DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
  • Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
    Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • À la une

Rapport 2024 de l’OFCS : hausse préoccupante du phishing en Suisse

  • Marc Barbezat
  • 21 janvier 2025
  • 3 minutes de lecture
Courbe à la hausse du nombre d'attaques de phishing
▾ Sommaire
Rapport sur le phishing en Suisse : Bilan 2024Une plateforme en première ligne contre le phishingPhishing en 2024 : Des chiffres qui interpellentSignalements en hausse : Un fléau qui s’intensifieQui sont les cibles et comment les cybercriminels opèrent-ils ?Histoires marquantes : Les cas emblématiques de phishing en 2024Quand les portails d’amendes deviennent des pièges numériquesRemboursements fictifs : L’AVS détournée par les escrocsProtégez-vous : Les clés pour éviter les pièges du phishingPour en savoir plus(Re)découvrez également:
En 2024, le phishing en Suisse a beaucoup augmenté, avec 975 309 signalements et 20 872 sites confirmés, confirmant l’importance d’une vigilance collective.

Rapport sur le phishing en Suisse : Bilan 2024

Une plateforme en première ligne contre le phishing

Depuis 2014, la plateforme « antiphishing.ch », administrée par l’Office fédéral de la cybersécurité (OFCS), propose un outil pratique pour signaler les e-mails suspects et les sites frauduleux, aidant efficacement à identifier et éliminer les cybermenaces.

Le rapport de l’OFCS pour 2024 met en lumière une augmentation significative des menaces de phishing en Suisse, avec des attaques toujours plus ciblées et sophistiquées. La mobilisation des citoyens, des PME et des infrastructures critiques reste essentielle pour identifier et contrer ces cybermenaces.

Cet article synthétise les données principales fournies par l’OFCS, les stratégies des cybercriminels et les recommandations clés pour s’en prémunir.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Phishing en 2024 : Des chiffres qui interpellent

Signalements en hausse : Un fléau qui s’intensifie

En 2024, 975 309 déclarations de messages suspects ont été transmis à la plateforme « antiphishing.ch », soit une augmentation de 79 % par rapport à 2023.
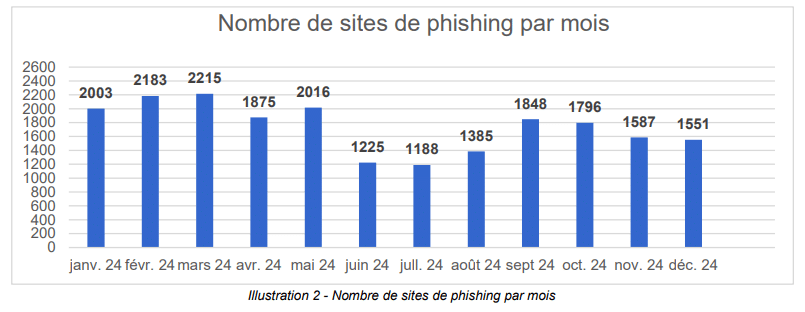
Source OFCS - Nombre de sites de phishing annoncés par mois
Source : OFCS – Nombre de sites de phishing annoncés par mois

Parmi ces signalements, 20 872 sites de phishing ont été confirmés, ce qui représente une hausse de 108 % par rapport à l’année précédente. Le mois de mars a enregistré le plus grand nombre de sites identifiés, avec 2 215 pages malveillantes.

Qui sont les cibles et comment les cybercriminels opèrent-ils ?

Les cybercriminels ont abusé de 338 noms de marques différentes, avec 63,9 % de marques suisses. Parmi les marques les plus ciblées figurent Alliance SwissPass, représentant 22 % des cas, et les institutions financières, qui étaient à l’origine de 17 % des attaques.
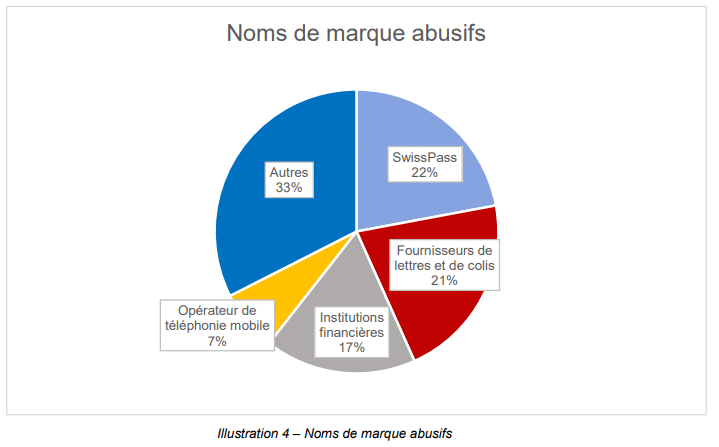
Source OFCS - secteurs concernés par les sites de phishing annoncés
Source : OFCS – secteurs concernés par les sites de phishing annoncés

L’utilisation de noms de domaine « génériques » comme « .com » et « .me » a prédominé, ce qui complique les actions réglementaires suisses. De nombreux cybercriminels ont également exploité les services de réseaux de diffusion de contenu (CDN) tels que Cloudflare, qui a hébergé 28 % des pages malveillantes identifiées.

Histoires marquantes : Les cas emblématiques de phishing en 2024

Quand les portails d’amendes deviennent des pièges numériques

Les portails d’amendes administratifs numériques ont été ciblés par les cybercriminels. Un exemple notable est le portail d’amendes de la police lucernoise.

Au total, 30 sites frauduleux imitant cette interface ont été signalés. Ces pages visaient à collecter des informations sensibles telles que les données de cartes de crédit des victimes.

Remboursements fictifs : L’AVS détournée par les escrocs

En exploitant la notoriété de l’assurance vieillesse et survivants (AVS), des attaques ont visé à obtenir des informations financières en prétendant offrir des remboursements de 370,72 CHF. Ces campagnes s’appuyaient sur des domaines frauduleux créés pour imiter les sites officiels de l’AVS.

Protégez-vous : Les clés pour éviter les pièges du phishing

L’OFCS met en avant plusieurs stratégies pour renforcer la cybersécurité des individus et des organisations :

  • Vérification régulière des relevés bancaires : signaler toute transaction suspecte immédiatement à l’émetteur de la carte.
  • Vigilance face aux messages suspects : ne jamais cliquer sur des liens ou fournir des informations sensibles via des canaux non vérifiés.
  • Signalement actif : utiliser « antiphishing.ch » pour transmettre tout e-mail ou site suspect. Les utilisateurs souhaitant une réponse peuvent préférer le formulaire sur « report.ncsc.admin.ch ».
  • Mise en place de l’authentification multifactorielle (MFA) : protéger les comptes en ligne grâce à une double authentification.
  • Utilisation de gestionnaires de mots de passe : éviter la réutilisation des mêmes identifiants sur plusieurs plateformes.
Les risques de phishing en Suisse

Pour en savoir plus

Rapport anti-phishing 2024

16.01.2025 – L’année dernière, l’OFCS a reçu un total de 975 309 messages de phishing, dont 20 872 ont été identifiés comme des sites de phishing réels. Cela représente une augmentation de 108% par rapport à l’année précédente, où un total de 10’007 sites de phishing avaient été recensés. Le dernier rapport anti-phishing explique comment l’OFCS traite les messages de phishing, quels chiffres ont marqué l’année 2024 et quels types de phishing sont apparus fréquemment l’année dernière.
Lire la suite sur Actualité OFCS
phishing hook

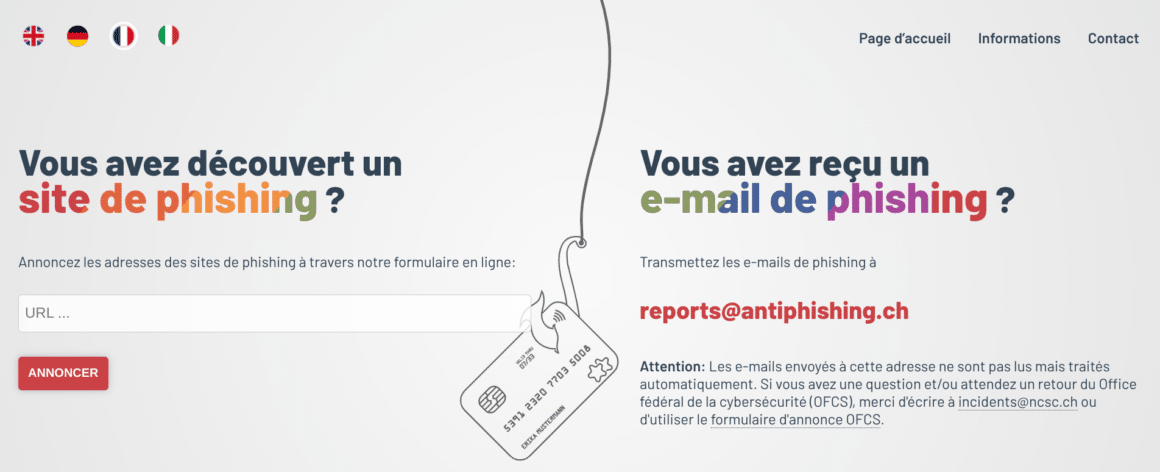
Le site antiphishing.ch

Vous avez reçu un e-mail de phishing ? Transmettez les e-mails de phishing à reports@antiphishing.ch
Lire la suite sur antiphishing.ch
La page d'acctueil du site antiphishing.ch

(Re)découvrez également:

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Etiquettes
  • OFCS
  • phishing
  • Suisse
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon
Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café