
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités
  • À la une
  • Cyber-attaques / fraudes
  • Pertes / vols de données

ClickFix : la nouvelle ruse des cybercriminels pour infecter votre PC

  • Marc Barbezat
  • 17 mars 2025
  • 3 minutes de lecture
Je ne suis pas un robot captcha
▾ Sommaire
Une attaque d’ingénierie sociale efficaceComment fonctionne le ClickFix ?Une panoplie de logiciels malveillants déployésComment se protéger contre ClickFix ?Pour en savoir plus(Re)découvrez également:
ClickFix est une technique de fraude pour infiltrer des systèmes via des fausses vérifications CAPTCHA et commandes malveillantes.

Imaginez que vous visitiez un site web familier et qu’une fenêtre surgisse vous demandant de prouver que vous n’êtes pas un robot. Rien d’inhabituel, n’est-ce pas ? Mais que se passerait-il si cette vérification anodine était en réalité une ruse pour infiltrer votre système ?

C’est exactement ce que révèle une enquête de KrebsOnSecurity sur le « ClickFix », une technique de plus en plus utilisée par les cybercriminels pour tromper les utilisateurs et contourner les protections traditionnelles.

Une attaque d’ingénierie sociale efficace

Le ClickFix exploite la confiance des utilisateurs en les incitant à exécuter eux-mêmes des commandes malveillantes sur leur ordinateur. Contrairement aux cyberattaques classiques, il ne repose pas sur une faille technique, mais sur la manipulation des comportements humains.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Comment fonctionne le ClickFix ?

L’attaque suit un scénario bien rodé :

  1. Hameçonnage via un site compromis ou un e-mail frauduleux : L’utilisateur est dirigé vers une page frauduleuse ou reçoit un e-mail usurpant une entreprise légitime comme Booking.com. Ces messages font souvent référence à des avis négatifs ou à des opportunités promotionnelles.
  2. Affichage d’une fausse vérification CAPTCHA : Une fenêtre pop-up invite l’utilisateur à prouver qu’il est humain en suivant des instructions précises.
  3. Exécution de commandes malveillantes :
    • L’utilisateur appuie simultanément sur les touches Windows + R, ouvrant la boîte de dialogue « Exécuter ».
    • Il appuie sur Ctrl + V pour coller une commande pré-copiée.
    • Il appuie sur Entrée, déclenchant le téléchargement et l’exécution d’un logiciel malveillant via mshta.exe, un programme Windows légitime.

Une panoplie de logiciels malveillants déployés

ClickFix sert de vecteur à plusieurs logiciels malveillants :

  • XWorm : Un cheval de Troie offrant un accès distant au système infecté.
  • Lumma Stealer : Un voleur d’informations ciblant les identifiants et données financières.
  • VenomRAT et AsyncRAT : Des outils permettant le contrôle à distance du système.
  • Danabot : Un cheval de Troie bancaire avancé.
  • NetSupport RAT : Un logiciel légitime d’administration à distance détourné à des fins malveillantes.

Comment se protéger contre ClickFix ?

Quelques bonnes pratiques permettent de limiter les risques :

  • Sensibiliser les utilisateurs : Former les employés à repérer les tentatives de phishing et les alertes inhabituelles.
  • Restreindre l’accès à certains outils Windows : Configurer les stratégies de groupe (Group Policy) pour empêcher l’exécution non autorisée de commandes.
  • Utiliser des solutions de sécurité avancées : Mettre en place des outils de détection comportementale pour identifier les actions suspectes.
  • Vérifier l’authenticité des communications : Toujours s’assurer de la légitimité des e-mails et des sites visités avant d’exécuter une action.

ClickFix démontre à quel point l’ingénierie sociale reste une arme redoutable. L’éducation et la vigilance sont aujourd’hui les meilleures défenses face à ce type de menaces.

Pour en savoir plus

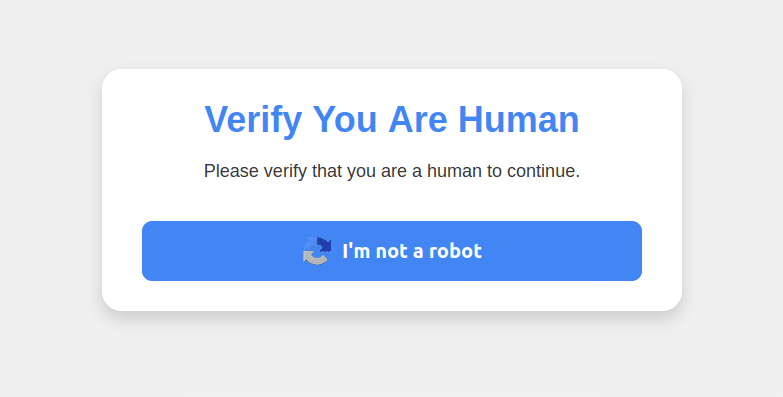
ClickFix : comment infecter votre PC en trois étapes faciles

Un système de déploiement de malware astucieux, repéré pour la première fois lors d’attaques ciblées l’année dernière, est désormais monnaie courante. Dans cette arnaque, baptisée « ClickFix », le visiteur d’un site web piraté ou malveillant est invité à se distinguer des robots en appuyant sur une combinaison de touches…
Lire la suite sur Krebs on Security
Verify you are a human

(Re)découvrez également:

Alerte de l’OFCS : Attention aux faux CAPTCHA et Maliciels!

L’OFCS met en garde contre de faux CAPTCHA utilisés par des cybercriminels pour infecter les utilisateurs avec des maliciels.
Lire la suite sur dcod.ch
Alerte de l'OFCS : Attention aux faux CAPTCHA et Maliciels!

Qu’est-ce qu’un CAPTCHA et quelle est son utilité pour la cybersécurité?

Un test de sécurité facile pour les humains mais difficile pour les robots. Découvrez les principaux exemples et alternatives.
Lire la suite sur dcod.ch
Qu'est-ce qu'un CAPTCHA et quelle est son utilité pour la cybersécurité?

Les limites des captcha face à l’intelligence artificielle : Comment rester efficace ?

Les captcha, conçus pour distinguer humains et bots, deviennent inefficaces face aux avancées de l’IA. Des innovations comme la biométrie et la blockchain se dessinent pour renforcer la sécurité.
Lire la suite sur dcod.ch
Les limites des captcha face à l'intelligence artificielle : Comment rester efficace ?

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • CAPTCHA
  • malware
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
Lire l'article

IDScan confirme le vol de 153 millions de permis de conduire

Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
Lire l'article

CryptoPro : neuf vulnérabilités qui exposent les GAB

Des idées de lecture recommandées par DCOD

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon
Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café




