DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration de mains menottées symbolisant l'identification par les autorités d'Allemagne des chefs des réseaux de ransomware REvil et GandCrab.
    Coups de filet & sanctions : 13 opérations contre la cybercriminalité du 4 septembre 2026 (dont INTERPOL)
  • Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
    CryptoPro : neuf vulnérabilités qui exposent les GAB
  • Des données volées par des hackers et exposées sur le darknet
    Data leaks : 15 fuites de données majeures du 3 septembre 2026 (dont Manchester Airports)
  • portail agov.ch, ordinateur portable, QR code et clé de sécurité. Crédit: Chancellerie fédérale suisse
    AGOV passe le cap des deux millions d’utilisateurs en Suisse
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 12 dérives et avancées clés du 2 septembre 2026 (dont Hugging Face)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des cantons suisses
    • Sécurité des sites web des communes suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

Cartes Visa périmées : une faille NFC permet de valider des paiements

  • Marc Barbezat
  • 23 août 2026
  • 2 minutes de lecture
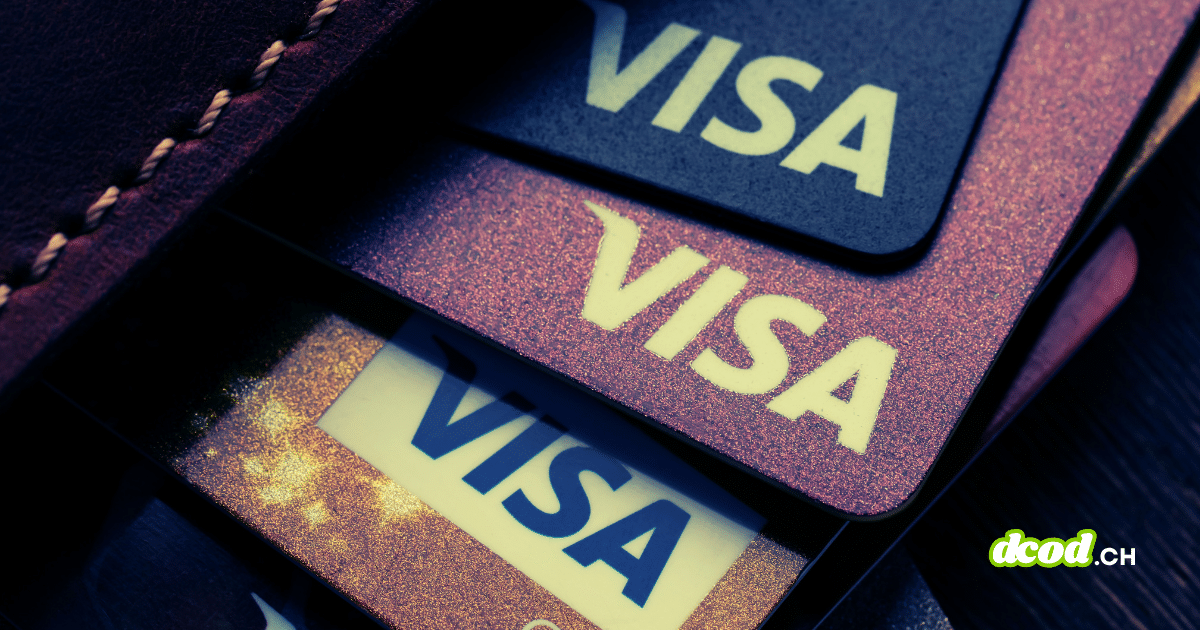
Gros plan sur plusieurs cartes bancaires Visa rangées dans un portefeuille
▾ Sommaire
Une manipulation technique qui réactive les cartes Visa périméesAnalyseVisa Kernel 3 : la rupture dans la chaîne de vérificationPour approfondir le sujetActualités liées
Une attaque par relais NFC trompe les terminaux marchands en modifiant la date d’expiration transmise par les puces Visa.

Les cartes Visa périmées ne sont pas systématiquement inactives lorsqu’elles passent sur un terminal de paiement. Une étude menée par l’University of Massachusetts Amherst démontre qu’un intermédiaire technique peut altérer la date d’expiration vue par le commerçant et faire valider un achat réel.

Une manipulation technique qui réactive les cartes Visa périmées

L’expérimentation documentée par Malwarebytes Labs a porté sur plusieurs réseaux bancaires : Visa, Mastercard, Discover et American Express. Les tests ont impliqué divers commerçants, des terminaux variés et des cartes émises par cinq grandes banques américaines. Les résultats révèlent une vulnérabilité ciblée. Tandis que les configurations de Mastercard, American Express et Discover rejettent immédiatement une date modifiée, certaines transactions effectuées avec des cartes Visa périmées aboutissent sans blocage.

Pour réussir cette opération, les attaquants s’appuient sur une attaque par relais NFC (Near Field Communication), la technologie de communication sans contact à courte portée. Concrètement, le dispositif utilise deux téléphones mobiles configurés comme proxies (des serveurs relais d’interception) :

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord
  1. Le premier téléphone est placé contre la carte à puce de la victime.
  2. Le second téléphone est présenté devant le terminal de paiement du commerçant.
  3. Les données transitent en temps réel entre les deux appareils, créant un pont virtuel.

Comme le rapporte The Register, l’attaque exploite le protocole EMV sans contact (la norme internationale de sécurisation des cartes bancaires). Dans ce protocole, une partie des informations est transmitted en clair, sans chiffrement préalable, avant d’être soumise plus tard à des contrôles cryptographiques appelés ODA (Offline Data Authentication ou authentification des données hors ligne). Cette zone tampon offre une fenêtre d’intervention pour modifier les données au vol.

👁️

Analyse

Les cartes Visa périmées peuvent encore servir à effectuer des achats en magasin sous certaines conditions. En exploitant le protocole de paiement sans contact à l’aide de deux téléphones, des chercheurs ont réussi à modifier la date d’expiration transmise au terminal.

Marc Barbezat
Marc Barbezat
Éditeur de DCOD — Cyber, IA & Tech

Visa Kernel 3 : la rupture dans la chaîne de vérification

Le nœud du problème réside dans un composant logiciel précis du terminal : le flux Visa Kernel 3, la brique informatique chargée d’interpréter les transactions spécifiques au réseau Visa. Dans ce module, la date d’expiration présentée au lecteur (Application Expiration Date) n’est pas liée de manière cryptographique aux données signées par la carte.

Lors du passage du relais NFC, le téléphone intermédiaire modifie la date d’expiration au format lisible par le terminal pour afficher une date valide dans le futur. Le terminal constate que la date est correcte et poursuit le traitement. Les autres mécanismes de contrôle cryptographique paraissent cohérents, ce qui masque l’altération.

Comme le souligne Wired, cette anomalie déplace la responsabilité du contrôle vers la banque émettrice. La décision d’accepter ou de refuser la transaction dépend alors de l’autorisation en ligne accordée par l’établissement bancaire. Or, les politiques d’autorisation varient d’un établissement à un autre. Un contrôle qui devrait être binaire — une carte expirée est rejetée — devient soumis à des règles d’interprétation hétérogènes.

Pour approfondir le sujet
Protection carte bancaire sans contact : 3 solutions pour votre sécurité

Protection carte bancaire sans contact : 3 solutions pour votre sécurité

dcod.ch

Le paiement NFC expose vos données au sniffing et au clonage à distance. Découvrez les dispositifs concrets pour bloquer les ondes frauduleuses. Lire la suite

Actualités liées

Des cartes de crédit périmées réactivées par des chercheurs pour effectuer des paiements non autorisés
[ACTU] 18 août 2026

Des cartes de crédit périmées réactivées par des chercheurs pour effectuer des paiements non autorisés

The Register – Security

Des chercheurs affiliés à l'Université du Massachusetts à Amherst ont découvert qu'il est possible d'effectuer des paiements avec certaines cartes de crédit sans contact périmées, un procédé détaillé lors de la récente conférence USENIX Security 2026. Raja Hasnain Anwar, Gerard… Lire la suite
Carte zombie : Une carte de crédit Visa expirée peut être utilisée pour des achats
[ACTU] 21 août 2026

Carte zombie : Une carte de crédit Visa expirée peut être utilisée pour des achats

Malwarebytes Labs

Saviez-vous qu'il existe encore une bonne raison de détruire physiquement votre carte de crédit périmée ?nnnnnnDes recherches scientifiques ont démontré que la date d'expiration utilisée par les terminaux de paiement sur certaines cartes sans contact n'était pas efficacement protégée contre la… Lire la suite

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • cartes de crédit
  • EMV
  • man-in-the-middle
  • relais NFC
  • Visa Kernel 3
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
Lire l'article

CryptoPro : neuf vulnérabilités qui exposent les GAB

Main tenant un smartphone affichant l'écran de gestion des passkeys dans WhatsApp, à côté du logo officiel de l'application, illustrant le franchissement du cap du milliard d'utilisateurs.
Lire l'article

WhatsApp passe le cap du milliard d’utilisateurs de passkeys

Logo noir d'Anthropic Claude avec son symbole en étoile sur un fond terracotta à motifs géométriques en zigzag.
Lire l'article

Claude : les filigranes invisibles déjà contournés

Des idées de lecture recommandées par DCOD

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un coup de pouce mensuel aide à la faire vivre et à couvrir les frais techniques.

☕ Soutenir chaque mois