Faits marquants de la semaine
- La cyberattaque visant PK Softech, prestataire de logiciels de Publica, a entraîné une fuite touchant plus de 100’000 employés et ex-employés de la Confédération suisse. Akira réclame une rançon et menace de publier ou vendre les données.
- Microsoft attribue la compromission de la chaîne d’approvisionnement ConnectWise Cloud Backup à Storm-0940, un groupe aligné sur la Chine. Avec l’outil ARTEX, 2’250 environnements Microsoft 365 ont été ciblés, parfois avec accès privilégié en moins de trois heures.
- Des chercheurs rapportent qu’APT28 (Fancy Bear) a utilisé une porte dérobée récemment documentée pour rester présent (persistance dans le réseau) chez deux sous-traitants de défense et une agence de maintien de l’ordre, dans deux pays alliés de l’OTAN.
- Le FBI, avec des agences au Royaume-Uni et en Allemagne, indique que SafePay figure « parmi les plus actifs », avec plus de 600 victimes depuis 2024. Le groupe viserait entreprises et infrastructures critiques via mots de passe devinés, failles exploitées et phishing.
La fuite liée à l’attaque de PK Softech — prestataire de Publica — domine l’actualité suisse (à côté de PHP), avec des données de plus de 100’000 employés et anciens employés de la Confédération concernées et une rançon revendiquée par Akira. En parallèle, Microsoft relie la compromission de ConnectWise, qui s’appuie sur l’outil ARTEX pour automatiser des intrusions à grande vitesse contre des environnements Microsoft 365. La semaine est aussi marquée par des opérations d’espionnage rapportées contre des acteurs de la défense (APT28/Fancy Bear) et par l’alerte du FBI sur l’activité de SafePay, crédité de plus de 600 victimes depuis 2024.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
La sélection des 13 actualités à retenir cette semaine
Akira réclame une rançon pour les données de plus de 100'000 employés de la Confédération (update)
Akira réclame une rançon pour les données de plus de 100'000 employés de la Confédération (update) La cyberattaque contre PK Softech, fournisseur de logiciels pour les caisses de pension, a entraîné la fuite de données concernant plus… Lire la suite
Microsoft établit un lien entre la faille de sécurité de ConnectWise et un groupe lié à la Chine grâce à l'outil de test d'intrusion IA ARTEX
Le groupe Storm-0940, lié à la Chine, a utilisé l'outil d'intelligence artificielle ARTEX pour cibler 2 250 clients Microsoft 365, exploitant des identifiants ConnectWise volés à une vitesse fulgurante. Microsoft a publié un rapport technique détaillé désignant Storm-0940,… Lire la suite
Des entreprises de défense appartenant à deux pays alliés de l'OTAN ont été piratées lors d'une récente campagne liée à la Russie.
Le groupe russe connu sous les noms d'APT28 et Fancy Bear a utilisé une porte dérobée récemment documentée pour s'infiltrer dans les réseaux de deux entreprises de défense et d'un organisme d'application de la loi appartenant à… Lire la suite
Le FBI affirme que le groupe de ransomware SafePay est « parmi les plus actifs », avec plus de 600 victimes depuis 2024.
Le FBI et les agences de cybersécurité du Royaume-Uni et d'Allemagne ont déclaré que SafePay cible les entreprises et les infrastructures critiques en devinant les mots de passe, en exploitant les vulnérabilités et en utilisant des attaques… Lire la suite
Deux autres figures de l'opposition serbe ont été ciblées par des logiciels espions, selon des chercheurs.
Le téléphone du recteur de l'université de Belgrade a été découvert infecté par le logiciel espion Pegasus, la dernière d'une série de découvertes de ce type à l'approche des élections nationales serbes. Lire la suite
Des pirates informatiques russes se sont associés pour effacer les données d'une entreprise céréalière ukrainienne.
Le groupe de pirates informatiques Sandworm, lié à l'État russe, a collaboré avec un autre acteur malveillant pour mener une cyberattaque destructrice contre une entreprise ukrainienne de logistique céréalière l'année dernière, ont déclaré des chercheurs jeudi. Lire la suite
Des pirates informatiques utilisant un ransomware détournent des pilotes Lenovo légitimes pour désactiver des logiciels de sécurité.
L'opération de ransomware Gentlemen exploite des pilotes de noyau légitimes Lenovo et Safetica pour désactiver les logiciels de sécurité, affaiblissant ainsi les défenses des terminaux avant le chiffrement. Les chercheurs de l'unité de recherche sur les menaces… Lire la suite
Une vulnérabilité du centre logiciel Siemens exploitée lors d'attaques de logiciels malveillants ClickFix
Des pirates ont utilisé une copie authentique et signée de Siemens Software Center avec des DLL malveillantes pour infecter des PC Windows via des leurres ClickFix. Lire la suite
Le pipeline de déploiement de LiteLLM a été piraté pour distribuer un logiciel malveillant voleur d'informations.
Des pirates informatiques ont compromis le package PyPI du projet LiteLLM et publié des images Docker malveillantes contenant une charge utile permettant de voler des identifiants, des secrets et des variables d'environnement. […] Lire la suite
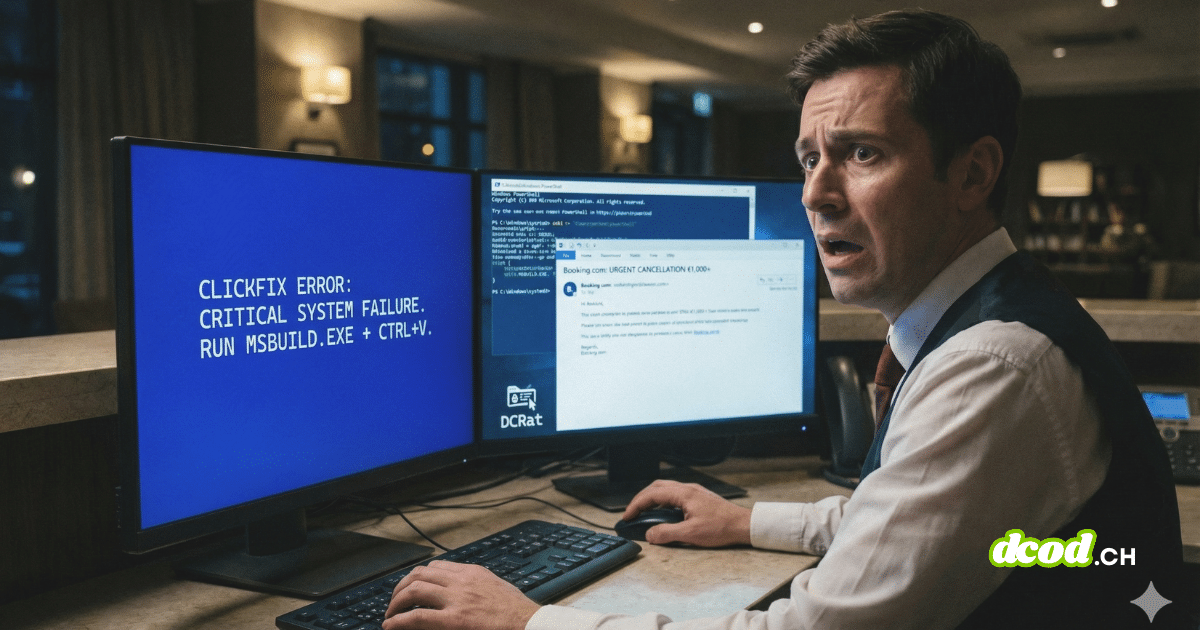
ClickFix n'a jamais été aussi important, et ses outils d'IA constituent à ce jour son atout le plus convaincant.
Les attaques ClickFix sont en forte hausse, les cybercriminels utilisant de faux installateurs d'IA, des résultats de recherche malveillants et des plateformes de chatbots de confiance pour inciter les utilisateurs à exécuter des logiciels malveillants. Push Security… Lire la suite
Des versions de l'interface de ligne de commande d'OVHcloud, dissimulées sur GitHub, permettent de voler des secrets de développeurs.
Le fournisseur français de services cloud et d'hébergement OVHcloud avertit ses utilisateurs que des pirates ont compromis son interface en ligne de commande (CLI) open source afin de diffuser un logiciel malveillant de vol d'informations. […] Lire la suite
Des attaquants de GhostAction ont implanté un voleur d'identifiants déguisé en police de caractères dans 94 dépôts GitHub.
L'auteur de l'attaque de la chaîne d'approvisionnement GhostAction a étendu ses méthodes, passant de l'injection de workflows GitHub Actions malveillants dans des projets compromis à l'hameçonnage de développeurs open source et à la diffusion d'un logiciel malveillant… Lire la suite
La Corée du Nord victime de plusieurs vagues d'attaques DDoS, mettant hors service plus de 40 sites web.
Plusieurs vagues d'attaques DDoS ont perturbé l'infrastructure internet nord-coréenne cette semaine, mettant hors service par intermittence plus de 40 sites web officiels pendant environ 32 heures. Lire la suite