Faits marquants de la semaine
- Microsoft a publié des correctifs pour 1’093 vulnérabilités, dont 63 failles critiques. Un zero-day dans Outlook est signalé comme activement exploité et concerne Microsoft 365 Apps for Enterprise et Microsoft Office.
- VulnCheck a détaillé 14 vulnérabilités dans les unités de réfrigération Dixell de Copeland, liées au système XWEB EVO. Chacune peut donner un accès administrateur, et au moins deux sont exploitées, après le piratage d’environ 700 supermarchés en France.
- SAP a corrigé quatre failles notées 10.0 (score CVSS maximal), exploitables sans authentification. Trois touchent l’application serveur SAP NetWeaver et une le composant Web Dispatcher, avec au moins deux scénarios de prise de contrôle à distance.
- Apache HTTP Server a corrigé une vulnérabilité critique dans son module HTTP/2. Un attaquant non authentifié pouvait obtenir une exécution de code à distance (RCE, lancement de code sur le serveur).
Microsoft a diffusé une vague de correctifs visant 1’093 vulnérabilités, dont 63 failles critiques, avec un zero-day Outlook déjà exploité. Dans la même séquence de mises à jour, SAP a colmaté quatre failles notées 10.0 exploitables sans connexion, tandis qu’Apache HTTP Server a corrigé une RCE dans HTTP/2. Plusieurs alertes portent aussi sur des logiciels exposés sur internet ou en production, de Drupal Commerce Core à Google Chrome, ainsi que sur des équipements et passerelles, des contrôleurs de réfrigération Dixell/Copeland jusqu’aux Check Point Security Gateways touchées par des attaques destructrices.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
La sélection des 12 actualités à retenir cette semaine

Microsoft corrige près de 1 100 failles de sécurité
Microsoft a déployé aujourd'hui un nouveau correctif de sécurité à quatre chiffres, corrigeant près de 1 100 failles de sécurité dans ses systèmes d'exploitation Windows et les logiciels associés. Ce Patch Tuesday corrige 63 failles critiques, dont une… Lire la suite
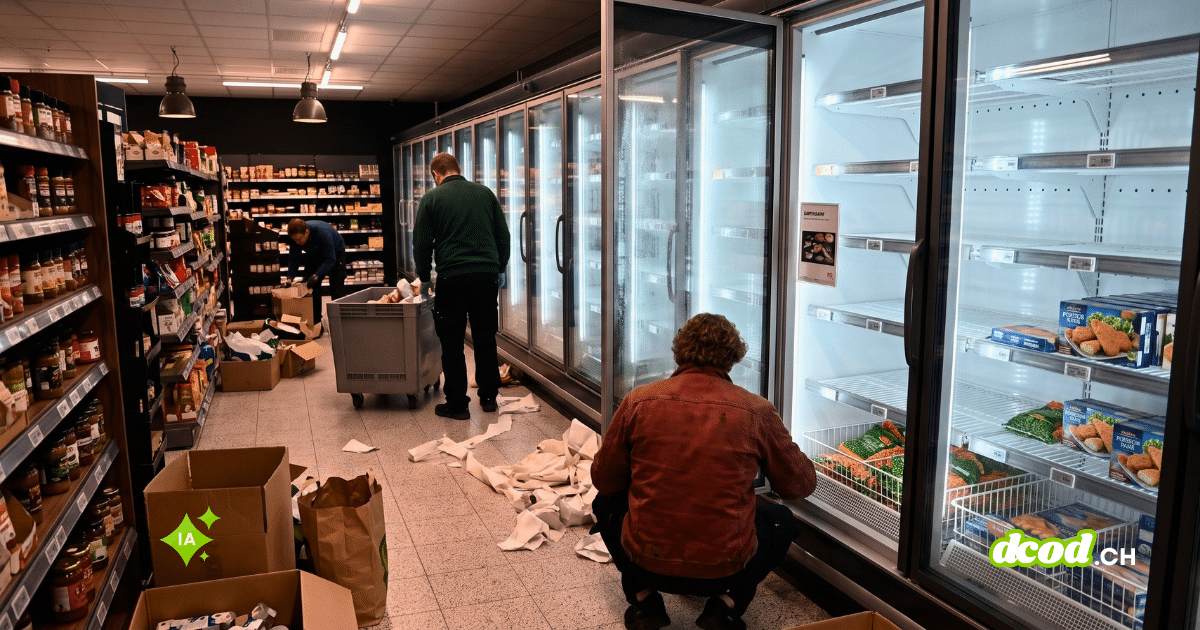
Les chercheurs continuent de découvrir de graves vulnérabilités dans les réfrigérateurs connectés à Internet.
Alors que les entreprises exploitant des systèmes de réfrigération aux États-Unis et en Europe se remettent des récentes attaques informatiques, les sociétés de renseignement sur les menaces ont révélé plus d'une douzaine de nouvelles failles de sécurité… Lire la suite

SAP corrige quatre failles de sécurité CVSS 10.0, dont deux permettant l'exécution de code à distance.
Quatre failles exploitables par des attaquants sans connexion ont été corrigées aujourd'hui dans le cadre du Security Patch Day mensuel de SAP. L'éditeur leur attribue la note maximale de 10,0 sur le score CVSS. Trois de ces… Lire la suite
Le serveur HTTP Apache corrige une faille critique d'exécution de code à distance HTTP/2
Une vulnérabilité critique du module HTTP/2 du serveur HTTP Apache pourrait être exploitée par un attaquant non authentifié pour obtenir l'exécution de code à distance (RCE). […] Lire la suite

Google corrige la huitième faille zero-day de Chrome activement exploitée en 2026.
Google a corrigé neuf failles de sécurité dans Chrome, dont une vulnérabilité V8 référencée CVE-2026-125350, activement exploitée par des pirates informatiques. Google a corrigé plusieurs failles de sécurité, dont l'une, référencée CVE-2026-125350, a été activement exploitée. Lire la suite
Des passerelles Check Point non patchées sont effacées en exploitant une faille PHP2Shell.
Des passerelles Check Point non patchées ont été piratées dans le monde entier, entraînant des accès root, des portes dérobées, des intrusions réseau et des attaques de type wiper destructrices. À partir du 30 octobre, un attaquant… Lire la suite
Des chercheurs piratent les applications Android des constructeurs automobiles pour déverrouiller les voitures à distance et klaxonner.
Des chercheurs en sécurité ont exploité des failles dans des applications Android pour accéder à distance aux véhicules connectés de deux grands constructeurs automobiles, ce qui leur a permis de démarrer les moteurs, d'allumer les phares et… Lire la suite

PostgreSQL corrige 52 failles, dont un bug vieux de 22 ans permettant l'exécution de code à distance authentifiée.
Une faille de type dans PostgreSQL permet à un utilisateur de base de données autorisé à créer des objets d'exécuter du code sur le serveur. Les mises à jour publiées hier corrigent cette faille, ainsi que 51… Lire la suite

Microsoft Exchange Server 2016 et 2019 entrent dans leur ère de vulnérabilité permanente.
Microsoft a averti les clients utilisant encore Exchange Server 2016 et 2019 que le logiciel reste vulnérable, car les correctifs de sécurité de novembre ne concernent que l'édition Subscription (SE). Cet avertissement figure dans la documentation de… Lire la suite
Apple corrige des failles de confidentialité dans les discussions de groupe iMessage et des vulnérabilités liées au jumelage Bluetooth
Apple a annoncé hier qu'une faille dans iMessage permettait à un attaquant distant de rejoindre une conversation de groupe et d'en recevoir les messages. L'entreprise a publié des mises à jour pour corriger cette faille. Ces mises… Lire la suite

Une faille critique dans Red Hat Quay permet aux attaquants de lire et d'écraser toutes les images de conteneurs privés dans un registre.
Une faille critique dans Red Hat Quay permet à un attaquant ayant accès à un registre Quay de lire et d'écraser les images de conteneurs privées dans chaque dépôt. Quay active l'accès anonyme par défaut ; dans ce… Lire la suite

Drupal met en garde contre une faille critique exploitée dans Commerce Core lors d'attaques.
Drupal a averti les administrateurs de corriger une vulnérabilité critique de contournement d'accès dans le module Commerce Core, que des attaquants exploitent activement. […] Lire la suite