TL;DR: Das Wichtigste
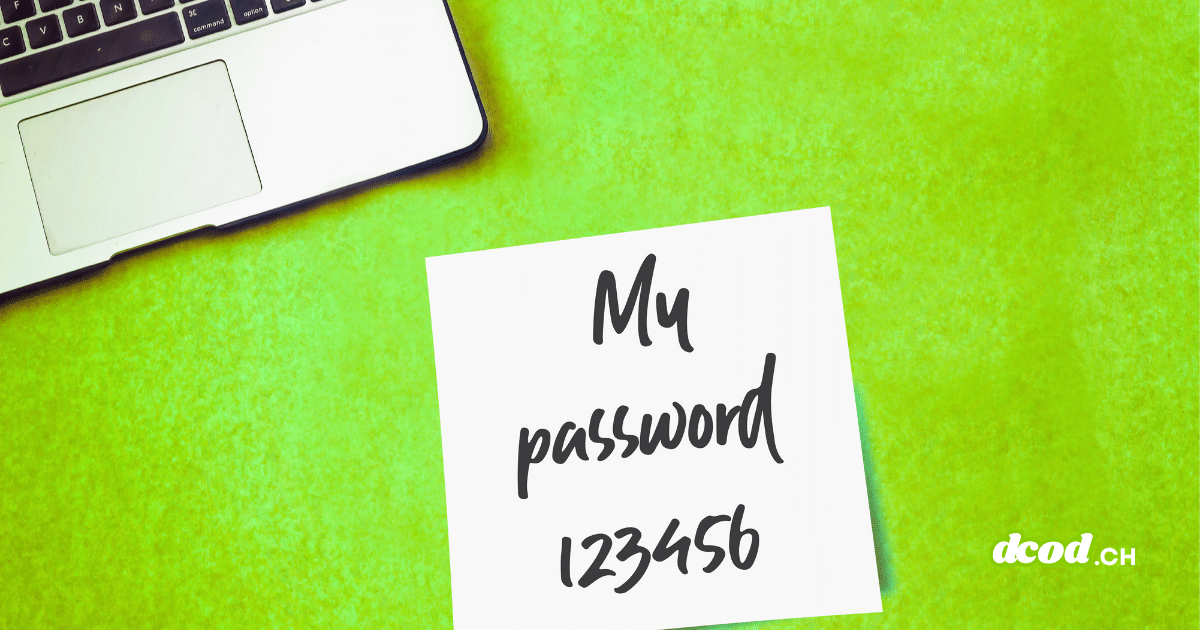
- Der mutmassliche Urheber des Hackerangriffs gibt an, die Passwortkombination „123456“ bei drei verschiedenen Konten des Dienstleisters verwendet zu haben.
- Die dänischen Behörden haben den massiven Datenabzug bestätigt, ohne jedoch das Vorliegen dieser Passwortschwachstelle zu bestätigen.
- Der unbefugte Zugriff wurde zwölf Tage nach den Abfragen entdeckt, nachdem ein Bericht über ungewöhnliche Aktivitäten eingegangen war.
Am 5. Oktober 2026 bestätigte die Verwaltungsbehörde des dänischen Zentralregisters für Personen (CPR) einen Datenmissbrauch, von dem die Daten von 8,8 Millionen Personen betroffen waren. Laut „The Register“ wurde der einem dänischen IT-Unternehmen, Pays ApS, gewährte rechtmässige Zugriff missbraucht. Zwischen dem 10. September 2026 und dem 20. September 2026 führte der Täter 14 Millionen automatisierte Abfragen in dieser Datenbank durch, die etwa 11 Millionen Datensätze umfasst, darunter auch verstorbene oder im Ausland lebende Personen.
Die Art und Weise des Zugriffs ist Gegenstand von Behauptungen, die von den Behörden nicht bestätigt wurden. Eine Person, die die Verantwortung für den Angriff übernommen hat, erklärte gegenüber der Zeitung „Politiken“, sie habe sich mit dem Passwort „123456“ Zugang zum System verschafft, das von drei Konten des Unternehmens – darunter ein Administratorprofil – gemeinsam genutzt wurde. Die dänische Regierung hat auf Anfragen zu diesen mutmasslichen Authentifizierungsmängeln nicht geantwortet, während die Geschäftsführung von Pays ApS am 9. Oktober 2026 bestätigte, dass ihre Zugangsdaten ausgenutzt worden seien, bevor sie ihre Website offline nahm.
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Der Einbruch wurde mit einer erheblichen zeitlichen Verzögerung im Vergleich zu den IT-Datenflüssen entdeckt. Am 2. Oktober 2026, also zwölf Tage nach den letzten Abfragen, entdeckte ein Mitarbeiter des Ministeriums für Hochschulbildung und Forschung einen Bericht, der auf ein ungewöhnliches Aktivitätsvolumen bei seinem IT-Dienstleister hinwies. Die Datenschutzbehörde Datatilsynet erhielt am 4. Oktober 2026 eine Meldung, einen Tag vor der offiziellen Bekanntgabe eines Vorfalls, durch den nahezu alle Datensätze des Registers offengelegt wurden.
Weitere Informationen zu diesem Thema
Dänemark: Das Einwohnermeldeamt CPR legt fast 9 Millionen Datensätze offen
Durch einen missbräuchlichen Zugriff auf legitime Zugangsdaten wurden 80 % der Einträge im dänischen Register kompromittiert. Die Regierung fordert dazu auf, Bankkredite vorsorglich zu sperren. Weiterlesen
Keine Paywall. Keine Werbung.
DCOD bleibt dank Ihrer Beiträge frei zugänglich.