TL;DR: Das Wichtigste
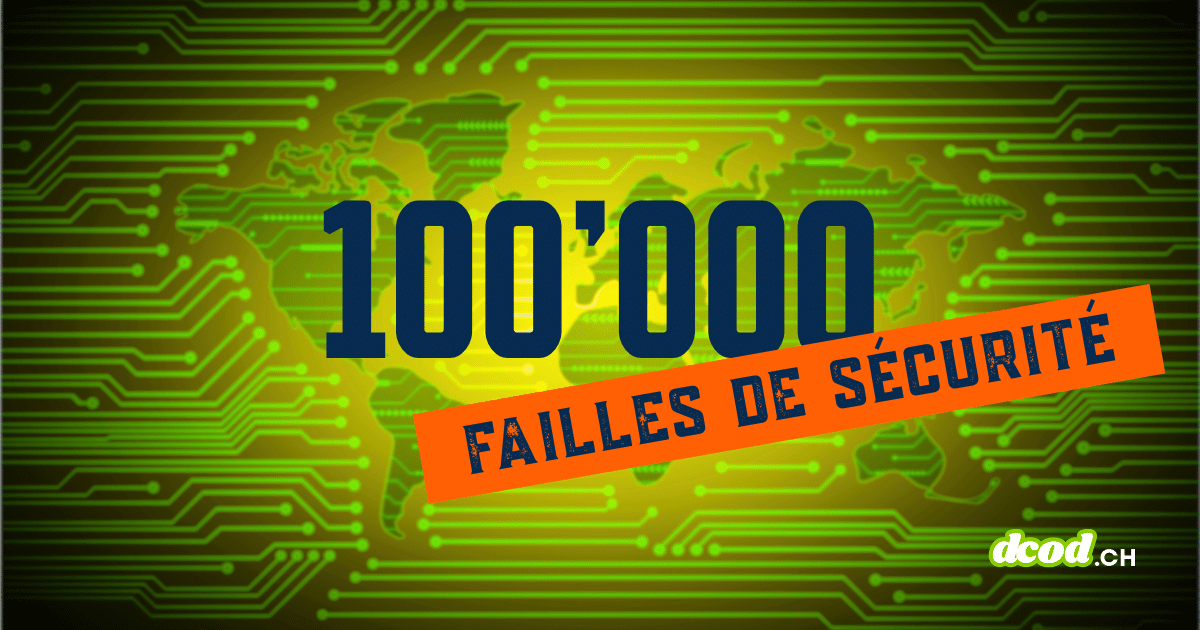
- Die Plattform VulnCheck hat am 13. November 2026 im Zuge der Automatisierung 100.222 CVE-Kennungen erfasst.
- Die CISA fordert Organisationen auf, Patches nach dem tatsächlichen Risiko und nicht nach dem theoretischen Schweregrad zu priorisieren.
- Open-Source-Projekte wie curl oder Open VSX passen ihre Regeln angesichts der Flut von Meldungen an, die von Agenten generiert werden.
Die Zahl der im Jahr 2026 veröffentlichten Software-Sicherheitslücken hat laut The Register am Freitag, dem 13. November 2026, die Marke von 100.000 überschritten. Die Plattform VulnCheck verzeichnete zu diesem Zeitpunkt 100’222 CVE-Kennungen, was mehr als dem Doppelten der Gesamtzahl des gesamten Jahres 2025 entspricht. Microsoft hat an dem vorangegangenen Patch-Dienstag 1.094 Sicherheitslücken zu dieser Bilanz hinzugefügt, nachdem im Vormonat 1.474 Meldungen eingegangen waren. Der Einsatz künstlicher Intelligenz zur Suche nach Fehlern ist der Hauptgrund für diesen Anstieg bei den für die Erfassung von Sicherheitslücken zuständigen Organisationen wie GitHub oder Oracle.
Diese Beschleunigung verkürzt den Zeitrahmen, der Unternehmen zur Installation von Updates vor einem Angriff zur Verfügung steht. Im ersten Halbjahr 2026 sank die Medianzeit zwischen der Veröffentlichung einer Sicherheitslücke und ihrer ersten Ausnutzung auf 80 Tage, gegenüber 120 Tagen im Jahr 2025. CrowdStrike hat festgestellt, dass fast 88 % der Angriffe, bei denen ein öffentlich bekannter Exploit genutzt wird, innerhalb von 48 Stunden nach dessen Veröffentlichung stattfinden. Bestimmte mit China in Verbindung stehende Gruppen, wie Vault Panda und Genesis Panda, starten ihre Angriffe innerhalb von weniger als 24 Stunden. VulnCheck hat sogar Einbruchsversuche bereits wenige Minuten nach der Offenlegung von 14 Sicherheitslücken bei Copeland-Kühlreglern festgestellt.
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Angesichts dieses Datenvolumens sind die Sicherheitsteams nicht mehr in der Lage, alle kritischen Warnmeldungen gleichzeitig zu bearbeiten. Im Juni 2026 veröffentlichte die CISA eine Richtlinie, in der gefordert wurde, Patches nach der Exposition im Internet und der aktiven Ausnutzung zu priorisieren, anstatt sich ausschliesslich auf den Schweregrad zu stützen. Auch Open-Source-Projekte stehen unter diesem Druck. Der Betreuer des curl-Projekts hat sein Prämienprogramm im Jahr 2026 eingestellt und veröffentlicht seit dem 26. Oktober 2026 Berichte mit geringem oder mittlerem Schweregrad direkt auf GitHub. Die Eclipse Foundation ihrerseits hat im April 2026 ein kostenpflichtiges Angebot eingeführt, um die Wartung ihres Open-VSX-Registers angesichts der massiven Anfragen durch automatisierte Agenten zu finanzieren.
Keine Paywall. Keine Werbung.
DCOD bleibt dank Ihrer Beiträge frei zugänglich.