DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
    Patch Tuesday : record historique de 974 correctifs Microsoft
  • Logo de Liquid Network sous forme de vague turquoise au centre, entouré de pièces de monnaie Bitcoin physiques sur fond de graphiques boursiers de cryptomonnaies.
    Liquid Network : un pirate restitue 3 400 bitcoins après un vol
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Les dernières cyberattaques (26 nov 2024)

  • Marc Barbezat
  • 26 novembre 2024
  • 5 minutes de lecture
Actus Cyberattaques
▾ Sommaire
Les cyberattaques de la semaineDes pirates informatiques soutenus par la Chine exploitent les protocoles SIGTRAN et GSM pour infiltrer les réseaux de télécommunications.Travailleur nord-coréen en informatique utilisant des applications de visioconférence armées pour attaquer les demandeurs d’emploi.Des pirates informatiques ont pénétré une entreprise américaine via le Wi-Fi depuis la Russie dans une « attaque de voisinage ».Des dizaines de cibles d’Asie centrale touchées dans une récente campagne de cyber-espionnage liée à la Russie.Attaque informatique majeure ciblant le géant des jeux de hasard IGT, systèmes mis hors ligneMicrosoft saisit des sites web liés à un fabricant égyptien de kits de phishing DIY.Le groupe de ransomware Ransomhub revendique le piratage du Bureau des Affaires Légales du gouvernement mexicain.Maintenant BlueSky est touché par des escroqueries liées aux cryptomonnaies alors qu’il dépasse les 20 millions d’utilisateurs.Le groupe TAG-112 lié à la Chine cible les médias tibétains avec une campagne d’espionnage Cobalt Strike.Deux packages malveillants PyPi imitent ChatGPT & Claude et volent les données des développeurs.
Voici la synthèse des principales cyberattaques annoncées la semaine passée.

Cette semaine, plusieurs événements importants ont marqué le monde de la cybersécurité, émanant de différentes régions et impliquant des cyberattaques complexes et des stratégies d’espionnage digital sophistiquées. Voici un résumé des principales actualités repérées.

Les hackers ont réussi à compromettre une entreprise américaine en se connectant à son réseau Wi-Fi à partir d’un point distant situé en Russie, dans ce qui est qualifié d’attaque par « proximité des voisins ». Cette opération inhabituelle met en lumière la vulnérabilité des entreprises disposant de réseaux Wi-Fi non sécurisés ou insuffisamment protégés.

Un groupe de cyberespionnage dénommé TAG-110, lié à la Russie, a été identifié pour avoir mené plusieurs attaques en Asie centrale, visant des entités gouvernementales et stratégiques. Ce groupe semble se concentrer sur la collecte d’informations sensibles, utilisant des outils d’espionnage sophistiqués pour pénétrer les infrastructures informatiques de la région.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

IGT, une société de services, a été victime d’une cyberattaque qui aurait compromis plusieurs systèmes, entraînant des perturbations significatives de leurs opérations. Parallèlement, des infrastructures gouvernementales mexicaines ont subi une attaque par ransomware, perturbant des services essentiels.

Microsoft a réussi à confisquer plusieurs domaines web liés à un fabricant de kits de phishing basé en Égypte. Ces kits étaient utilisés pour distribuer des attaques de phishing ciblées, visant à voler des identifiants et des informations personnelles sensibles.

Alors que la plateforme de réseau social BlueSky a franchi le cap des 20 millions d’utilisateurs, elle a été touchée par une vague d’escroqueries liées aux cryptomonnaies. Les fraudeurs ont tiré parti de la popularité croissante de la plateforme pour piéger les utilisateurs peu vigilants, démontrant ainsi la corrélation entre la notoriété d’une plateforme et les risques de fraude cybercriminelle.

Des groupes de hackers liés à la Chine, tels que TAG-112, ont concentré leurs efforts sur la communauté tibétaine, utilisant des malwares avancés pour pénétrer les réseaux de leurs cibles. Parallèlement, la Corée du Nord a intensifié ses activités, notamment via des travailleurs informatiques ayant mené des attaques visant des entreprises à travers le monde, exploitant les lacunes de sécurité pour réaliser des gains financiers destinés à soutenir le régime.

Deux packages malveillants ont été détectés sur la plateforme PyPI, imitant les noms de solutions populaires d’IA telles que ChatGPT et Claude.

Enfin, des hackers soutenus par la Chine ont été repérés utilisant le protocole SIGTRAN afin d’intercepter des communications téléphoniques. SIGTRAN, qui permet de transporter la signalisation SS7 sur IP, est devenu une cible prisée des cyberespions, qui cherchent ainsi à surveiller des individus sans qu’ils ne s’en aperçoivent.

Les cyberattaques de la semaine

Des pirates informatiques soutenus par la Chine exploitent les protocoles SIGTRAN et GSM pour infiltrer les réseaux de télécommunications.

Un nouveau groupe de cyberespionnage lié à la Chine a été identifié comme étant à l’origine d’une série d’attaques cybernétiques ciblées visant des entités de télécommunications en Asie du Sud et en Afrique depuis au moins 2020 dans le but de permettre la collecte de renseignements. La société de cybersécurité CrowdStrike…
Lire la suite sur The Hacker News
Des pirates informatiques soutenus par la Chine exploitent les protocoles SIGTRAN et GSM pour infiltrer les réseaux de télécommunications.

Travailleur nord-coréen en informatique utilisant des applications de visioconférence armées pour attaquer les demandeurs d’emploi.

Les travailleurs nord-coréens en informatique, opérant sous le cluster CL-STA-0237, ont été impliqués dans des récentes attaques de phishing exploitant des applications de visioconférence infectées par des logiciels malveillants. Le groupe, probablement basé au Laos, a démontré une approche sophistiquée, infiltrant une entreprise de services informatiques SMB basée aux États-Unis pour…
Lire la suite sur GBHackers On Security
Travailleur nord-coréen en informatique utilisant des applications de visioconférence armées pour attaquer les demandeurs d'emploi.

Des pirates informatiques ont pénétré une entreprise américaine via le Wi-Fi depuis la Russie dans une « attaque de voisinage ».

Les hackers d’État russes APT28 (Fancy Bear/Forest Blizzard/Sofacy) ont compromis une entreprise américaine via son réseau WiFi d’entreprise tout en étant à des milliers de kilomètres, en exploitant une technique novatrice appelée « attaque du voisin le plus proche ». […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Des pirates informatiques ont violé une entreprise américaine via le Wi-Fi depuis la Russie dans une "attaque de voisinage la plus proche".

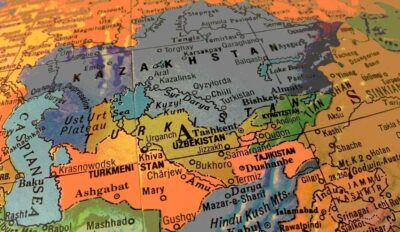
Des dizaines de cibles d’Asie centrale touchées dans une récente campagne de cyber-espionnage liée à la Russie.

Un groupe étiqueté TAG-110 par les chercheurs du groupe Insikt a utilisé des logiciels malveillants personnalisés pour espionner principalement des organisations au Tadjikistan, au Kirghizistan, au Turkménistan et au Kazakhstan depuis juillet.
Lire la suite sur The Record by Recorded Future
Des dizaines de cibles d'Asie centrale touchées dans une récente campagne de cyber-espionnage liée à la Russie.

Attaque informatique majeure ciblant le géant des jeux de hasard IGT, systèmes mis hors ligne

International Game Technology (IGT), l’une des plus grandes sociétés de jeux d’argent aux États-Unis, a confirmé un incident majeur de cybersécurité qui a causé des perturbations dans l’ensemble de ses opérations. L’attaque informatique contre IGT, survenue le 17 novembre 2024, a affecté des parties des…
Lire la suite sur The Cyber Express
Attaque informatique majeure ciblant le géant des jeux de hasard IGT, systèmes mis hors ligne

Microsoft saisit des sites web liés à un fabricant égyptien de kits de phishing DIY.

Microsoft a obtenu une ordonnance du tribunal lui permettant de saisir 240 sites Web qu’elle dit être liés à un vendeur basé en Égypte de kits de phishing à faire soi-même utilisés pour pirater les comptes d’utilisateurs du géant de la technologie, a déclaré l’entreprise jeudi.
Lire la suite sur CyberScoop
Microsoft saisit des sites web liés à un fabricant égyptien de kits de phishing DIY.

Le groupe de ransomware Ransomhub revendique le piratage du Bureau des Affaires Légales du gouvernement mexicain.

Le Mexique enquête sur une attaque par ransomware ciblant son bureau des affaires juridiques, comme l’a confirmé le président au milieu de préoccupations croissantes en matière de cybersécurité.
Lire la suite sur Security Affairs
Le groupe de ransomware Ransomhub revendique le piratage du Bureau des Affaires Légales du gouvernement mexicain.

Maintenant BlueSky est touché par des escroqueries liées aux cryptomonnaies alors qu’il dépasse les 20 millions d’utilisateurs.

Alors que les utilisateurs affluent vers BlueSky à partir de plates-formes de médias sociaux comme X/Twitter, les acteurs de menace en font de même. BleepingComputer a repéré des escroqueries liées aux cryptomonnaies apparaissant sur BlueSky juste après que ce service de microblogging décentralisé ait dépassé les 20 millions d’utilisateurs cette semaine. […]
Lire la suite sur BleepingComputer
Maintenant BlueSky est touché par des escroqueries liées aux cryptomonnaies alors qu'il dépasse les 20 millions d'utilisateurs.

Le groupe TAG-112 lié à la Chine cible les médias tibétains avec une campagne d’espionnage Cobalt Strike.

Un groupe étatique lié à la Chine appelé TAG-112 a compromis les sites Web des médias et des universités tibétains dans une nouvelle campagne de cyberespionnage conçue pour faciliter la livraison de l’outil de post-exploitation Cobalt Strike pour la collecte d’informations ultérieure. Les attaquants ont intégré du JavaScript malveillant dans ces…

Lire la suite sur The Hacker News — Hacking, Cyber and Internet Security
Le groupe TAG-112 lié à la Chine cible les médias tibétains avec une campagne d'espionnage Cobalt Strike.

Deux packages malveillants PyPi imitent ChatGPT & Claude et volent les données des développeurs.

Deux packages Python malveillants se faisant passer pour des outils d’interaction avec les modèles d’IA populaires ChatGPT et Claude ont récemment été découverts sur l’Index des Packages Python (PyPI), le référentiel officiel des bibliothèques Python. Ces packages seraient restés indétectés pendant plus d’un an,…
Lire la suite sur GBHackers On Security
Deux packages malveillants PyPi imitent ChatGPT & Claude et volent les données des développeurs.

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon
Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café