TL;DR : L’essentiel
- La Cloud Security Alliance propose un guide commun indépendant des fournisseurs pour organiser la sécurité technique de l’intelligence artificielle en entreprise.
- Ce document rassemble 247 objectifs de contrôle répartis dans 18 domaines thématiques, couvrant la préparation, le déploiement et la fin de vie des systèmes.
- Un domaine dédié à la protection des modèles introduit des règles précises pour empêcher le piratage des données d’apprentissage et le détournement des consignes.
- Le référentiel établit des correspondances directes avec les grandes réglementations, notamment le règlement européen sur l’IA et la norme de gestion ISO 42001.
La Cloud Security Alliance a publié la version 1.1 de sa matrice de contrôle de l’IA pour fournir aux organisations un cadre technique unifié destiné à sécuriser leurs systèmes informatiques dans les centres de données distants. Cette mise à jour comble un vide pratique en traduisant les principes juridiques abstraits en vérifications techniques précises sur les serveurs.
Une alliance d’experts pour encadrer les serveurs et les algorithmes
La Cloud Security Alliance rassemble des experts du secteur pour concevoir des règles de sécurité ouvertes, sans dépendre des technologies d’une seule marque commerciale. L’organisation est connue pour sa grille historique de sécurité informatique à distance, adoptée dans le monde entier pour évaluer les prestataires de services informatiques. Avec l’arrivée des outils capables de générer des textes ou des images et des assistants automatisés, l’organisation a adapté ses travaux aux risques spécifiques de ces nouveaux programmes.
L’objectif consiste à aider les entreprises à installer ces technologies sans s’enfermer dans les solutions imposées par un seul fournisseur. Les programmes d’apprentissage automatique posent des risques concrets, comme le vol d’informations confidentielles, la modification malveillante des textes qui servent à entraîner les modèles ou la prise de contrôle du programme par des consignes piégées. Le document fournit une grille de lecture partagée entre les équipes techniques, les auditeurs chargés des contrôles et les directions générales.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Pour clarifier le rôle de chacun, le cadre repose sur un principe de responsabilité partagée. Il précise les devoirs de l’hébergeur de serveurs, du concepteur de l’algorithme, de l’intégrateur du service et de l’entreprise cliente. Chaque intervenant sait ainsi exactement quelles mesures de protection installer sur ses machines et qui doit en vérifier le bon fonctionnement.
Dix-huit domaines opérationnels pour surveiller tout le cycle de vie
Le document organise ses 247 mesures de vérification en 18 domaines thématiques, depuis la conception d’un projet jusqu’à son arrêt définitif. Cette organisation reprend la structure éprouvée de la matrice cloud de l’organisation, en actualisant la sécurité des équipements physiques et en ajoutant un espace entièrement consacré à la protection des modèles d’apprentissage.
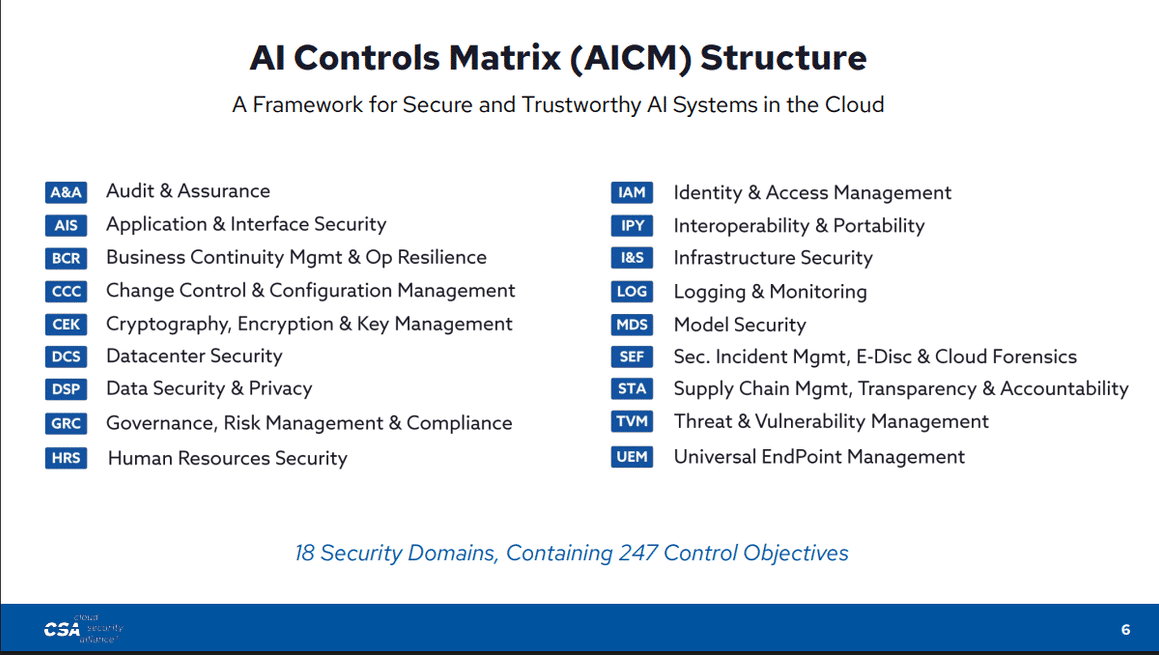
Ce domaine spécifique comprend 13 contrôles techniques pour bloquer les attaques visant le cœur de calcul des programmes. Il demande notamment de surveiller la propreté des données d’entraînement, de neutraliser les ordres frauduleux glissés dans les requêtes des utilisateurs, de restreindre les accès aux serveurs et de sécuriser la phase où le système produit ses réponses. Les entreprises protègent ainsi les valeurs internes qui définissent le comportement de leur programme.
Le dossier mis à disposition regroupe un guide pratique de mise en œuvre, des méthodes de contrôle pour les vérificateurs et un questionnaire d’évaluation qui compte 320 questions. Ce questionnaire permet aux responsables de la sécurité de mesurer leur propre niveau de préparation ou d’interroger leurs sous-traitants avant de connecter un outil d’intelligence artificielle à leur réseau.
Analyse
La Cloud Security Alliance a publié sa nouvelle matrice de contrôle de l’IA (AICM) est un cadre unique en son genre, indépendant des fournisseurs, pour les systèmes d’IA basés sur le cloud. L’AICM comprend 247 objectifs de contrôle répartis dans 18 domaines de sécurité. Elle est conforme aux principales normes, notamment ISO 42001, ISO 27001 et BSI AIC4.

Des correspondances directes avec les règles et normes internationales
Le document détaille les équivalences entre ses propres vérifications et les grands textes officiels de référence. Comme le détaille la Cloud Security Alliance, le catalogue s’aligne très étroitement sur le référentiel de l’agence fédérale allemande avec 85% de correspondance parfaite sans écart, ainsi que sur la norme de gestion ISO 42001 avec près de 60% d’alignement direct. Il fait également le pont avec le schéma AIUC-1 conçu pour évaluer la fiabilité des assistants logiciels autonomes.
Les différences constatées avec les lois ou les guides d’analyse des risques s’expliquent par la nature même de ces textes. Le texte européen AI Act impose des obligations générales de transparence et de contrôle humain, alors que le guide américain NIST pose une méthode d’évaluation sans préciser de paramètres de configuration. Le catalogue de l’alliance apporte justement les règles matérielles concrètes, comme le verrouillage des accès, la gestion des clés de chiffrement et la sécurité des locaux physiques, que les textes de lois ne décrivent pas.
Cette passerelle technique aide les entreprises à préparer leurs audits officiels en s’appuyant sur des configurations déjà appliquées sur leurs machines. La publication de cette version offre ainsi aux responsables informatiques un socle vérifiable pour intégrer les programmes d’intelligence artificielle dans leur gestion d’entreprise sans multiplier les listes d’exigences contradictoires.
Questions fréquentes sur l’AICM v1.1
Qu’est-ce que la matrice AICM de la Cloud Security Alliance ?
Il s’agit d’un répertoire technique neutre destiné à sécuriser les systèmes d’intelligence artificielle hébergés sur des serveurs distants. Il rassemble 247 objectifs de sécurité classés dans 18 domaines d’activité.
Comment fonctionne le domaine de sécurité des modèles ?
Ce volet réunit 13 règles pour empêcher les pirates de fausser les calculs internes des programmes ou de détourner leurs réponses. Il impose notamment de filtrer les requêtes malveillantes et de protéger les données utilisées pour entraîner les algorithmes.
Quel est le lien entre ce cadre et le règlement européen sur l’IA ?
Le texte de loi européen dicte des devoirs juridiques de surveillance et de transparence sans détailler les paramètres informatiques à activer. La matrice comble ce manque en fournissant les mesures concrètes d’infrastructure et de chiffrement indispensables pour respecter la loi.
À quoi sert le questionnaire AI-CAIQ v1.1 ?
Ce questionnaire de 320 questions permet d’évaluer concrètement le niveau de sécurité d’un système. Les équipes techniques l’utilisent pour auditer leurs propres installations ou pour contrôler les garanties d’un fournisseur externe avant de signer un contrat.
Une lecture utile ?
Un café, c'est une façon simple de dire merci pour la veille. Sans abonnement, sans engagement.