TL;DR: Das Wichtigste
- Die Cloud Security Alliance stellt einen gemeinsamen, herstellerunabhängigen Leitfaden zur Gestaltung der technischen Sicherheit künstlicher Intelligenz in Unternehmen vor.
- Dieses Dokument umfasst 247 Kontrollziele, die auf 18 Themenbereiche verteilt sind und die Vorbereitung, die Bereitstellung sowie die Ausserbetriebnahme der Systeme abdecken.
- Ein eigener Bereich zum Schutz der Modelle führt präzise Regeln ein, um das Hacken von Trainingsdaten und die Zweckentfremdung von Anweisungen zu verhindern.
- Der Leitfaden stellt direkte Verknüpfungen zu den wichtigsten Rechtsvorschriften her, insbesondere zur europäischen KI-Verordnung und zur Managementnorm ISO 42001.
Die Cloud Security Alliance hat die Version 1.1 ihrer KI-Prüfmatrix veröffentlicht, um Unternehmen einen einheitlichen technischen Rahmen für die Absicherung ihrer IT-Systeme in entfernten Rechenzentren zur Verfügung zu stellen. Dieses Update schliesst eine praktische Lücke, indem es abstrakte rechtliche Grundsätze in präzise technische Überprüfungen auf den Servern umsetzt.
Ein Zusammenschluss von Experten zur Betreuung der Server und Algorithmen
Die Cloud Security Alliance bringt Branchenexperten zusammen, um offene Sicherheitsrichtlinien zu entwickeln, die nicht von den Technologien einer bestimmten Marke abhängig sind. Die Organisation ist bekannt für ihr historisches Bewertungsraster für die IT-Sicherheit im Cloud-Bereich, das weltweit zur Bewertung von IT-Dienstleistern herangezogen wird. Mit dem Aufkommen von Tools, die Texte oder Bilder generieren können, sowie automatisierten Assistenten hat die Organisation ihre Arbeit an die spezifischen Risiken dieser neuen Programme angepasst.
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Das Ziel besteht darin, Unternehmen dabei zu unterstützen, diese Technologien einzuführen, ohne sich auf die Lösungen eines einzigen Anbieters festzulegen. Programme für maschinelles Lernen bergen konkrete Risiken, wie beispielsweise den Diebstahl vertraulicher Informationen, die böswillige Veränderung von Texten, die zum Trainieren der Modelle dienen, oder die Übernahme der Kontrolle über das Programm durch manipulierte Befehle. Das Dokument bietet einen gemeinsamen Leitfaden für technische Teams, mit den Kontrollen beauftragte Prüfer und die Geschäftsleitung.
Um die jeweiligen Rollen zu klären, basiert der Rahmen auf dem Prinzip der geteilten Verantwortung. Er legt die Pflichten des Serverbetreibers, des Algorithmusentwicklers, des Dienstintegrators und des Kundenunternehmens fest. Jeder Beteiligte weiss somit genau, welche Schutzmassnahmen er auf seinen Systemen installieren muss und wer deren ordnungsgemässe Funktion überprüfen muss.
Achtzehn operative Bereiche zur Überwachung des gesamten Lebenszyklus
Das Dokument gliedert seine 247 Prüfmassnahmen in 18 Themenbereiche, von der Konzeption eines Projekts bis zu dessen endgültiger Einstellung. Diese Gliederung greift die bewährte Struktur der Cloud-Matrix der Organisation auf, aktualisiert dabei die Sicherheit der physischen Geräte und fügt einen Bereich hinzu, der sich ausschliesslich dem Schutz von Lernmodellen widmet.
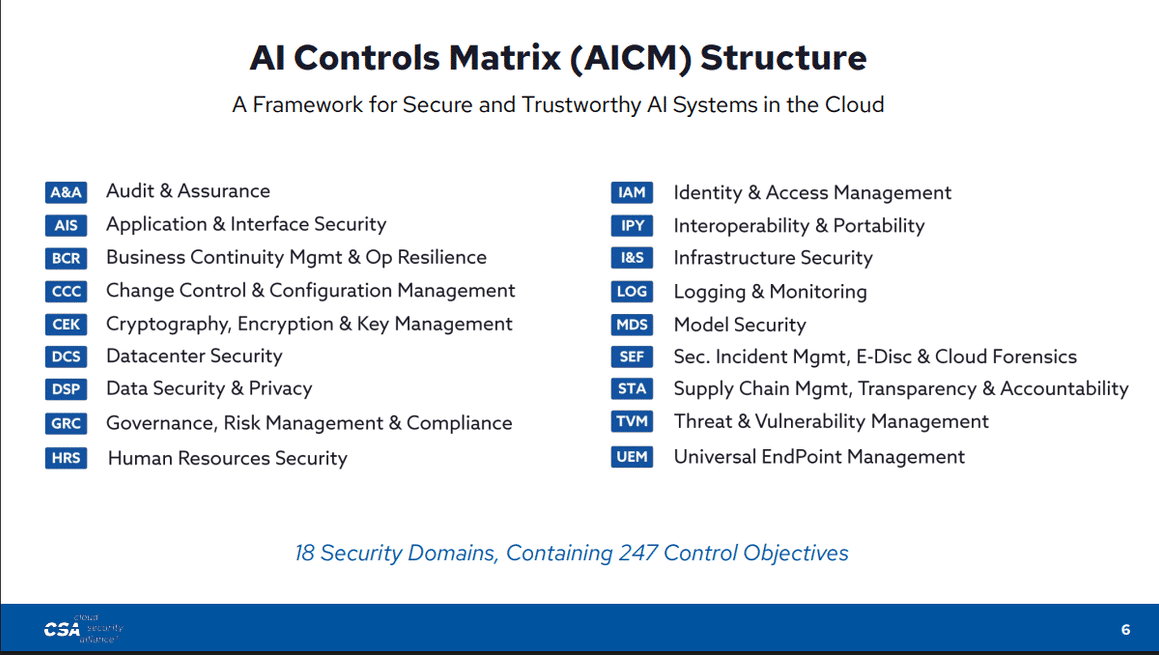
Dieser spezifische Bereich umfasst 13 technische Kontrollmassnahmen zur Abwehr von Angriffen, die auf den Rechenkern der Programme abzielen. Dazu gehört insbesondere die Überwachung der Integrität der Trainingsdaten, die Neutralisierung betrügerischer Befehle, die in Benutzeranfragen eingeschleust wurden, die Beschränkung des Zugriffs auf die Server sowie die Absicherung der Phase, in der das System seine Antworten generiert. Auf diese Weise schützen Unternehmen die internen Werte, die das Verhalten ihres Programms bestimmen.
Das zur Verfügung gestellte Dossier umfasst einen praktischen Leitfaden zur Umsetzung, Kontrollmethoden für Prüfer sowie einen Bewertungsfragebogen mit 320 Fragen. Dieser Fragebogen ermöglicht es den Sicherheitsverantwortlichen, ihren eigenen Vorbereitungsstand zu ermitteln oder ihre Subunternehmer zu befragen, bevor sie ein KI-Tool an ihr Netzwerk anschliessen.
Analyse
Die Cloud Security Alliance hat ihre neue KI-Kontrollmatrix (AICM) veröffentlicht – ein einzigartiges, herstellerunabhängiges Rahmenwerk für cloudbasierte KI-Systeme. Die AICM umfasst 247 Kontrollziele, die auf 18 Sicherheitsbereiche verteilt sind. Sie entspricht den wichtigsten Normen, darunter ISO 42001, ISO 27001 und BSI AIC4.

Direkte Übereinstimmung mit internationalen Vorschriften und Normen
Das Dokument erläutert die Entsprechungen zwischen den eigenen Prüfungen und den wichtigsten offiziellen Referenztexten. Wie die Cloud Security Alliance darlegt, orientiert sich der Katalog sehr eng am Referenzrahmen der deutschen Bundesbehörde – mit einer 85-prozentigen vollständigen Übereinstimmung ohne Abweichungen – sowie an der Managementnorm ISO 42001 mit einer direkten Übereinstimmung von fast 60 Prozent. Er schlägt zudem eine Brücke zum AIUC-1-Schema, das zur Bewertung der Zuverlässigkeit autonomer Software-Assistenten entwickelt wurde.
Die festgestellten Abweichungen gegenüber Gesetzen oder Leitfäden zur Risikoanalyse lassen sich durch den Charakter dieser Texte erklären. Der europäische AI Act schreibt allgemeine Verpflichtungen hinsichtlich Transparenz und menschlicher Kontrolle vor, während der amerikanische NIST-Leitfaden eine Bewertungsmethode festlegt, ohne dabei Konfigurationsparameter zu spezifizieren. Der Katalog der Allianz liefert genau jene konkreten technischen Vorschriften – wie die Zugriffssperrung, die Verwaltung von Verschlüsselungsschlüsseln und die Sicherheit der physischen Räumlichkeiten –, die in den Gesetzestexten nicht beschrieben werden.
Diese technische Schnittstelle unterstützt Unternehmen dabei, sich auf ihre offiziellen Audits vorzubereiten, indem sie auf bereits auf ihren Systemen implementierten Konfigurationen aufbaut. Die Veröffentlichung dieser Version bietet IT-Verantwortlichen somit eine überprüfbare Grundlage für die Integration von Programmen mit künstlicher Intelligenz in ihre Unternehmensführung, ohne dass sich widersprüchliche Anforderungslisten häufen.
Häufig gestellte Fragen zur AICM, Version 1.1
Was ist die AICM-Matrix der Cloud Security Alliance?
Es handelt sich um ein neutrales technisches Verzeichnis, das der Absicherung von Systemen der künstlichen Intelligenz dient, die auf Remote-Servern gehostet werden. Es umfasst 247 Sicherheitsziele, die in 18 Tätigkeitsbereiche unterteilt sind.
Wie funktioniert der Sicherheitsbereich der Modelle?
Dieser Abschnitt umfasst 13 Regeln, die verhindern sollen, dass Hacker die internen Berechnungen der Programme verfälschen oder deren Ergebnisse missbrauchen. Er schreibt insbesondere vor, böswillige Anfragen herauszufiltern und die Daten zu schützen, die zum Trainieren der Algorithmen verwendet werden.
In welchem Zusammenhang steht dieser Rahmen mit der europäischen KI-Verordnung?
Der europäische Gesetzestext schreibt rechtliche Pflichten hinsichtlich Überwachung und Transparenz vor, ohne jedoch die zu implementierenden IT-Parameter im Einzelnen zu beschreiben. Die Matrix schliesst diese Lücke, indem sie die konkreten Infrastruktur- und Verschlüsselungsmassnahmen aufzeigt, die zur Einhaltung des Gesetzes unerlässlich sind.
Wozu dient der AI-CAIQ-Fragebogen v1.1?
Anhand dieses Fragebogens mit 320 Fragen lässt sich das Sicherheitsniveau eines Systems konkret bewerten. Technische Teams nutzen ihn, um ihre eigenen Anlagen zu überprüfen oder die Sicherheitsgarantien eines externen Anbieters vor Vertragsunterzeichnung zu kontrollieren.
Hat Ihnen der Beitrag geholfen?
Ein Kaffee ist ein einfaches Dankeschön für das Monitoring. Ohne Abo, ohne Verpflichtung.