TL;DR: Das Wichtigste
- Die Angreifer haben aus der Ferne die kontinuierliche Zwangsenteisung aktiviert, um Lebensmittel in mehreren Ländern zu vernichten.
- Dutzende Geschäfte stellten fest, dass ihre Kühlregale nicht gekühlt, sondern beheizt wurden, was zu Verlusten und Brandausbrüchen führte.
- Die Behörden weisen darauf hin, dass zahlreiche betriebliche Geräte weiterhin mit dem Internet verbunden sind, ohne dass sie aktualisiert oder ausreichend geschützt sind.
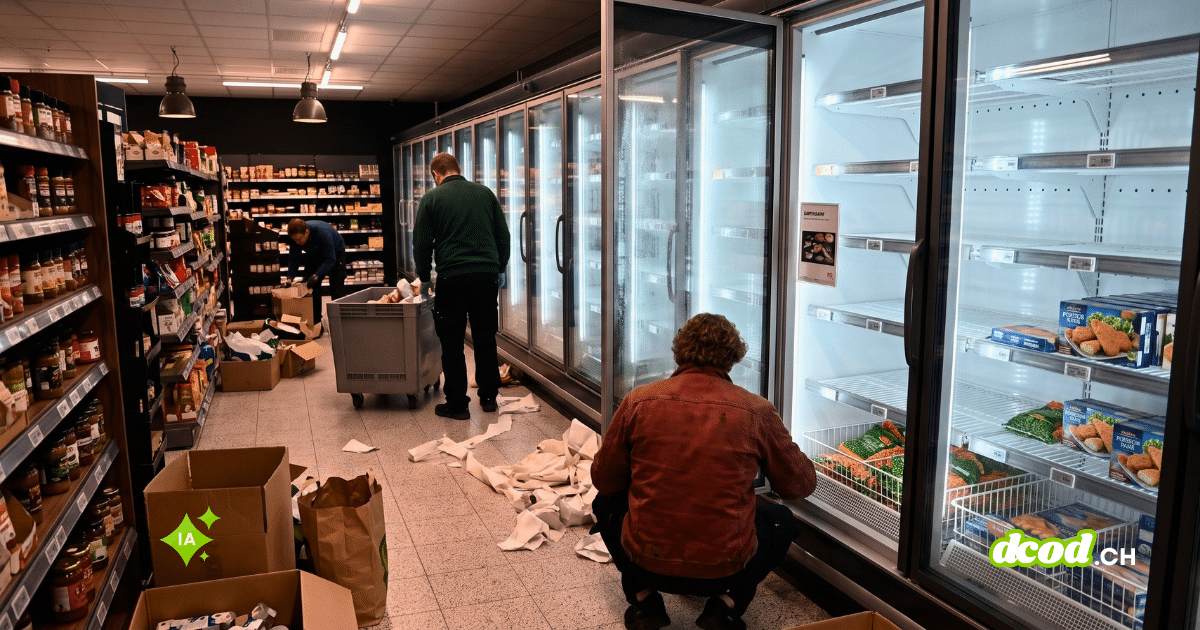
In der Nacht vom 2. November 2026 kam es zu einem erneuten Cyberangriff auf Kühl- und Gefrierschränke in Dutzenden von Geschäften in Europa. Der Vorfall betraf laut den von SecurityAffairs gemeldeten Details Einzelhandelsketten in Belgien, Luxemburg, Schweden und Estland. Die Angreifer manipulierten die Kühlregler aus der Ferne, um einen kontinuierlichen Zwangsabtauvorgang auszulösen. Die Anlagen erwärmten sich über mehrere Stunden hinweg und erreichten Temperaturen von bis zu 50 Grad, anstatt die Produkte kühl zu halten. Am Morgen stellten die Mitarbeiter zerstörte Lagerbestände und eine Hitzewelle in den Regalen fest, was zu Lebensmittelverlusten und einigen Brandausbrüchen führte.
Diese nächtliche Aktion entspricht der Vorgehensweise, die bereits bei dem Angriff auf Geschäfte in Frankreich beobachtet wurde. Die Hacker verschafften sich Zugriffsdaten für Regelgeräte, die direkt mit dem Internet verbunden waren – ein Hackerangriff, der von Analysten als wenig komplex eingestuft wurde. In Belgien bestätigte der für die Anlagen bei Delhaize zuständige Techniker, dass die Verdampfer in den Heizmodus umgeschaltet wurden, während Carrefour und fünf Spar-Filialen ähnliche Störungen verzeichneten. In Schweden stellten die Ketten ICA und Coop dieselben plötzlichen Temperaturanstiege fest, wie Politico berichtet. Ein Berater mass dort an bestimmten Kühlschränken Spitzenwerte von 80 Grad, ein Wert, der über den Angaben der Behörden lag.
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Die betroffenen Geräte, insbesondere jene des dänischen Herstellers Danfoss, dienten früher lediglich als mechanische Relais und werden nun ferngesteuert. Der Leiter des schwedischen nationalen Zentrums für Cybersicherheit wies darauf hin, dass zahlreiche industrielle Steuerungssysteme nach wie vor ohne die erforderlichen Sicherheitspatches online exponiert sind. Diese digitalen Schnittstellen bieten ein direktes Angriffsziel, um Lagerbestände zu zerstören, ohne physisch in die Lagerhallen eindringen zu müssen. Es wurden keine Forderungen gestellt, und die Behörden haben die Urheber dieser Sabotageakte bislang noch nicht identifiziert.
Weitere Informationen zu diesem Thema
Hacker heizen Kühlschränke in Supermärkten auf 50 °C auf
Bei einem Cyberangriff in Frankreich wurde die Kontrolle über Danfoss-Regler übernommen, um die Abtauung von Kühlschränken auf 50 °C zu erzwingen und die Lagerbestände zu vernichten. Weiterlesen
Hat Ihnen der Beitrag geholfen?
Ein Kaffee ist ein einfaches Dankeschön für das Monitoring. Ohne Abo, ohne Verpflichtung.