TL;DR : L’essentiel
- Outils gratuits : Vingt outils OSINT accessibles gratuitement couvrent les besoins courants, de la vérification d’une adresse e-mail à l’analyse d’un site suspect.
- Usages concrets : Have I Been Pwned détecte les fuites liées à une adresse, WhatsMyName retrouve un pseudo et Google Lens révèle l’origine d’une photo.
- Exposition des organisations : Shodan, Censys et les Google Dorks montrent à une entreprise ce qu’un attaquant voit d’elle, avant qu’il ne s’en serve.
- Cadre légal : Consulter une source publique est légal, mais exploiter des données personnelles reste soumis à la LPD et au RGPD, en particulier pour les données biométriques.
Les outils OSINT, pour renseignement en sources ouvertes, exploitent les informations publiques disponibles en ligne. Beaucoup sont gratuits et suffisent pour les besoins les plus courants. Ils permettent de vérifier une adresse e-mail, de retrouver un pseudo sur les réseaux sociaux, de contrôler l’origine d’une photo ou d’analyser un site suspect.
Ce guide en sélectionne vingt, classés par usage. Pour chacun, il indique ce que l’outil permet, son niveau de gratuité et ses limites. Il rappelle aussi ce que la loi autorise, en Suisse comme dans l’Union européenne, car une information publique n’est pas une information libre d’usage.
La sélection privilégie les outils utiles à un public large : un particulier qui veut vérifier un interlocuteur, une PME qui contrôle son exposition, une équipe sécurité qui prépare une analyse. Les solutions professionnelles payantes sont citées à part, quand elles apportent une capacité qu’aucun outil gratuit n’offre.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Ces 20 outils OSINT gratuits couvrent l’essentiel des besoins
Le tableau classe les outils par usage. La colonne « Accès » distingue les outils entièrement gratuits de ceux qui offrent une version gratuite limitée.
| Outil | Usage principal | Accès |
|---|---|---|
| Have I Been Pwned | Savoir si une adresse e-mail figure dans une fuite de données connue | Gratuit |
| Epieos | Identifier les comptes liés à une adresse e-mail ou à un numéro de téléphone | Version gratuite limitée |
| Holehe | Tester sur quels sites une adresse e-mail est inscrite | Gratuit, open source |
| Sherlock | Rechercher un pseudo sur des centaines de plateformes | Gratuit, open source |
| WhatsMyName | Rechercher un pseudo depuis un simple navigateur | Gratuit |
| Maigret | Rechercher un pseudo et produire un rapport complet | Gratuit, open source |
| Google Lens | Retrouver l’origine d’une image | Gratuit |
| TinEye | Retrouver la première apparition d’une image et ses versions modifiées | Gratuit |
| PimEyes | Vérifier où apparaît son propre visage en ligne | Recherche gratuite, sources payantes |
| Web-Check | Obtenir un diagnostic technique complet d’un site | Gratuit, open source |
| Wayback Machine | Consulter les anciennes versions d’un site | Gratuit |
| crt.sh | Lister les certificats et les sous-domaines d’un domaine | Gratuit |
| BuiltWith | Identifier les technologies utilisées par un site | Version gratuite limitée |
| Google Dorks | Trouver des documents exposés grâce aux opérateurs de recherche de Google | Gratuit |
| Shodan | Repérer les équipements et services exposés sur Internet | Version gratuite limitée |
| Censys | Cartographier les services et les certificats exposés | Version gratuite limitée |
| theHarvester | Collecter les adresses e-mail et sous-domaines publics d’une organisation | Gratuit, open source |
| SpiderFoot | Automatiser la collecte d’informations sur une cible | Gratuit, open source |
| Maltego | Visualiser les liens entre personnes, domaines et adresses | Édition communautaire gratuite |
| OSINT Framework | Trouver l’outil adapté à chaque type de recherche | Gratuit |
Aucun outil ne suffit seul. Une enquête fiable combine deux ou trois sources et recoupe chaque résultat avant d’en tirer une conclusion.
L’OSINT transforme des informations publiques en renseignement utile
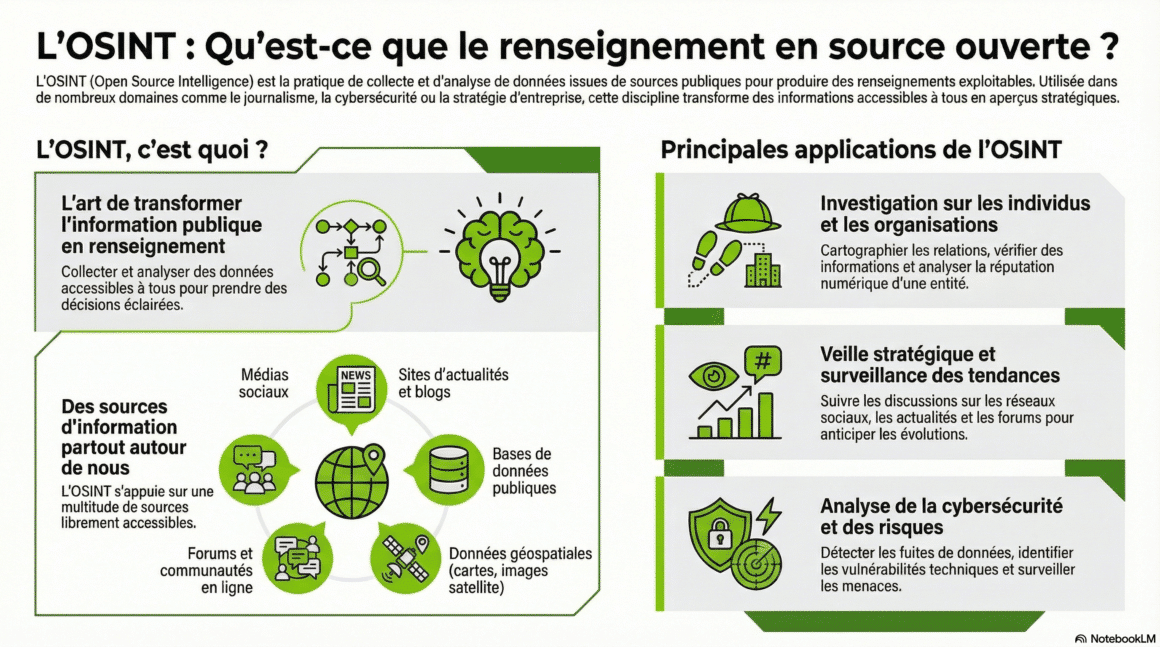
L’OSINT consiste à identifier, collecter, vérifier et analyser des informations librement accessibles. Ces informations viennent de sites web, de profils publics sur les réseaux sociaux, de forums, de registres de noms de domaine, de documents en ligne ou d’archives.
Les usages sont concrets. Une entreprise découvre qu’une page d’administration est accessible depuis Internet. Un employé retrouve des documents internes indexés par un moteur de recherche. Un particulier vérifie qu’une photo virale n’a pas été détournée, ou d’où vient le domaine d’un e-mail suspect.
En cybersécurité, ces informations servent à repérer une exposition avant un attaquant, à comprendre les méthodes d’un groupe malveillant ou à reconstituer les faits après une cyberattaque.
🎧 Voici un podcast pour comprendre simplement l’OSINT. L’épisode passe en revue les grands usages et familles d’outils OSINT et présente aussi les outils clés les plus utilisés et les tendances 2026, marquées par l’IA qui accélère le tri, le résumé et le recoupement, mais impose plus de prudence face aux faux signaux, à la désinformation et aux contenus générés.
ℹ️ Ce podcast repose sur une recherche et une analyse menées à partir de sources ouvertes et spécialisées. Il a ensuite été réalisé avec l’aide de NotebookLM, l’outil d’intelligence artificielle développé par Google.
Vérifier une adresse e-mail prend moins d’une minute
Une adresse e-mail révèle beaucoup sur son titulaire. Elle indique s’il existe vraiment, sur quels services il est inscrit et si ses données ont déjà fuité. Ces vérifications sont utiles avant de répondre à un message inattendu ou de conclure un accord avec un inconnu.
Have I Been Pwned est le point de départ. Le service indique gratuitement si une adresse figure dans une fuite de données connue, et dans laquelle. C’est aussi le premier réflexe pour contrôler ses propres adresses.
Epieos va plus loin. À partir d’une adresse e-mail ou d’un numéro de téléphone, il identifie les comptes associés sur des services comme Google ou LinkedIn. Ses requêtes ne déclenchent aucune notification chez le titulaire du compte. La version gratuite couvre les recherches courantes.
Holehe fait un travail proche, en ligne de commande. Cet outil open source teste sur une centaine de sites si une adresse e-mail y est inscrite. Il demande quelques compétences techniques, mais reste entièrement gratuit.
Un pseudo laisse des traces sur des centaines de plateformes
Beaucoup d’internautes utilisent le même pseudo partout. Retrouver ce pseudo sur plusieurs réseaux permet de reconstituer une présence en ligne, de vérifier la cohérence d’un profil ou de repérer un usurpateur.
WhatsMyName est le plus simple d’accès. Il interroge des centaines de sites depuis un navigateur, sans installation. Sherlock et Maigret font le même travail en ligne de commande. Maigret ajoute un rapport qui rassemble les informations publiques trouvées sur chaque profil.
Un même pseudo ne désigne pas forcément la même personne. Les homonymes sont fréquents, surtout pour les pseudos courts. Chaque correspondance doit être confirmée par un autre élément, comme une photo, une localisation ou un contact commun.
La recherche d’image démasque les faux profils
Les faux recruteurs, les arnaques sentimentales et les vendeurs fictifs utilisent souvent des photos volées. Une recherche d’image inversée montre où la photo apparaît déjà en ligne, et sous quel autre nom. Le faux recrutement qui a fait perdre 6,34 milliards à Binance rappelle que ces faux profils visent aussi les entreprises.
Google Lens est l’outil le plus complet pour un usage courant. TinEye complète l’analyse : il retrouve la première apparition connue d’une image et ses versions recadrées ou retouchées. Les deux outils sont gratuits.
PimEyes fonctionne différemment. Ce moteur de reconnaissance faciale compare la géométrie d’un visage à des milliards d’images publiques. La recherche est gratuite, mais l’accès aux pages sources est payant. Son usage le plus utile et le plus sûr juridiquement est de vérifier où apparaît son propre visage, pour repérer une usurpation ou demander un retrait.
Point d’Attention
La reconnaissance faciale appliquée à une autre personne pose un problème juridique sérieux. Le droit suisse classe les données biométriques qui identifient une personne parmi les données sensibles. Leur traitement sans motif justifié expose à des sanctions. PimEyes reste donc un outil pour contrôler sa propre exposition, pas pour identifier un inconnu.

Un site suspect se vérifie en quelques requêtes
Un site de vente inconnu, une page de connexion reçue par e-mail ou une plateforme d’investissement trop prometteuse se vérifient avant tout clic risqué. Quatre outils gratuits suffisent pour l’essentiel.
Web-Check donne une vue complète en une seule analyse : enregistrements DNS, certificat, en-têtes de sécurité, hébergeur et ports ouverts. La Wayback Machine montre l’historique du site. Un domaine sans archive, créé il y a quelques semaines, doit éveiller la méfiance.
crt.sh liste les certificats émis pour un domaine et révèle ainsi ses sous-domaines. BuiltWith identifie les technologies utilisées, du CMS aux outils de suivi. Sa version gratuite suffit pour un premier diagnostic.
Les équipes sécurité cartographient d’abord leur propre exposition
Les attaquants commencent souvent par une reconnaissance publique de leur cible. Une organisation a donc intérêt à mener la même démarche sur elle-même, avant eux.
Les Google Dorks sont le point de départ. Ces opérateurs de recherche avancée (site:, filetype:, inurl:) font apparaître des documents internes indexés par erreur ou des pages d’administration exposées. Ils sont gratuits et donnent souvent des résultats en quelques minutes.
Shodan et Censys vont plus loin. Shodan repère les serveurs, caméras et équipements industriels accessibles depuis Internet, avec leurs ports ouverts et leurs versions logicielles. Censys se concentre sur les certificats et les services exposés. Leurs versions gratuites permettent un premier état des lieux.
theHarvester complète ce tableau. Cet outil open source collecte les adresses e-mail et sous-domaines publics d’une organisation. Ce sont précisément les informations qu’un attaquant utilise pour préparer une campagne d’hameçonnage.
Analyse
Une PME qui lance ces quatre outils sur son propre domaine obtient en une heure une image de ce qu’un attaquant voit d’elle. Ce diagnostic ne remplace pas un audit, mais il révèle souvent des oublis simples à corriger : un ancien serveur de test, un document interne indexé, une liste d’adresses exposée.
Trois outils structurent une enquête plus large
Pour une investigation qui dépasse une vérification ponctuelle, trois outils organisent le travail.
OSINT Framework sert de boussole. Ce répertoire interactif classe des centaines d’outils par type de donnée recherchée. Il permet de trouver rapidement le bon outil pour un besoin précis.
SpiderFoot automatise la collecte. Il interroge plus de 200 sources publiques à partir d’un domaine, d’une adresse IP ou d’une adresse e-mail. La version open source s’installe gratuitement. Le projet d’origine n’évolue plus beaucoup, et des versions dérivées maintenues par la communauté prennent le relais.
Maltego représente les résultats sous forme de graphe. Il montre les liens entre personnes, domaines, adresses IP et e-mails, ce qui fait apparaître des connexions invisibles dans une simple liste. Son édition communautaire est gratuite.
Dans un cadre professionnel ou judiciaire, une solution payante comme Hunchly ajoute une capacité qu’aucun outil gratuit n’offre. Elle archive et horodate chaque page consultée, ce qui permet de prouver ce qui a été vu, et quand.
La loi encadre l’usage des données trouvées
Consulter une information publique est légal. L’exploiter est une autre question. Dès qu’une recherche porte sur une personne identifiable, la loi sur la protection des données s’applique en Suisse, et le RGPD dans l’Union européenne.
La loi suisse sur la protection des données (LPD), révisée et en vigueur depuis le 1er septembre 2023, impose plusieurs principes. Le traitement doit avoir un but clair, rester proportionné à ce but et respecter la bonne foi. Les données biométriques qui identifient une personne, comme une empreinte faciale, font partie des données sensibles et demandent une justification renforcée.
Un particulier qui fait une recherche pour un usage strictement personnel n’entre pas dans le champ de la LPD. Une entreprise, une association ou un enquêteur professionnel, si. Ils doivent documenter le but de la recherche, ne conserver que les données nécessaires et supprimer celles qui concernent des tiers sans lien avec l’enquête.
Dans l’Union européenne, le règlement sur l’intelligence artificielle (AI Act) restreint en plus l’identification biométrique à distance et le profilage automatisé. Une organisation qui utilise un moteur de reconnaissance faciale doit évaluer ce cadre avant tout usage.
Retour d’Expérience
Une PME romande qui vérifie un candidat ou un partenaire commercial par l’OSINT traite des données personnelles au sens de la LPD. Elle doit pouvoir expliquer pourquoi elle a cherché, ce qu’elle a gardé et pourquoi. En cas de doute, le Préposé fédéral à la protection des données et à la transparence (PFPDT) publie des recommandations utiles sur son site.
Une information trouvée doit toujours être recoupée
Les sources ouvertes contiennent des données obsolètes, des homonymes et des contenus manipulés. L’IA générative ajoute des photos et des profils entièrement fabriqués. Une information n’est fiable qu’une fois confirmée par une deuxième source indépendante.
La méthode tient en trois réflexes. Chaque résultat est daté, car une information de 2019 ne décrit pas forcément 2026. Chaque correspondance est confirmée par un autre élément, comme une photo, un lieu ou un contact. Chaque recherche est tracée, avec la source et la date de consultation, pour pouvoir expliquer plus tard comment une conclusion a été obtenue.
Questions fréquentes sur les outils OSINT gratuits
Quel est le meilleur site OSINT gratuit ?
Aucun site ne couvre tous les besoins. OSINT Framework est le meilleur point d’entrée, car il oriente vers l’outil adapté à chaque recherche. Pour un besoin précis, Have I Been Pwned convient aux adresses e-mail, WhatsMyName aux pseudos et Google Lens aux images.
Comment retrouver une personne avec l’OSINT ?
La démarche part d’un élément connu : une adresse e-mail, un pseudo ou une photo. Epieos, WhatsMyName et Google Lens permettent ensuite de retrouver les comptes et profils publics associés. Les résultats doivent être recoupés, et leur usage doit respecter la protection des données.
Peut-on vérifier une adresse e-mail gratuitement ?
Oui. Have I Been Pwned indique si l’adresse figure dans une fuite de données connue. Epieos, dans sa version gratuite, et Holehe, en open source, montrent sur quels services l’adresse est inscrite.
L’OSINT est-il légal en Suisse ?
Consulter des sources publiques est légal. L’exploitation de données personnelles trouvées en ligne reste soumise à la LPD, sauf pour un usage strictement personnel. Les données biométriques, comme une empreinte faciale, sont des données sensibles et demandent une justification renforcée.
Comment savoir ce qu’on trouve sur soi en ligne ?
Trois vérifications donnent une première image. Have I Been Pwned contrôle ses adresses e-mail, WhatsMyName recense ses pseudos et PimEyes montre où apparaît son visage. Une recherche Google de son nom complet, entre guillemets, complète le tableau.

OSINT: Techniques, outils et stratégies de renseignement à sources ouvertes
Vous passez votre vie connectée. Des milliards d’informations circulent sous vos yeux chaque jour … Bienvenue dans le monde de l’OSINT (Open Source Intelligence) : le renseignement à partir de sources ouvertes. Une pratique discrète mais puissante, utilisée par les journalistes d’investigation, les experts en cybersécurité, les analystes, les chercheurs et les citoyens engagés.
🛒 Le lien ci-dessus est affilié : en commandant via ce lien, vous soutenez la veille DCOD sans frais supplémentaires 🙏
Cette veille vous a fait gagner du temps ?
Offrez un café pour saluer le travail et garder DCOD gratuit et indépendant.