DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Une photo prise avec un effet de flou de bougé pour suggérer le mouvement montre deux membres du personnel de santé en uniformes médicaux bleus poussant rapidement un brancard transportant un patient le long d'un couloir éclairé d'un établissement de soins. Le logo dcod.ch vert clair est visible dans le coin inférieur droit.
    Surveillance numérique : le PFPDT encadre les soins en Suisse
  • Lignes de code informatique bleues et lumineuses sur fond noir, illustrant le concept de vibe coding et ses enjeux de sécurité informatique, avec le logo dcod.ch visible dans le coin inférieur droit.
    Cybersécurité : 16 actualités majeures du 20 septembre 2026 (dont ENISA)
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
  • Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
    Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités
  • Intelligence artificielle

Qu’est-ce qu’un concept de « zéro confiance »

  • Marc Barbezat
  • 20 juin 2023
  • 3 minutes de lecture
Network security
▾ Sommaire
Une approche traditionnelle dépasséeNe faire confiance à aucune demande de connexionSouhaitable pour les environnements complexes et distribuésDe nombreux avantages

Le concept de « zéro confiance » est basé sur l’idée que les organisations ne doivent pas faire aveuglément confiance à un utilisateur ou un appareil simplement parce qu’il est connecté à leur réseau interne.

Une approche traditionnelle dépassée

Traditionnellement, les organisations avaient tendance à se concentrer sur la protection de leur périmètre réseau, en plaçant des pare-feux et des autres outils de sécurité pour empêcher les attaques externes. Cependant, avec la croissance du travail à distance, l’utilisation de services cloud et l’adoption de dispositifs mobiles, cette approche est devenue obsolète.

Ne faire confiance à aucune demande de connexion

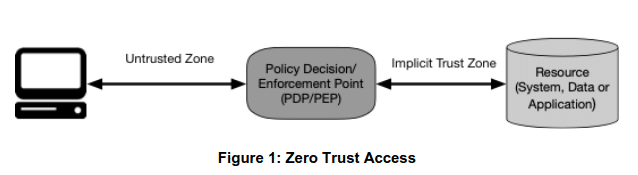
L’approche de « zéro confiance » adopte une approche plus granulaire, en vérifiant l’identité et les autorisations de chaque utilisateur et appareil à chaque étape de leur interaction avec le réseau de l’organisation. Cela signifie que les organisations doivent utiliser des outils de sécurité tels que l’authentification multifactorielle, la segmentation de réseau et l’analyse comportementale pour surveiller l’activité des utilisateurs et des appareils et détecter les comportements malveillants.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Ou suivez le flux temps réel
Telegram Discord
image
source : NIST

De manière complémentaire, les organisations doivent bien entendu mettre en place des politiques de sécurité claires et applicables à tous les utilisateurs, qu’ils soient internes ou externes à l’entreprise.

Souhaitable pour les environnements complexes et distribués

Les raisons pour adopter une approche de « zéro confiance » sont multiples.

Tout d’abord, les environnements informatiques modernes sont de plus en plus complexes et distribués, avec des travailleurs qui utilisent des appareils mobiles, travaillent à distance, utilisent des applications cloud et accèdent à des réseaux tiers. Ces éléments rendent plus difficile la surveillance et la protection du réseau d’une organisation, ce qui augmente le risque d’attaques de sécurité.

Deuxièmement, les attaques de sécurité sont de plus en plus sophistiquées et ciblées. Les attaquants utilisent des techniques diverses telles que l’ingénierie sociale et la reconnaissance de réseau pour contourner les systèmes de sécurité traditionnels. Les organisations doivent donc adopter une approche plus granulaire pour détecter les comportements malveillants et protéger leurs données sensibles.

Enfin, la réglementation sur la protection des données, telle que le règlement général sur la protection des données (RGPD) de l’Union européenne, impose des normes plus strictes en matière de sécurité et de confidentialité des données. Les organisations doivent donc adopter des politiques de sécurité plus rigoureuses pour éviter les violations de données et les sanctions réglementaires.

De nombreux avantages

L’adoption de l’approche « zéro confiance » peut offrir plusieurs avantages aux organisations, notamment :

  1. Une meilleure protection des données sensibles : En vérifiant systématiquement l’identité et les autorisations de chaque utilisateur et appareil, l’approche de « zéro confiance » permet de mieux protéger les données sensibles de l’organisation contre les cyberattaques.
  2. Une réduction des risques de violation de données : En adoptant des politiques de sécurité rigoureuses et en surveillant l’activité des utilisateurs et des appareils, les organisations peuvent réduire les risques de violation de données et éviter les sanctions réglementaires associées.
  3. Une approche plus granulaire de la sécurité : En se concentrant sur chaque utilisateur et appareil individuellement, l’approche de « zéro confiance » permet une approche plus granulaire de la sécurité, ce qui peut rendre plus facile la détection des menaces et la réponse aux incidents.
  4. Une meilleure conformité réglementaire : En adoptant des politiques de sécurité rigoureuses et en surveillant l’activité des utilisateurs et des appareils, les organisations peuvent mieux se conformer aux réglementations sur la protection des données telles que le RGPD.
  5. Une approche plus flexible : L’approche de « zéro confiance » peut être appliquée à tous les types d’environnements informatiques, qu’il s’agisse de réseaux locaux ou de clouds publics. Elle est également compatible avec toutes les méthodes d’authentification, y compris les technologies biométriques.

Pour en savoir plus, voici 2 articles intéressants détaillant ce concept:

Au-delà du périmètre : l’impératif de la sécurité zero-trust

Les périmètres réseau traditionnels sont vulnérables, de sorte que les entreprises se tournent vers un modèle de sécurité zero-trust qui considère tout appareil ou utilisateur comme une menace potentielle.
Lire la suite sur oracle.com
Au-delà du périmètre : l'impératif de la sécurité zero-trust

Architecture Zero Trust

Zero Trust (ZT) est le terme utilisé pour désigner un ensemble évolutif de paradigmes de cybersécurité qui déplacent les défenses des périmètres statiques basés sur le réseau pour se concentrer sur les utilisateurs et les actifs.
Lire la suite sur nist.gov
Architecture Zero Trust
NIST.SP_.800-207-zero-trustTélécharger

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • confiance zéro
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
Lire l'article

Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA

Des idées de lecture recommandées par DCOD

Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon
Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon
Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café