DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • DCOD Intellexa des fuites exposent le marche des logiciels espions
    Data leaks : 11 fuites de données majeures du 24 septembre 2026 (dont APIS)
  • Rétro-ingénierie d'une caméra de surveillance routière Flock Safety sur un banc d'essai électronique par un chercheur en sécurité.
    Caméras Flock : des pirates prouvent le ciblage des personnes
  • Silhouette encapuchonnée sur fond de lignes de code avec l'inscription Conti en typographie glitchée verte fluo.
    Conti : un examen technique d’entrée pour recruter ses pirates
  • Illustration d’un cerveau numérique en réseau rose fluorescent émergeant d’un ordinateur portable, observant un écran affichant une carte du monde en code binaire, symbolisant l’intelligence artificielle, l’analyse de données et la cybersécurité.
    Menaces & IA : 13 dérives et avancées clés du 23 septembre 2026 (dont OpenAI)
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

Les recommandations de la CNIL pour la sécurité des API

  • Marc Barbezat
  • 2 décembre 2023
  • 2 minutes de lecture
Des interfaces numeriques
▾ Sommaire
Les API jouent un rôle crucial dans l’économie numériquePour en savoir plus(Re)découvrez également:Des idées de lecture cybersécurité
La CNIL souligne l’utilisation croissante des API pour le transfert de données malgré les risques de cybersécurité et propose ses méthodes de mitigation.

Pour rappel, une API, ou interface de programmation applicative, est un ensemble de protocoles et de règles qui permettent à différents logiciels de communiquer entre eux. Elle permet à une application d’accéder aux fonctionnalités et aux données d’une autre application de manière sûre et contrôlée.

Les API jouent un rôle crucial dans l’économie numérique

Les API jouent un rôle crucial dans l’économie numérique moderne. Elles permettent aux développeurs de construire des applications en utilisant les fonctionnalités déjà disponibles dans d’autres systèmes. Les API permettent également aux entreprises d’ouvrir leurs services à des partenaires externes, créant ainsi des opportunités de collaboration et d’innovation.

Cependant, comme toute technologie, les API présentent également des risques de cybersécurité. Voici quelques-uns des principaux risques associés aux API :

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord
  1. Vulnérabilités d’authentification et d’autorisation : Si une API est mal configurée ou si les mécanismes d’authentification et d’autorisation sont faibles, des attaquants pourraient exploiter ces failles pour accéder illégalement aux données sensibles ou exécuter des actions non autorisées.
  2. Exposition excessive des données : Une mauvaise gestion des autorisations peut entraîner une exposition excessive des données à travers une API. Cela peut permettre à des tiers non autorisés d’accéder à des informations confidentielles, ce qui peut avoir des conséquences graves en termes de confidentialité et de conformité avec les réglementations en vigueur.
  3. Attaques par injection : Les API peuvent être vulnérables aux attaques d’injection, notamment à l’injection de code SQL ou à l’injection de scripts malveillants. Si une API ne filtre pas correctement les entrées utilisateur, un attaquant pourrait exploiter ces failles pour exécuter des commandes non autorisées sur le serveur hôte.
  4. Attaques par déni de service (DoS) : Les API peuvent également faire l’objet d’attaques par déni de service, où les attaquants tentent de submerger le serveur hôte en envoyant un grand nombre de requêtes simultanées. Cela peut entraîner une surcharge du système et une indisponibilité des services, impactant ainsi les utilisateurs légitimes.
  5. Manque de contrôle et de suivi des accès : Une gestion inadéquate des accès peut entraîner des problèmes de sécurité. Il est essentiel de mettre en place des mécanismes de contrôle et de suivi pour identifier et surveiller les activités suspectes, ainsi que pour limiter les privilèges accordés aux utilisateurs ou aux applications.

Pour atténuer ces risques, la CNIL propos recommandation sur le sujet, la CNIL propose une méthodologie et plusieurs exemples concrets.
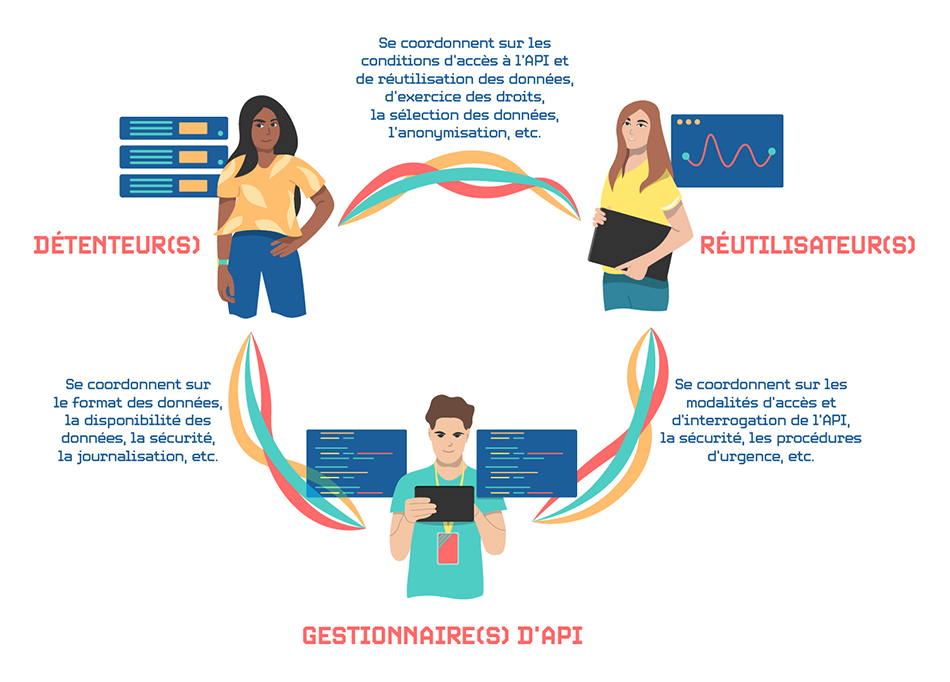
interfaces_de_programmation_applicatives

Pour en savoir plus

API : les recommandations de la CNIL sur le partage de données

Contexte L’utilisation des interfaces de programmation applicatives, ou API pour application programming interface en anglais, pour réaliser des partages de données entre administrations, organismes privés ou encore directement avec des particuliers peut parfois permettre parfois d’atteindre un meilleur niveau de sécurité que les autres méthodes existantes.

Le lien vers les recommandations (26 pages)
image 8
https://www.cnil.fr/sites/cnil/files/2023-07/recommandation_api.pdf

(Re)découvrez également:

API, Le risque qui explose avec le Cloud
Les APIs Shadow, une menace bien réelle pour la sécurité des entreprises

Des idées de lecture cybersécurité

Amazon La cybersecurite pour les Nuls

La cybersécurité pour les Nuls

Pour obtenir toutes les informations sur la cybersécurité, apprendre à protéger ses données sensibles sereinement et à éviter le hacking

Amazon Securite informatique Ethical Hacking

Sécurité informatique – Ethical Hacking : Apprendre l’attaque pour mieux se défendre

Ce livre a pour objectif d’initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre.

61MQkLo8wOL. SY466

Cyberattaques: Les dessous d’une menace mondiale

Un documentaire captivant et éclairant sur les affrontements entre attaquants et défenseurs du numérique, face à la plus grande menace de la prochaine décennie.

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • API
  • CNIL
  • France
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon
Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café