DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
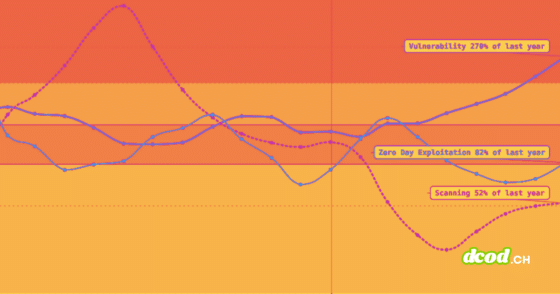
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
  • Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
    Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA
  • Illustration pour la veille cybercriminalité et crypto : une paire de menottes en métal repose sur un clavier d'ordinateur au premier plan. En arrière-plan sombre, une silhouette de hacker encapuchonné fait face à un réseau lumineux d'icônes de cryptomonnaies interconnectées, incluant les symboles du Bitcoin et de l'Ethereum, dans des teintes bleues et rouges.
    Coups de filet & sanctions : 11 opérations contre la cybercriminalité du 18 septembre 2026 (dont Xinbi Guarantee)
  • Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
    Ransomware : moins de 10 % des victimes paient maintenant une rançon
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

Rapport SANS 2024 : Les principales menaces et tactiques d’attaque

  • Marc Barbezat
  • 4 novembre 2024
  • 3 minutes de lecture
image 69
▾ Sommaire
Les cinq principales tactiques d’attaque les plus dangereusesLes impacts des dettes techniques sur la sécurité des entreprisesDevSecOps versus SecDevOps : Quelle est la différence ?Automatisation des SOC : Optimiser la réponse aux menacesLes risques de l’IA générative pour les entreprisesZéro Trust et deepfakes : Une nouvelle approche de la vérification d’identitéEn résuméPour en savoir plusSANS 2024 Top Attacks and Threats Report(Re)découvrez également:
Le rapport SANS 2024 souligne l’évolution des cybermenaces, mettant l’accent sur l’innovation des attaques, la dette technique, l’importance de la sécurité dans le développement et l’automatisation des réponses.

Le paysage des cybermenaces est en constante évolution, et comprendre ces dynamiques est crucial pour les entreprises qui souhaitent rester résilientes face aux cyberattaques. Alors que les cybercriminels innovent sans cesse, les responsables de la sécurité doivent s’adapter aux nouvelles vulnérabilités et aux vecteurs d’attaque à venir.

Le rapport SANS 2024, présenté lors de la RSA Conference 2024 et parrainé par AuditBoard, propose une synthèse des principales menaces émergentes et de leur impact sur les organisations. Il fournit des stratégies pratiques pour renforcer la sécurité, en mettant l’accent sur les compétences, processus et contrôles essentiels à mettre en place pour contrer les attaques les plus avancées. Les principaux aspects sont rappelés ci-après.

Les cinq principales tactiques d’attaque les plus dangereuses

Le rapport SANS 2024 a détaillé cinq techniques d’attaque qui représentent les plus grands risques pour les organisations. Ces menaces incluent des campagnes d’extorsion impliquant l’IA, l’utilisation de l’intelligence artificielle générative pour manipuler l’opinion publique, et l’accélération du cycle de vie des exploits grâce à des modèles de langage avancés.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les attaques exploitant la dette technique des systèmes dépendant de vieux codes obsolètes, ainsi que l’utilisation de deepfakes pour contourner la vérification d’identité, ont également été soulignées. Ces techniques évoluent rapidement et mettent en évidence l’importance cruciale de la modernisation et de la collaboration pour assurer une bonne protection.

Les impacts des dettes techniques sur la sécurité des entreprises

La dette technique reste un enjeu central pour de nombreuses organisations. Utiliser du code hérité datant de plusieurs décennies peut créer des vulnérabilités critiques.

La complexité à maintenir ce type de systèmes et le manque de documentation augmentent les risques de failles de sécurité exploitées par les cyberattaquants. Il est essentiel pour les entreprises de prioriser la modernisation des systèmes pour réduire ces vulnérabilités.
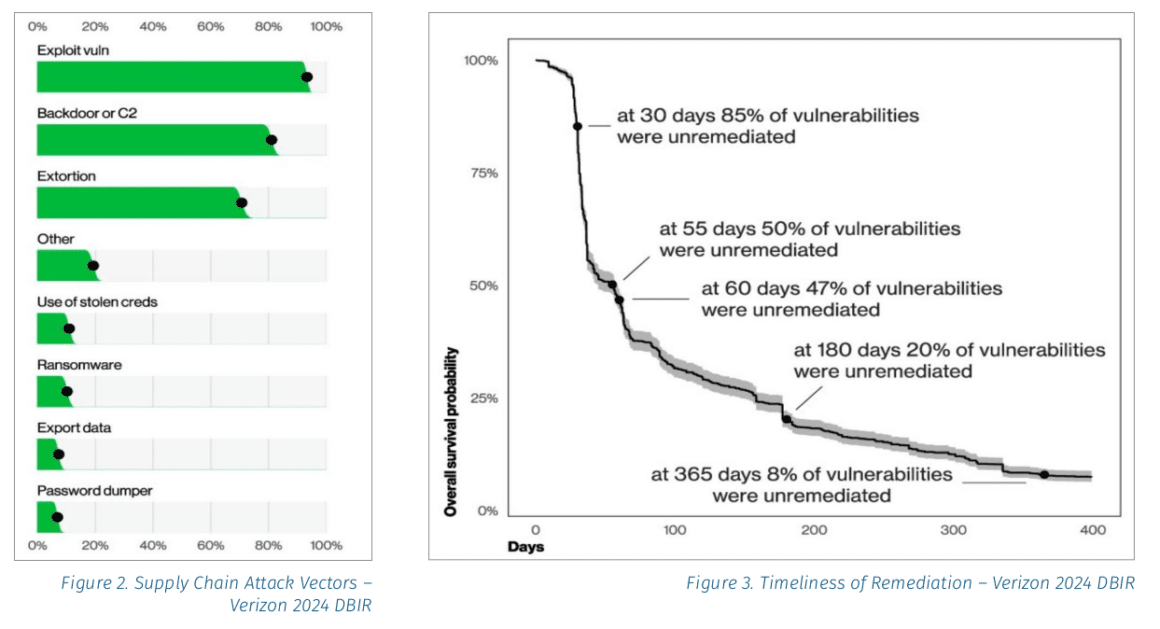
image 67

DevSecOps versus SecDevOps : Quelle est la différence ?

Le rapport souligne également l’importance de l’approche SecDevOps, où la sécurité est placée en priorité dans chaque étape du cycle de développement. Contrairement à DevSecOps, où la sécurité est ajoutée au cycle global, SecDevOps garantit que chaque aspect de la sécurité est présent dès le départ.

Cette approche préventive permet de limiter les vulnérabilités avant la mise en production, mais peut être complexe à mettre en place du fait du manque de compétences spécifiques chez les développeurs.

Automatisation des SOC : Optimiser la réponse aux menaces

Avec l’augmentation des acteurs de la menace et des dispositifs à protéger, les SOC (centres opérationnels de sécurité) sont constamment sous pression. Le rapport insiste sur la nécessité d’automatiser certains processus afin de réduire la charge des analystes et d’améliorer la détection et la réponse aux menaces.

Les solutions telles que l’EDR (Endpoint Detection and Response) et l’XDR (Extended Detection and Response) sont détaillées, chaque technologie ayant ses avantages et limitations en termes de détection et de réponse aux incidents.

Les risques de l’IA générative pour les entreprises

L’IA est de plus en plus utilisée pour améliorer les défenses des entreprises, mais elle présente également des risques importants. Le rapport précise que l’utilisation de l’IA peut entraîner des risques de fuites de données sensibles.

Il est donc crucial de mettre en place des politiques claires pour encadrer l’utilisation de l’IA, notamment concernant la sensibilisation des employés aux risques liés à cette technologie. L’augmentation des attaques à l’aide d’IA met en évidence la nécessité de renforcer les défenses face à ces menaces sophistiquées.

Zéro Trust et deepfakes : Une nouvelle approche de la vérification d’identité

La vérification des identités est de plus en plus complexe en raison des avancées en matière de deepfakes et d’apprentissage machine. Le rapport met en garde contre la difficulté de distinguer des personnes réelles des fausses identités dans l’environnement numérique.

Le concept de Zero Trust est aussi présenté comme une stratégie essentielle pour vérifier les identités sans compromettre l’expérience utilisateur, tout en établissant des relations de confiance dès le début.

En résumé

Le rapport SANS 2024 met en évidence l’importance de comprendre et d’anticiper les menaces émergentes. L’utilisation accrue de l’IA, le poids des dettes techniques, et la complexité croissante des techniques d’attaque soulignent la nécessité pour les organisations de se préparer et de moderniser leurs outils de sécurité.

La collaboration, la modernisation et la vigilance face aux nouvelles technologies sont bien sûr essentielles pour assurer une cybersécurité efficace.

Pour en savoir plus

SANS 2024 Top Attacks and Threats Report

This year’s 2024 Top Attacks & Threats Report takes a deeper dive into the emerging threats discussed during the annual SANS keynote at RSA® Conference and look at numerous other noteworthy attacker trends. It provides mitigation strategies and actionable advice on the critical skills, processes, and controls needed to protect enterprises from these advanced attacks.
Lire la suite sur auditboard.com
image 66

Le rapport (13 pages) est téléchargeable gratuitement après inscription

(Re)découvrez également:

150 outils open source du SANS Institute pour la cybersécurité

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • rapport
  • Sans Institute
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café