DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
    Ransomware : moins de 10 % des victimes paient la rançon
  • Rue commerçante européenne avec des passants, superposée au drapeau russe, illustrant les opérations en zone grise en Europe.
    OTAN : la Russie multiplie les attaques en zone grise en Europe
  • un ransomware qui chiffre des données dans un monde numérique
    Data leaks : 14 fuites de données majeures du 17 septembre 2026 (dont Rhysida)
  • Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
    Patch Tuesday : record historique de 974 correctifs Microsoft
  • Logo de Liquid Network sous forme de vague turquoise au centre, entouré de pièces de monnaie Bitcoin physiques sur fond de graphiques boursiers de cryptomonnaies.
    Liquid Network : un pirate restitue 3 400 bitcoins après un vol
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Actualités cybersécurité

Les actus cybersécurité de l’Europe (7 déc 2024)

  • Marc Barbezat
  • 7 décembre 2024
  • 2 minutes de lecture
Un cadenas de securite avec le drapeau europeen en surimpression
Voici les actus cybersécurité les plus intéressantes de la semaine passée pour le périmètre européen.

Les récents développements en cybersécurité ont été marqués par des événements touchant la réglementation des infrastructures critiques, des attaques ciblées sur des élections politiques, et l’activité de groupes APT en Asie et en Europe.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

L’Union européenne exerce actuellement une pression accrue sur ses États membres pour améliorer la sécurité de leurs infrastructures critiques. La Commission européenne a appelé 23 États à transposer complètement la directive NIS2 dans leurs législations nationales. Cette directive vise à renforcer les mesures de cybersécurité dans les secteurs économiques jugés essentiels, incluant l’énergie, la finance, les télécommunications et la santé. Le retard pris par certains États membres dans la mise en œuvre de ces mesures de sécurité est considéré comme une vulnérabilité majeure, exposant des infrastructures vitales à des cybermenaces potentielles.

Pendant ce temps, la Roumanie a fait face à des cyberattaques visant à perturber le bon déroulement des élections présidentielles. Le Conseil national de la défense roumain a confirmé ces tentatives visant à influencer les élections, soulignant ainsi les risques croissants que représentent les cyberattaques pour l’intégrité des processus démocratiques. Ces attaques, bien que contrôlées et contenues, mettent en lumière la capacité des acteurs malveillants à cibler des processus électoraux sensibles afin de perturber la stabilité politique.

Parallèlement, un nouveau rapport met en avant les activités du groupe APT baptisé TAG-110, un acteur malveillant ciblant activement l’Asie et l’Europe. Le groupe semble concentrer ses efforts sur des organisations diplomatiques, gouvernementales et privées, utilisant des techniques d’espionnage sophistiquées. Ces cyberattaques visent notamment des cibles stratégiques, ce qui indique une probable campagne de collecte d’informations visant à soutirer des données sensibles en rapport avec la politique étrangère et la sécurité. TAG-110 emploie des méthodes très structurées, exploitant des failles de sécurité pour pénétrer les réseaux informatiques de ses victimes.

Les actus européennes de la semaine

L’UE lance une procédure d’infraction contre l’Allemagne pour non-respect de la directive NIS2.

La Commission européenne a lancé des procédures d’infraction contre l’Allemagne pour non-implementation de la directive NIS2 et d’autres exigences critiques en matière de cybersécurité.
Lire la suite sur heise Security
L'UE lance une procédure d'infraction contre l'Allemagne pour non-respect de la directive NIS2.

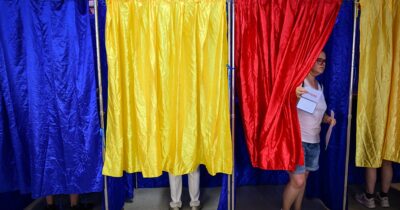
Les chefs de la sécurité en Roumanie confirment des cyberattaques lors des élections, demandent une enquête sur TikTok.

BUCHAREST – Les principaux responsables de la sécurité nationale de la Roumanie ont déclaré jeudi avoir découvert des cyberattaques visant à influencer l’équité du premier tour de l’élection présidentielle du pays dimanche. Ils n’ont pas précisé quand les cyberattaques…
Lire la suite sur Cybersecurity and Data Protection – POLITICO
Les chefs de la sécurité en Roumanie confirment des cyberattaques lors des élections, demandent une enquête sur TikTok.

Le groupe APT TAG-110 lié à la Russie cible l’Europe et l’Asie.

Les chercheurs du groupe Insikt ont découvert une campagne de cyber-espionnage en cours menée par l’acteur de menace lié à la Russie TAG-110 qui a utilisé des outils de logiciels malveillants personnalisés HATVIBE…

Lire la suite sur Security Affairs
Le groupe APT TAG-110 lié à la Russie cible l'Europe et l'Asie.

La Commission appelle les 23 États membres à transposer pleinement la directive NIS2.

La Commission européenne a décidé d’ouvrir des procédures d’infraction en envoyant une lettre de mise en demeure à 23 États membres (Bulgarie, Tchéquie, Danemark, Allemagne, Estonie, Irlande, Grèce, Espagne, France, Chypre, Lettonie, Luxembourg, Hongrie, Malte, Pays-Bas,…
Lire la suite sur digital-strategy.ec.europa.eu
La Commission appelle les 23 États membres à transposer pleinement la directive NIS2.

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
un ransomware qui chiffre des données dans un monde numérique
Lire l'article

Data leaks : 14 fuites de données majeures du 17 septembre 2026 (dont Rhysida)

Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
Lire l'article

Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)

Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
Lire l'article

Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café