Voici la synthèse des principales cyberattaques annoncées la semaine passée.
Le résumé de la semaine
Au cours de la semaine écoulée, plusieurs incidents notables ont marqué le domaine de la cybersécurité, touchant divers secteurs et régions.
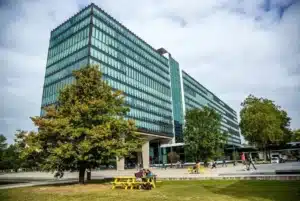
L’Université de Technologie d’Eindhoven aux Pays-Bas a été contrainte d’annuler ses cours suite à une cyberattaque survenue durant le week-end. Les systèmes informatiques de l’établissement ont été gravement perturbés, entraînant une interruption des activités académiques. Les autorités universitaires travaillent activement à rétablir les services et à identifier l’origine de l’attaque.
Aux États-Unis, des hackers liés à la Chine ont accédé à plus de 400 ordinateurs du département du Trésor. Cette intrusion massive a permis aux attaquants de consulter des informations sensibles, soulevant des préoccupations majeures quant à la sécurité des infrastructures gouvernementales américaines.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Le groupe de rançongiciel Clop a revendiqué des attaques contre plusieurs entreprises via une faille dans le logiciel Cleo. Bien que le collectif ait publié une liste de victimes potentielles, certaines entreprises contestent avoir été compromises, créant une confusion autour de l’ampleur réelle de ces violations.
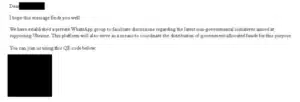
Microsoft a détecté une nouvelle campagne de spear-phishing, baptisée Star Blizzard, ciblant les comptes WhatsApp. Les attaquants utilisent des techniques sophistiquées pour inciter les utilisateurs à divulguer des informations sensibles, compromettant ainsi la sécurité de leurs communications personnelles.
Parallèlement, une augmentation des attaques de smishing a été observée, où des messages frauduleux incitent les utilisateurs d’Apple iMessage à désactiver des protections de sécurité intégrées. Ces messages exploitent la confiance des utilisateurs pour contourner les mesures de sécurité et accéder à des données personnelles.
Une botnet exploitant des vulnérabilités dans plus de 13 000 routeurs MikroTik a été mise en lumière. Les attaquants profitent de configurations DNS mal configurées pour mener des campagnes de spam et diffuser des logiciels malveillants, compromettant ainsi la sécurité de nombreux réseaux.
Des cybercriminels ont également tiré parti des incendies en Californie pour lancer des attaques de phishing. En exploitant l’urgence et l’émotion suscitées par ces catastrophes naturelles, ils incitent les victimes à cliquer sur des liens malveillants ou à fournir des informations sensibles.
Une nouvelle vague de phishing par SMS, attribuée à des innovations chinoises, a été signalée. Ces attaques sophistiquées utilisent des messages texte pour tromper les utilisateurs et obtenir des informations financières, représentant une menace croissante pour la sécurité des données personnelles.
Au Kazakhstan, des hackers liés à la Russie ont mené une campagne d’espionnage en utilisant le malware HATVIBE. Cette opération vise à collecter des renseignements économiques et politiques, illustrant l’utilisation continue des cyberattaques à des fins de surveillance étatique.
Enfin, des acteurs malveillants ont dissimulé des logiciels espions dans des images pour déployer des keyloggers et des voleurs d’informations. Cette technique sophistiquée permet de contourner certaines mesures de sécurité et de compromettre les systèmes sans éveiller les soupçons.
Les cyberattaques de la semaine
Les cours restent annulés à l’Université de technologie d’Eindhoven après une cyberattaque ce week-end
Les cours et les activités éducatives restent suspendus après que des pirates informatiques ont piraté les réseaux de l’Université de technologie d’Eindhoven au cours du week-end.
Des pirates informatiques liés à la Chine ont accédé à plus de 400 ordinateurs du Trésor américain, dont celui de Janet Yellen
Le département du Trésor américain a annoncé dans une lettre en décembre dernier avoir été victime d’une faille de sécurité, l’attribuant à un « acteur de menace persistante avancée parrainé par l’État chinois ». Nous en savons désormais davantage sur l’ampleur du problème…
Le gang de ransomware Clop nomme des dizaines de victimes touchées par le piratage massif de Cleo, mais plusieurs entreprises contestent les violations
Dans un article publié sur son site de fuites sur le dark web, consulté par TechCrunch, le gang Clop, lié à la Russie, a répertorié 59 organisations qu’il prétend avoir piratées en exploitant le bug à haut risque dans les outils logiciels de Cleo.
L’université néerlandaise d’Eindhoven victime d’une cyberattaque et d’une coupure de réseau
L’Université de Technologie d’Eindhoven (TU/e) a été victime d’une cyberattaque, obligeant l’institution à suspendre tous les cours et activités pédagogiques. En raison de la cyberattaque de l’Université d’Eindhoven, le réseau informatique a été fermé par mesure de précaution. L’université, située à Eindhoven, a été fermée par mesure de précaution.
La nouvelle campagne de spear phishing de Star Blizzard cible les comptes WhatsApp
À la mi-novembre 2024, Microsoft Threat Intelligence a observé que l’acteur de menace russe que nous suivons sous le nom de Star Blizzard envoyait à ses cibles habituelles des messages de spear-phishing, offrant cette fois la possibilité supposée de rejoindre un groupe WhatsApp. C’est la première fois que nous avons…
Les SMS de phishing incitent les utilisateurs d’iMessage d’Apple à désactiver la protection
Les cybercriminels exploitent une astuce pour désactiver la protection anti-phishing intégrée d’Apple iMessage pour un SMS et inciter les utilisateurs à réactiver les liens de phishing désactivés. […]
Un botnet exploite 13 000 appareils MikroTik en abusant d’enregistrements DNS mal configurés
Les experts en cybersécurité d’Infoblox Threat Intel ont découvert un botnet sophistiqué qui exploite des enregistrements DNS mal configurés pour contourner les systèmes de protection des e-mails et diffuser des logiciels malveillants via des campagnes de spam. Ce botnet est composé d’environ 13 000 routeurs MikroTik compromis.
Un incendie en Californie exploité par des pirates informatiques pour lancer des attaques de phishing
Alors que la Californie est aux prises avec des incendies dévastateurs, les cybercriminels saisissent l’occasion d’exploiter la confusion et l’incertitude au moyen d’attaques de phishing sophistiquées. L’équipe de Veriti Research a découvert des tendances alarmantes dans les escroqueries informatiques liées à la catastrophe en cours, soulignant…
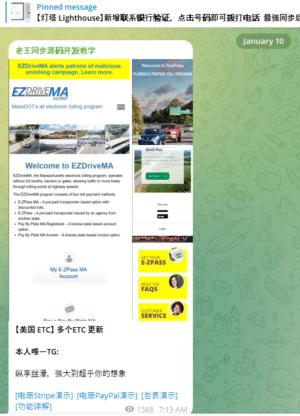
Les innovations chinoises génèrent une vague de phishing par SMS
Les habitants des États-Unis sont inondés de SMS prétendant provenir d’opérateurs de péage routier comme E-ZPass, avertissant les destinataires qu’ils risquent des amendes en cas de non-paiement des frais de péage. Les chercheurs affirment que la hausse du spam par SMS coïncide avec…
Des pirates informatiques liés à la Russie ciblent le Kazakhstan dans une campagne d’espionnage avec le malware HATVIBE
Des acteurs malveillants liés à la Russie ont été attribués à une campagne de cyberespionnage en cours visant le Kazakhstan dans le cadre des efforts du Kremlin pour recueillir des renseignements économiques et politiques en Asie centrale. Cette campagne a été évaluée comme étant l’œuvre de…
Des pirates informatiques cachent des logiciels malveillants dans des images pour déployer un enregistreur de frappe VIP et un voleur d’activité 0bj3ctivity
Des acteurs malveillants ont été observés dissimulant du code malveillant dans des images pour diffuser des logiciels malveillants tels que VIP Keylogger et 0bj3ctivity Stealer dans le cadre de campagnes distinctes. « Dans les deux campagnes, les attaquants ont caché du code malveillant dans des images qu’ils ont téléchargées sur archive[.]org, un site de partage de fichiers qui permet aux pirates de diffuser des programmes malveillants tels que VIP Keylogger et 0bj3ctivity Stealer.
(Re)découvrez la semaine passée:
Les dernières cyberattaques (14 jan 2025)
Découvrez les principales cyberattaques repérées cette semaine du 14 janvier 2025

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.