DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
    Cybersécurité maritime : des tankers vulnérables en pleine mer
  • des données sécurisées et protégées des hackers
    Alertes zero-day : 16 vulnérabilités critiques du 21 septembre 2026 (dont Apple)
  • Une photo prise avec un effet de flou de bougé pour suggérer le mouvement montre deux membres du personnel de santé en uniformes médicaux bleus poussant rapidement un brancard transportant un patient le long d'un couloir éclairé d'un établissement de soins. Le logo dcod.ch vert clair est visible dans le coin inférieur droit.
    Surveillance numérique : le PFPDT encadre les soins en Suisse
  • Lignes de code informatique bleues et lumineuses sur fond noir, illustrant le concept de vibe coding et ses enjeux de sécurité informatique, avec le logo dcod.ch visible dans le coin inférieur droit.
    Cybersécurité : 16 actualités majeures du 20 septembre 2026 (dont ENISA)
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • Analyses / Rapports cybersécurité

UE : une stratégie unifiée face aux cybercrises transfrontalières

  • Marc Barbezat
  • 7 juin 2025
  • 3 minutes de lecture
Un homme en costume vu de dos tenant un parapluie, face à une ville sous un orage violent. En surimpression, les étoiles du drapeau européen symbolisent la protection et la coordination de l’Union européenne face aux crises. L’ambiance visuelle évoque la cybersécurité et la résilience en contexte de menace.
▾ Sommaire
Une stratégie commune pour des cybercrises transfrontalièresUne crise cyber, ça ressemble à quoi ?Qui fait quoi en cas de crise ?Des principes clairs pour une réaction efficaceSimulation, communication, diplomatie : l’approche à 360°Pour en savoir plus(Re)découvrez également:
L’Union européenne adopte une feuille de route pour coordonner efficacement la réponse aux cybercrises majeures touchant plusieurs États membres ou ses institutions.

Une stratégie commune pour des cybercrises transfrontalières

Selon les dernières analyses de l’ENISA (European Union Agency for Cybersecurity), plusieurs milliers d’incidents cyber critiques ont été signalés par les États membres en 2024, illustrant l’ampleur croissante des menaces numériques auxquelles l’Europe est confrontée. Face à des attaques de plus en plus sophistiquées, l’UE adopte une nouvelle recommandation, dite « Cyber Blueprint », approuvée par le Conseil le 6 juin 2025. Objectif : clarifier les rôles, accélérer la coordination et assurer une réaction fluide aux crises cyber touchant plusieurs pays ou les institutions européennes.

Cette feuille de route s’intègre dans une stratégie globale de résilience de l’Union. Elle s’appuie sur des cadres préexistants comme le dispositif de réponse politique IPCR (Integrated Political Crisis Response), le Cyber Diplomacy Toolbox et le récent plan européen pour les infrastructures critiques.

Une crise cyber, ça ressemble à quoi ?

Une cybercrise européenne, selon la définition officielle, survient lorsqu’un incident dépasse les capacités d’un État membre ou touche au moins deux pays. Elle peut perturber le marché intérieur, menacer la sûreté publique ou compromettre des infrastructures vitales.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Le texte distingue plusieurs niveaux :

  • l’incident majeur, causant des pertes opérationnelles importantes,
  • l’incident à grande échelle, qui affecte plusieurs pays ou dépasse la résilience nationale,
  • la crise cyber, qui met en danger la sécurité ou la stabilité du continent.

Dans un environnement où les infrastructures sont de plus en plus interconnectées, un seul point faible peut avoir des répercussions en cascade. D’où l’urgence de mutualiser les moyens de surveillance, de détection, de riposte et de rétablissement.

Qui fait quoi en cas de crise ?

La feuille de route précise les rôles des acteurs européens dans toutes les phases : préparation, détection, réponse, rétablissement.

  • Les États membres gardent la responsabilité principale de la gestion de crise sur leur territoire. Ils doivent disposer de plans d’intervention et de structures de coordination nationales.
  • Le réseau EU-CyCLONe agit comme trait d’union entre le niveau opérationnel et politique. Il coordonne les réponses et propose des mesures d’atténuation.
  • Les CSIRT (Computer Security Incident Response Teams) échangent des informations techniques et analysent les menaces.
  • CERT-EU joue un rôle clé pour les institutions européennes.
  • ENISA fournit un appui technique et logistique, notamment pour les exercices et la création de scénarios.
  • La Commission et le Haut représentant veillent à la coordination politique, à la communication et à l’articulation avec les partenaires stratégiques.
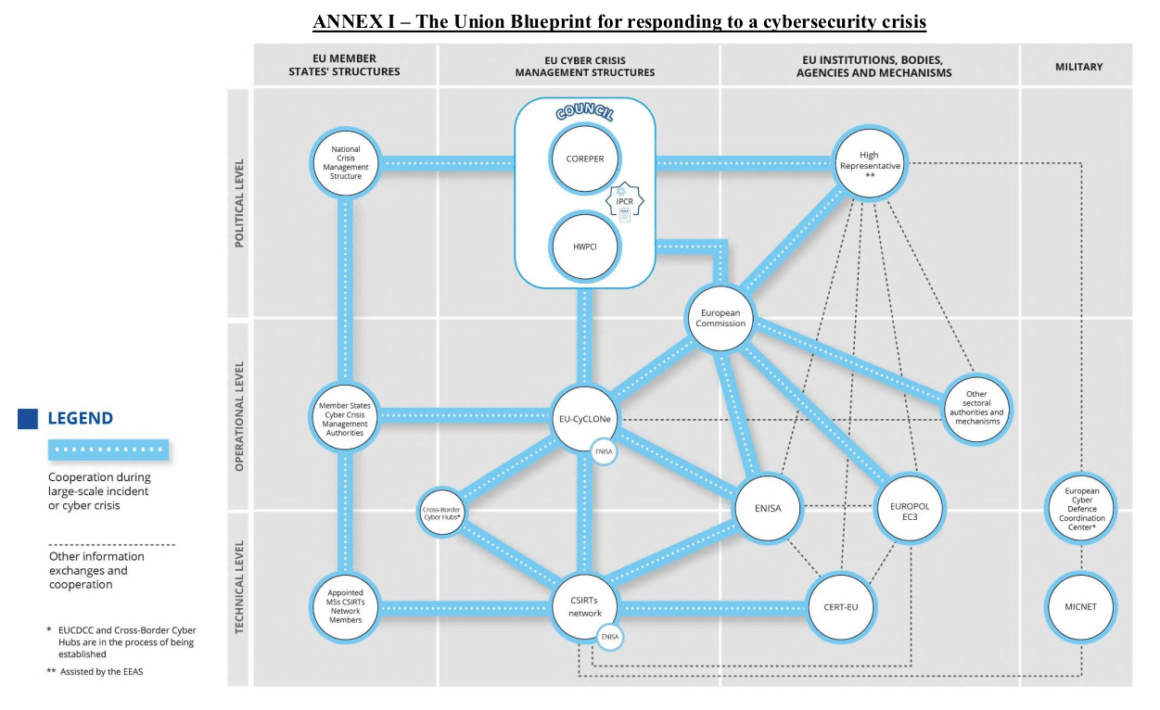
Schéma issu de l'annexe I de la recommandation : interactions entre les niveaux technique, opérationnel et politique, et entre les différents acteurs de la gestion de crise cyber à l'échelle européenne.
Schéma issu de l’annexe I de la recommandation : interactions entre les niveaux technique, opérationnel et politique, et entre les différents acteurs de la gestion de cybercrises à l’échelle de l’UE

Si la crise dépasse le cadre opérationnel, l’activation de l’IPCR permet une réponse coordonnée au plus haut niveau politique.

Des principes clairs pour une réaction efficace

La recommandation pose quatre principes fondamentaux :

  • Subsidiarité : l’action commence au niveau national, avec un renfort européen si nécessaire.
  • Proportionnalité : mobiliser les bons niveaux de réponse selon la gravité de la crise.
  • Complémentarité : coordonner les mécanismes sans les empiler.
  • Confidentialité : assurer une gestion sécurisée de l’information, y compris via des outils comme le protocole TLP.

Simulation, communication, diplomatie : l’approche à 360°

La feuille de route ne se limite pas aux rôles et aux procédures. Elle intègre aussi :

  • Des exercices réguliers impliquant états, acteurs privés et partenaires comme l’OTAN. Un programme annuel sera piloté par ENISA.
  • Une stratégie de communication publique concertée pour éviter la panique et favoriser la transparence.
  • Une dimension diplomatique renforcée en cas d’activités malveillantes attribuables à des acteurs étatiques. La « Cyber Diplomacy Toolbox » peut activer des réponses communes.

Enfin, des mécanismes sont prévus pour tirer les leçons des crises passées, assurer le retour d’expérience et améliorer les pratiques.

La feuille de route marque une étape majeure dans la maturité cyber de l’UE. Reste à tester, ajuster, et surtout ancrer ces réflexes collectifs dans les réponses futures aux chocs numériques.

Pour en savoir plus

L’UE franchit une nouvelle étape dans la gestion des crises de cybersécurité

Les États membres de l’UE ont adopté aujourd’hui la proposition de la Commission relative au plan stratégique de l’UE pour la gestion des crises de cybersécurité (« Plan stratégique cyber ») afin de renforcer la résilience de l’Union face aux cybermenaces croissantes. Ce plan définit les rôles et les responsabilités, en détaillant les principaux acteurs et…
Lire la suite sur digital-strategy.ec.europa.eu
Image numérique représentant un cadenas stylisé composé de code binaire, placé devant le drapeau européen. Des circuits électroniques s’étendent vers une ville floue à l’arrière-plan, symbolisant la protection des infrastructures critiques et la coordination des cybercrises de l’UE.

(Re)découvrez également:

Cybersécurité : le plan stratégique de l’UE face aux cyberattaques

La Commission européenne propose son plan d’action pour renforcer la coordination et la réponse face aux cyberattaques dans l’UE.
Lire la suite sur dcod.ch
Cybersécurité : le plan stratégique de l'UE face aux cyberattaques

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Etiquettes
  • ENISA
  • gestion de crise
  • UE
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
Lire l'article

Cybersécurité maritime : des tankers vulnérables en pleine mer

Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
Lire l'article

Ransomware : moins de 10 % des victimes paient maintenant une rançon

Rue commerçante européenne avec des passants, superposée au drapeau russe, illustrant les opérations en zone grise en Europe.
Lire l'article

OTAN : la Russie multiplie les attaques en zone grise en Europe

Des idées de lecture recommandées par DCOD

Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon
Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café