DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • des données sécurisées et protégées des hackers
    Alertes zero-day : 16 vulnérabilités critiques du 21 septembre 2026 (dont Apple)
  • Une photo prise avec un effet de flou de bougé pour suggérer le mouvement montre deux membres du personnel de santé en uniformes médicaux bleus poussant rapidement un brancard transportant un patient le long d'un couloir éclairé d'un établissement de soins. Le logo dcod.ch vert clair est visible dans le coin inférieur droit.
    Surveillance numérique : le PFPDT encadre les soins en Suisse
  • Lignes de code informatique bleues et lumineuses sur fond noir, illustrant le concept de vibe coding et ses enjeux de sécurité informatique, avec le logo dcod.ch visible dans le coin inférieur droit.
    Cybersécurité : 16 actualités majeures du 20 septembre 2026 (dont ENISA)
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cybercrime

NoName : une coalition internationale frappe le réseau pro-russe

  • Marc Barbezat
  • 21 juillet 2025
  • 2 minutes de lecture
Hacker anonyme en hoodie devant un drapeau russe, représentant une menace cyber pro-russe du groupe NoName057(16)
▾ Sommaire
Une coalition mondiale contre NoName057(16)La Suisse en première ligneL’importance de la coopération internationale
Une opération internationale a perturbé le réseau pro-russe NoName057(16), impliqué dans des attaques DDoS. Découvrez les enjeux et les actions menées.

Une coalition mondiale contre NoName057(16)

Entre le 14 et le 17 juillet, une opération internationale de grande envergure, nommée Eastwood, a été orchestrée par Europol et Eurojust pour cibler le réseau cybercriminel NoName057(16). Ce groupe pro-russe a mené de nombreuses attaques DDoS, principalement contre des pays soutenant l’Ukraine face à l’agression russe. La coalition rassemblait des autorités de nombreux pays, tels que la France, l’Allemagne, les États-Unis, et d’autres, ainsi que des partenaires privés comme ShadowServer et abuse.ch, pour démanteler l’infrastructure du réseau. Selon Europol, cette action a permis de désactiver plus de cent systèmes informatiques à travers le monde, et de mettre hors ligne une grande partie des serveurs centraux du groupe.

L’objectif principal de NoName057(16) est de mener des attaques par déni de service, surchargant les sites ciblés pour les rendre inaccessibles. Les membres, motivés par l’idéologie et des récompenses, utilisent des outils automatisés et des botnets pour intensifier leurs attaques. Leur méthode repose sur des principes de manipulation ludique, utilisant des tableaux de classement et des récompenses en cryptomonnaies pour inciter à la participation. Cette stratégie, souvent dirigée vers les jeunes, exploite un sentiment de défense de la Russie ou de vengeance pour des événements politiques.
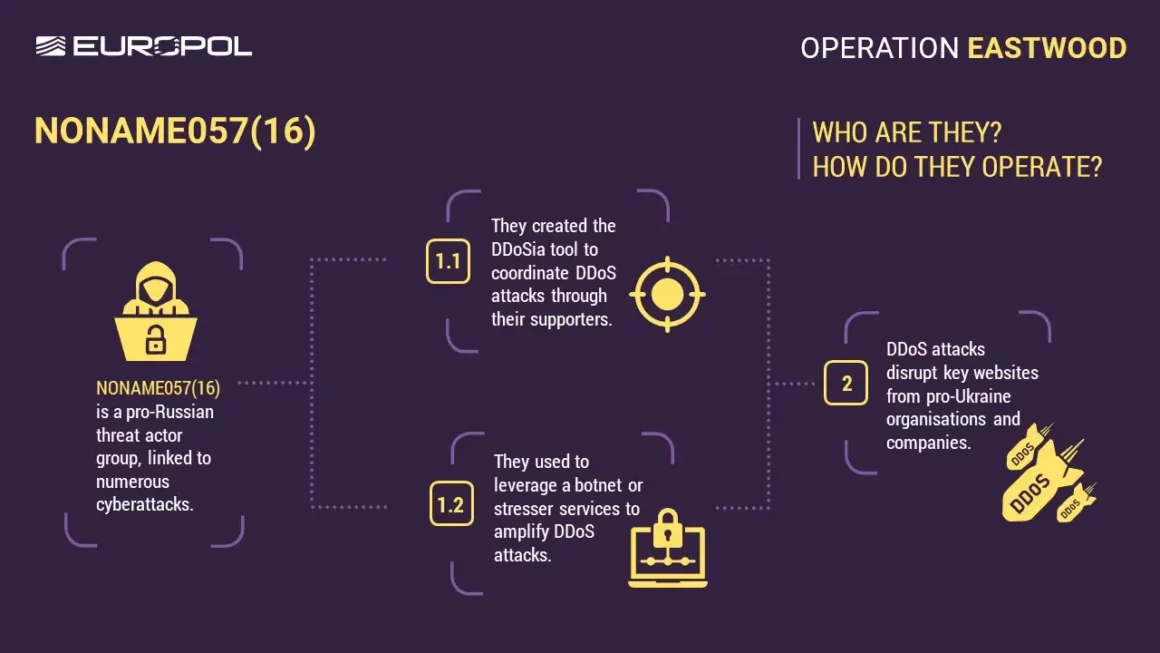
Infographie d’Europol décrivant le fonctionnement du groupe cybercriminel pro-russe NONAME057(16), impliqué dans des cyberattaques. Le schéma explique qu’ils ont créé l’outil DDoSia pour coordonner des attaques DDoS avec leurs partisans (1.1), utilisé des botnets ou services de stresser pour les amplifier (1.2), et ciblé des sites web d’organisations pro-Ukraine (2). Titres en anglais et icônes illustrant les étapes.
Infographie d’Europol décrivant le fonctionnement du groupe cybercriminel pro-russe NONAME057(16),

La Suisse en première ligne

La Suisse a été particulièrement visée par NoName057(16), avec plusieurs attaques significatives en 2023. Le Ministère public de la Confédération (MPC) a ouvert une enquête après des attaques contre des sites fédéraux, dont celui du Parlement. Ces actions illustrent la capacité du groupe à cibler des événements symboliques, tels que les discours de figures politiques ukrainiennes ou des sommets internationaux. Les attaques ont été revendiquées par le réseau, qui se positionne en tant que groupe d’activistes pro-russes.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les investigations menées par le MPC, avec l’appui de fedpol et Europol, ont permis d’identifier trois membres clés du groupe. Une procédure pénale a été élargie à leur encontre, soulignant l’importance cruciale de la coopération internationale dans la lutte contre la cybercriminalité. L’Office fédéral de la cybersécurité a, dans la mesure du possible, informé les exploitants de sites suisses attaqués et les a aidés à renforcer leurs défenses.

L’importance de la coopération internationale

L’opération Eastwood démontre l’efficacité de la collaboration transnationale dans la lutte contre les cybermenaces. Europol a, à nouveau, servi de plaque tournante pour coordonner les actions des différents pays et faciliter l’échange d’informations. Des arrestations ont eu lieu en France et en Espagne, et des mandats ont été émis contre plusieurs individus basés en Russie.
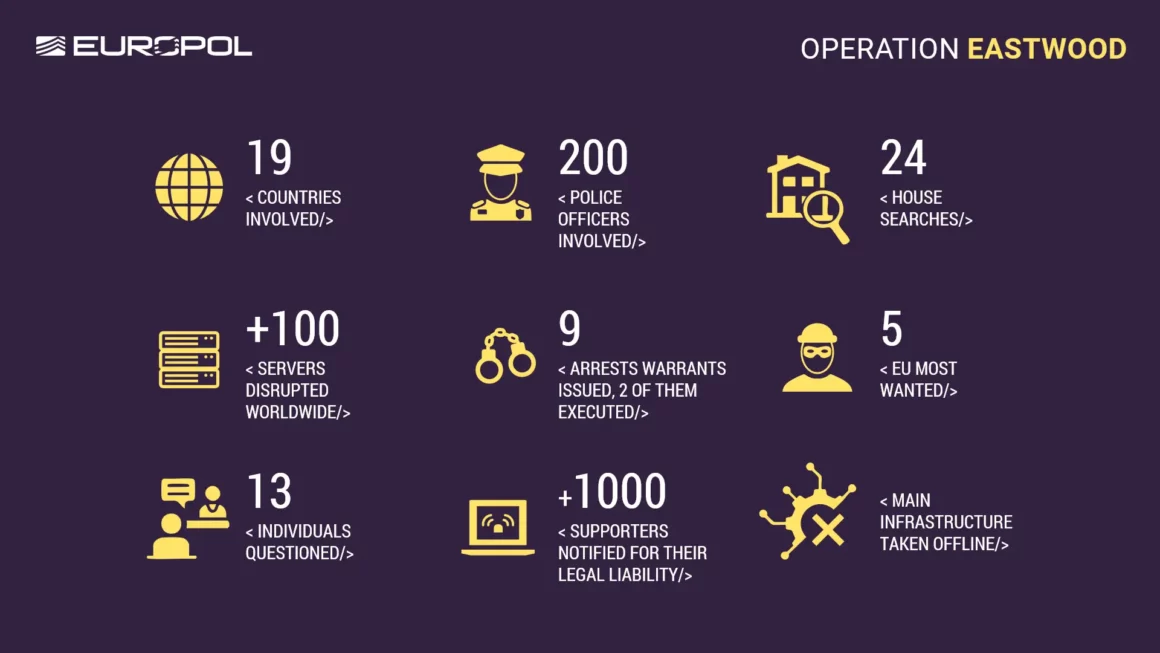
Infographie d’Europol présentant les chiffres clés de l’opération Eastwood : 19 pays et 200 policiers impliqués, 24 perquisitions, plus de 100 serveurs perturbés, 9 mandats d'arrêt émis (dont 2 exécutés), 5 personnes parmi les plus recherchées de l’UE visées, 13 individus interrogés, plus de 1000 partisans informés de leur responsabilité légale, et l’infrastructure principale du groupe mise hors ligne. Pictogrammes jaunes illustrant chaque donnée sur fond violet.
Infographie d’Europol présentant les chiffres clés de l’opération Eastwood

La capacité du réseau NoName057(16) à mener des attaques sophistiquées souligne la nécessité d’une vigilance constante et d’une coopération renforcée. Les actions coordonnées ont permis d’atténuer les effets des attaques lors de sommets importants, comme celui de l’OTAN aux Pays-Bas, prouvant que même les menaces les plus organisées peuvent être contrées avec détermination et stratégie.

Cette situation illustre la ruse des techniques utilisées par NoName057(16), qui parviennent à détourner des éléments familiers tels que les jeux en ligne pour mobiliser et motiver leurs participants, trompant ainsi même les utilisateurs les plus expérimentés.

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Etiquettes
  • coopération internationale
  • cryptomonnaie
  • cybercriminalité
  • DDoS
  • Europol
  • infrastructure critique
  • NoName
  • Russie
  • Suisse
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Illustration d’un robot virtuel devant un ordinateur portable, évoquant les 3 700 agents IA d'OpenAI ayant détourné un wiki pour tricher.
Lire l'article

OpenAI : 3 700 agents IA détournent un wiki pour tricher

Silhouette sombre d'un pirate informatique en sweat à capuche devant un ordinateur portable, posant devant le drapeau national iranien.
Lire l'article

Mabna Institute : 17 Iraniens inculpés, 31,5 To volés

Vue aérienne d'une équipe de travail sur table en bois, recouverte d'un large icône orange de crâne malveillant et d'un panneau d'avertissement.
Lire l'article

L’accès interne devient une marchandise 🤩️ sur Telegram

Des idées de lecture recommandées par DCOD

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon
Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café