DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
  • Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
    Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA
  • Illustration pour la veille cybercriminalité et crypto : une paire de menottes en métal repose sur un clavier d'ordinateur au premier plan. En arrière-plan sombre, une silhouette de hacker encapuchonné fait face à un réseau lumineux d'icônes de cryptomonnaies interconnectées, incluant les symboles du Bitcoin et de l'Ethereum, dans des teintes bleues et rouges.
    Coups de filet & sanctions : 11 opérations contre la cybercriminalité du 18 septembre 2026 (dont Xinbi Guarantee)
  • Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
    Ransomware : moins de 10 % des victimes paient maintenant une rançon
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Actualités cybersécurité

Vulnérabilités : les 9 alertes critiques du 27 avril 2026

  • Marc Barbezat
  • 27 avril 2026
  • 1 minutes de lecture
Illustration 3D pour la veille sur les vulnérabilités : un cadenas métallique ouvert est posé sur un circuit imprimé complexe. De vifs flux lumineux oranges et des triangles d'alerte rouges clignotants émanent du cadenas, symbolisant des failles de sécurité actives et des brèches dans un système informatique.
Voici la revue hebdomadaire des vulnérabilités critiques signalées et des mesures proposées par les éditeurs pour y remédier.

Faits marquants de la semaine

  • Mozilla annonce que Firefox 150 intègre des protections contre 271 vulnérabilités, identifiées grâce à un accès anticipé au modèle d’intelligence artificielle Mythos d’Anthropic, illustrant l’usage de l’IA pour renforcer un navigateur majeur.
  • Apple publie des mises à jour critiques iOS 26.4.2 et iPadOS 26.4.2, corrigeant une faille de confidentialité pouvant exposer des données sensibles issues d’applications de messagerie sécurisée comme Signal, via un stockage involontaire de notifications.
  • Une vulnérabilité baptisée « Pack2TheRoot », présente depuis près de douze ans dans PackageKit sous Linux, permet à un utilisateur non privilégié d’installer ou supprimer des paquets système et de potentiellement obtenir un accès administrateur complet.
  • Microsoft diffuse en urgence des correctifs hors cycle pour ASP.NET Core afin de colmater une faille critique d’élévation de privilèges, qui pouvait permettre à un compte disposant de droits limités d’obtenir des permissions beaucoup plus étendues.

La semaine illustre un double mouvement : l’industrialisation de la correction de failles critiques chez les grands éditeurs et l’émergence de l’intelligence artificielle comme outil central de durcissement applicatif, avec des vulnérabilités allant de la confidentialité des messageries à l’élévation de privilèges dans les infrastructures web et systèmes Linux.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

La sélection des 9 actualités à retenir cette semaine
Mozilla a utilisé Mythos d'Anthropic pour trouver et corriger 271 bugs dans Firefox

Mozilla a utilisé Mythos d'Anthropic pour trouver et corriger 271 bugs dans Firefox

www.wired.com

Alors que le débat fait rage sur l'impact des nouveaux modèles d'IA sur la cybersécurité, Mozilla a annoncé mardi que la version 150 de son navigateur Firefox, disponible cette semaine, intègre des protections contre 271 vulnérabilités identifiées… Lire la suite
Apple corrige une faille de confidentialité des notifications qui permettait au FBI d'accéder aux messages Signal.

Apple corrige une faille de confidentialité des notifications qui permettait au FBI d'accéder aux messages Signal.

cyberpress.org

Apple a déployé des mises à jour de sécurité critiques avec iOS 26.4.2 et iPadOS 26.4.2, corrigeant une faille de sécurité majeure qui pouvait exposer des données sensibles d'utilisateurs d'applications de messagerie sécurisées comme Signal. Cette mise… Lire la suite
Une faille de sécurité vieille de 12 ans dans Pack2TheRoot permet aux utilisateurs Linux d'obtenir les privilèges root.

Une faille de sécurité vieille de 12 ans dans Pack2TheRoot permet aux utilisateurs Linux d'obtenir les privilèges root.

securityaffairs.com

La faille « Pack2TheRoot » permet à des utilisateurs Linux locaux d'obtenir les privilèges root via PackageKit. La vulnérabilité CVE-2026-41651 (8.8) existe depuis près de 12 ans. Cette faille permet à des utilisateurs non privilégiés d'installer ou de supprimer… Lire la suite
Microsoft publie des correctifs d'urgence pour une faille critique d'ASP.NET

Microsoft publie des correctifs d'urgence pour une faille critique d'ASP.NET

www.bleepingcomputer.com

Microsoft a publié des mises à jour de sécurité hors bande (OOB) pour corriger une vulnérabilité critique d'élévation de privilèges dans ASP.NET Core. […] Lire la suite
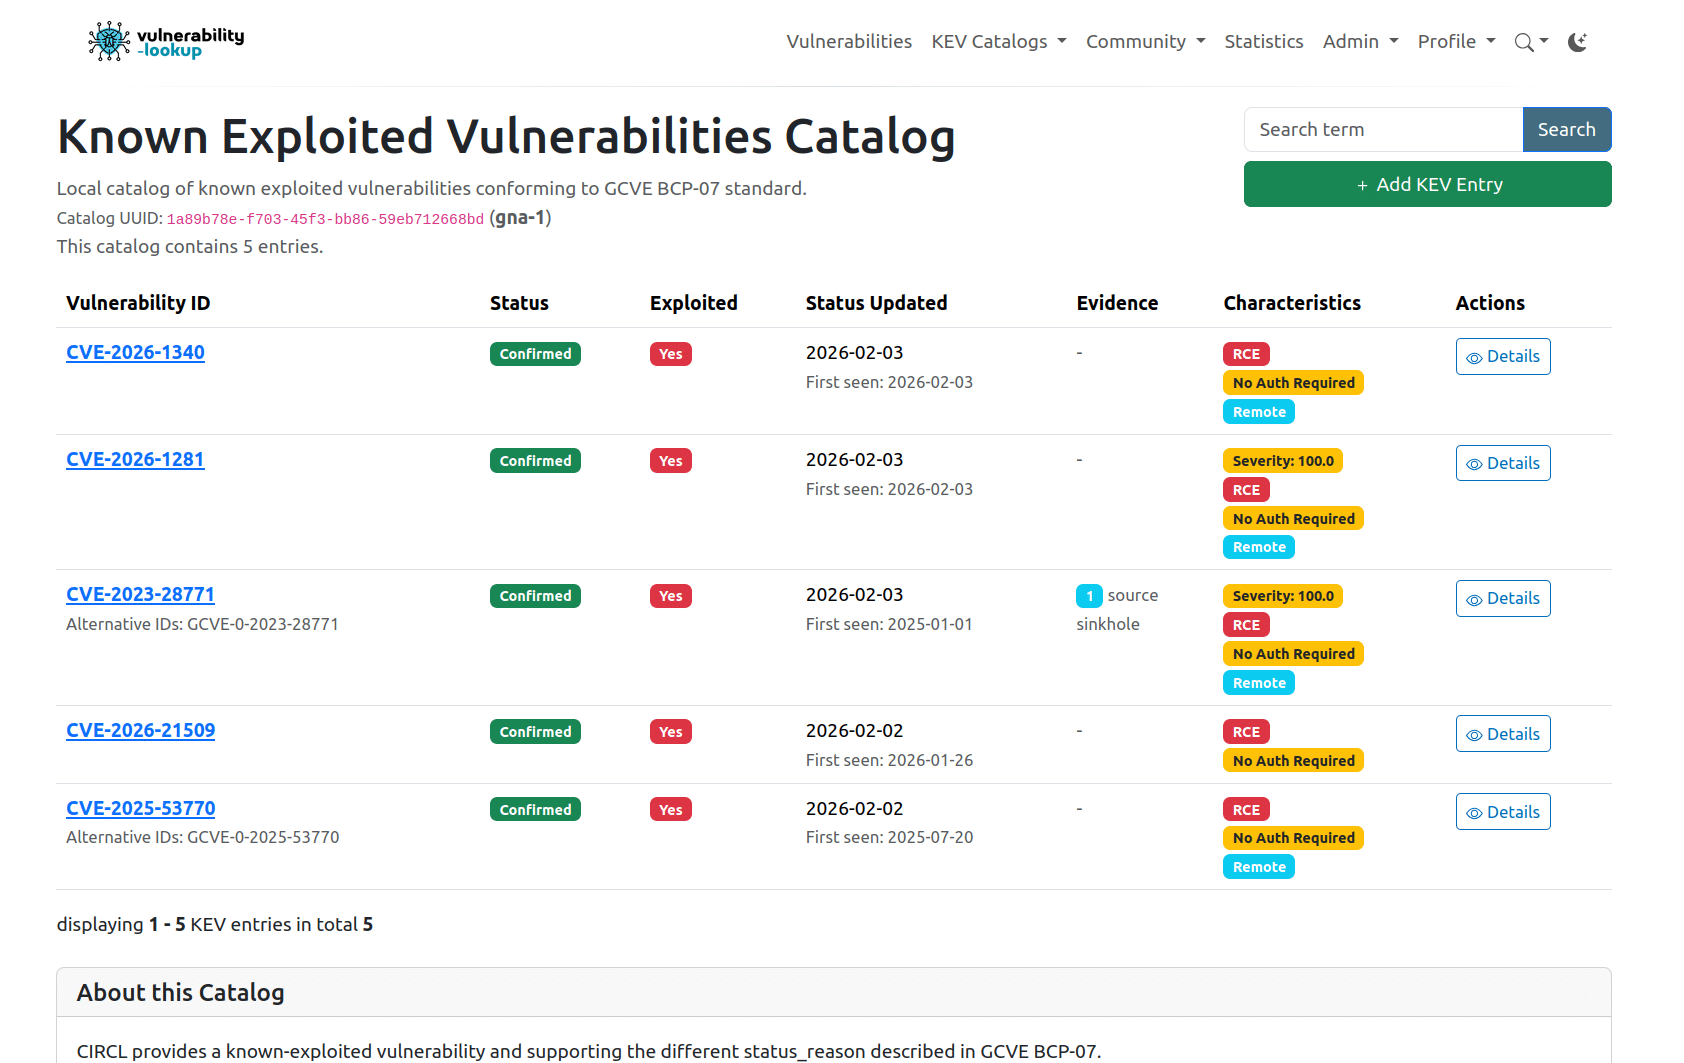
La CISA ajoute 4 failles exploitées à KEV et fixe une date limite fédérale à mai 2026.

La CISA ajoute 4 failles exploitées à KEV et fixe une date limite fédérale à mai 2026.

thehackernews.com

L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté vendredi quatre vulnérabilités affectant SimpleHelp, Samsung MagicINFO 9 Server et les routeurs de la série D-Link DIR-823X à son catalogue des vulnérabilités exploitées connues (KEV),… Lire la suite
Une vulnérabilité de CrowdStrike LogScale permet à des attaquants distants de lire des fichiers serveur arbitraires.

Une vulnérabilité de CrowdStrike LogScale permet à des attaquants distants de lire des fichiers serveur arbitraires.

cyberpress.org

CrowdStrike a révélé une vulnérabilité critique dans sa plateforme LogScale qui pourrait permettre à des attaquants distants de lire des fichiers arbitraires sur les serveurs affectés sans authentification. Cette faille, référencée CVE-2026-40050, a obtenu un score CVSS… Lire la suite
Le groupe de ransomware Kyber s'amuse avec le chiffrement post-quantique sur Windows.

Le groupe de ransomware Kyber s'amuse avec le chiffrement post-quantique sur Windows.

www.bleepingcomputer.com

Une nouvelle opération de ransomware Kyber cible les systèmes Windows et les terminaux VMware ESXi lors d'attaques récentes, une variante utilisant le chiffrement post-quantique Kyber1024. […] Lire la suite
Plus de 400 000 sites WordPress menacés par une faille de sécurité exploitée par des pirates informatiques dans le plugin Breeze Cache.

Plus de 400 000 sites WordPress menacés par une faille de sécurité exploitée par des pirates informatiques dans le plugin Breeze Cache.

securityaffairs.com

Des attaquants exploitent une faille de sécurité de Breeze Cache (CVE-2026-3844) pour téléverser des fichiers sans authentification. Les chercheurs de Wordfence ont détecté plus de 170 attaques. Des acteurs malveillants exploitent une faille critique, référencée CVE-2026-3844 (score… Lire la suite
Plus de 10 000 serveurs Zimbra vulnérables à des attaques XSS en cours

Plus de 10 000 serveurs Zimbra vulnérables à des attaques XSS en cours

www.bleepingcomputer.com

Plus de 10 000 instances de Zimbra Collaboration Suite (ZCS) exposées en ligne sont vulnérables à des attaques en cours exploitant une faille de sécurité de type cross-site scripting (XSS). […] Lire la suite

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • Anthropic Mythos
  • ASP.NET Core
  • Breeze Cache
  • CrowdStrike LogScale
  • Firefox 150
  • iOS 26.4.2
  • Kyber ransomware
  • PackageKit
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Illustration pour la veille cybercriminalité et crypto : une paire de menottes en métal repose sur un clavier d'ordinateur au premier plan. En arrière-plan sombre, une silhouette de hacker encapuchonné fait face à un réseau lumineux d'icônes de cryptomonnaies interconnectées, incluant les symboles du Bitcoin et de l'Ethereum, dans des teintes bleues et rouges.
Lire l'article

Coups de filet & sanctions : 11 opérations contre la cybercriminalité du 18 septembre 2026 (dont Xinbi Guarantee)

un ransomware qui chiffre des données dans un monde numérique
Lire l'article

Data leaks : 14 fuites de données majeures du 17 septembre 2026 (dont Rhysida)

Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
Lire l'article

Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café