DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
  • Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)
  • Une professionnelle utilise l’assistant IA Lumo avec le modèle suisse Apertus 1.5 sur son ordinateur portable dans un bureau avec vue sur un lac et les Alpes.
    Proton intègre le modèle libre suisse Apertus dans Lumo
  • Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
    Cybersécurité maritime : des tankers vulnérables en pleine mer
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • Analyses / Rapports cybersécurité

Rançongiciels et extorsion : plus de 50 % des cyberattaques motivées par l’argent

  • Marc Barbezat
  • 26 octobre 2025
  • 3 minutes de lecture
Une femme observe un écran rouge affichant un message de ransomware, entourée d’ordinateurs compromis, avec en surimpression la couverture du rapport « Microsoft Digital Defense Report 2025 » sur la cybersécurité.
Les attaques motivées par l’appât du gain surpassent désormais l’espionnage, selon le dernier rapport Microsoft Digital Defense Report.

En bref

  • Plus de 52 % des cyberattaques en 2025 visent un gain financier via extorsion ou rançongiciel.
  • Les attaques par vol d’identité représentent 97 % des tentatives d’intrusion observées par Microsoft.
  • Les hôpitaux, administrations et services publics restent les cibles les plus exposées aux conséquences réelles.
  • L’usage croissant de l’IA renforce à la fois les capacités d’attaque et de défense.
▾ Sommaire
En brefLa rentabilité, moteur dominant des cyberattaquesL’intelligence artificielle, accélérateur des deux campsÉtats, entreprises et citoyens face à une menace globalePour en savoir plus

Le paysage mondial des cybermenaces continue de se transformer à grande vitesse. Selon le Microsoft Digital Defense Report, la majorité des attaques recensées au cours de l’année écoulée avaient pour objectif principal l’extorsion ou la rançon. Derrière ces opérations, des acteurs opportunistes misant sur la rapidité et la rentabilité, plutôt que sur des campagnes d’espionnage longues et complexes.

La rentabilité, moteur dominant des cyberattaques

Dans 80 % des incidents étudiés par les équipes de Microsoft, les attaquants cherchaient à s’emparer de données exploitables à des fins financières. L’extorsion et les rançongiciels représentent plus de la moitié des attaques à motivation connue, tandis que l’espionnage pur ne pèse que 4 %. Les cybercriminels ciblent en priorité les structures les plus vulnérables : hôpitaux, collectivités et établissements d’enseignement. Ces organisations disposent souvent de ressources limitées pour se défendre, ce qui les rend particulièrement sensibles aux demandes de rançon.
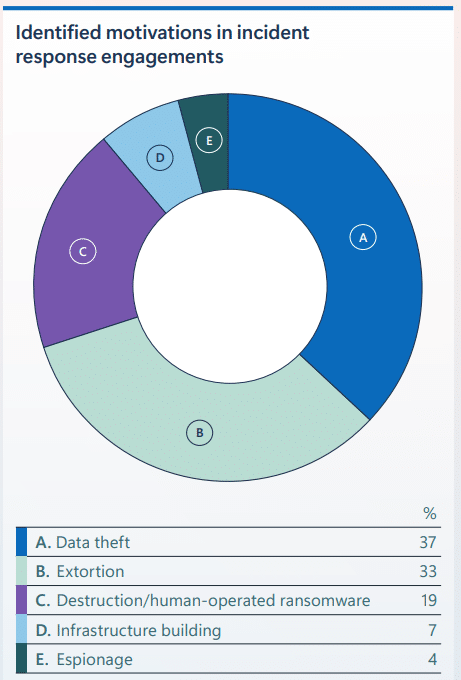
Motivations identifiées lors des interventions en cas d'incident (source : Rapport Microsoft Digital Defense 2025)
Motivations identifiées lors des interventions en cas d’incident (source : Rapport Microsoft Digital Defense 2025)

Les conséquences sont tangibles. Des interruptions de soins, des cours annulés ou des services d’urgence paralysés traduisent la dépendance croissante de la société à des infrastructures numériques fragiles. Les acteurs malveillants exploitent ces contraintes pour maximiser leurs gains : un hôpital confronté à une panne critique aura tendance à payer rapidement pour restaurer ses systèmes. Les données volées alimentent ensuite des places de marché clandestines où elles se revendent à prix d’or, prolongeant le cycle criminel.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Microsoft observe chaque jour plus de 100 000 milliards de signaux numériques et bloque 4,5 millions de tentatives de logiciels malveillants. L’entreprise met en garde contre la prolifération d’outils prêts à l’emploi, accessibles même aux attaquants novices. Ces kits, combinés à l’automatisation et à l’intelligence artificielle, rendent les campagnes d’attaque plus rapides, plus crédibles et plus difficiles à détecter.

L’intelligence artificielle, accélérateur des deux camps

L’année 2025 marque une bascule : l’IA n’est plus un simple outil d’analyse, mais un véritable champ de bataille. Les groupes cybercriminels s’en servent pour automatiser le hameçonnage, créer des contenus synthétiques crédibles et concevoir des malwares capables d’évoluer face aux contre-mesures. Certains États utilisent désormais ces technologies pour amplifier leurs opérations d’influence ou accélérer la recherche de vulnérabilités.

Face à cette évolution, les défenseurs s’adaptent. Microsoft exploite l’IA pour détecter plus vite les comportements suspects, combler les failles et renforcer la protection des comptes vulnérables. Mais l’entreprise avertit : sécuriser l’IA elle-même devient un enjeu stratégique. Les modèles génératifs peuvent être détournés pour créer de nouvelles menaces, d’où la nécessité d’une gouvernance claire et d’une formation continue des équipes.

Le rapport met aussi en avant la simplicité de certaines mesures défensives. L’authentification multifacteur résistante au hameçonnage (MFA) permet de bloquer plus de 99 % des attaques d’identité, même si l’attaquant possède les identifiants corrects. Pourtant, de nombreuses organisations tardent encore à la déployer à grande échelle.

États, entreprises et citoyens face à une menace globale

Si le volume des attaques est dominé par les groupes criminels, les opérations menées par des acteurs étatiques se diversifient. Chine, Iran, Russie et Corée du Nord figurent parmi les pays les plus actifs, chacun avec ses propres objectifs : espionnage industriel, collecte de données sensibles ou financement de régimes. Les attaques russes, en particulier, se concentrent de plus en plus sur les petites entreprises des pays alliés à l’Ukraine, utilisées comme tremplins vers des cibles plus stratégiques.

La frontière entre cybercriminalité et opérations étatiques s’estompe. Certains groupes financés par des gouvernements collaborent désormais avec des réseaux criminels pour brouiller les pistes et compliquer l’attribution. Ce mélange des genres accroît la complexité de la défense et souligne la nécessité d’une coopération internationale accrue.

Dans ce contexte, Microsoft appelle logiquement les dirigeants à traiter la cybersécurité comme un enjeu de gouvernance, pas uniquement technique. La protection des infrastructures critiques, des données de santé et des services essentiels exige des efforts coordonnés entre les secteurs public et privé. Les États, de leur côté, renforcent les mesures de dissuasion : attribution publique des attaques, sanctions économiques et procédures judiciaires. Cette transparence croissante marque une étape vers une cybersécurité plus collective et plus responsable.

Pour en savoir plus

Rapport Microsoft sur la défense numérique 2025 | Microsoft

Découvrez l’ampleur et la sophistication des cybermenaces actuelles, l’impact des technologies émergentes et les stratégies que les dirigeants, les gouvernements et les défenseurs peuvent utiliser pour se défendre contre elles dans notre rapport annuel.
Lire la suite sur microsoft.com
Rapport Microsoft sur la défense numérique 2025 | Microsoft

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • cyberattaque
  • extorsion
  • intelligence artificielle
  • Microsoft Digital Defense Report
  • rançongiciel
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
Lire l'article

TeamPCP : Google infiltre le gang et sabote ses cyberattaques

Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
Lire l'article

Cybersécurité maritime : des tankers vulnérables en pleine mer

Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
Lire l'article

Ransomware : moins de 10 % des victimes paient maintenant une rançon

Des idées de lecture recommandées par DCOD

Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café