DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration d’un cerveau numérique en réseau rose fluorescent émergeant d’un ordinateur portable, observant un écran affichant une carte du monde en code binaire, symbolisant l’intelligence artificielle, l’analyse de données et la cybersécurité.
    Menaces & IA : 13 dérives et avancées clés du 23 septembre 2026 (dont OpenAI)
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
  • Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)
  • Une professionnelle utilise l’assistant IA Lumo avec le modèle suisse Apertus 1.5 sur son ordinateur portable dans un bureau avec vue sur un lac et les Alpes.
    Proton intègre le modèle libre suisse Apertus dans Lumo
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Pertes / vols de données

Cyber-extorsion : l’Allemagne devient la cible numéro 1 en Europe

  • Marc Barbezat
  • 23 avril 2026
  • 3 minutes de lecture
Illustration symbolique représentant un pirate informatique masqué derrière un ordinateur ciblant le drapeau allemand avec une fléchette. L'Allemagne devient la cible numéro 1 de la cyber-extorsion en Europe.
L’Allemagne enregistre une hausse de 92% des fuites de données en 2025, portée par le ciblage du Mittelstand et l’émergence d’acteurs comme SAFEPAY et Qilin.

TL;DR : L’essentiel

  • Le volume des victimes recensées sur les sites de fuites en Allemagne a presque doublé en un an, enregistrant une croissance près de trois fois supérieure à la moyenne européenne.
  • Les petites et moyennes entreprises de moins de 5 000 employés constituent la cible prioritaire des cybercriminels, représentant près de 96% des fuites de données analysées outre-Rhin.
  • Le groupe SAFEPAY s’impose comme un acteur majeur du paysage criminel allemand, revendiquant à lui seul environ 25% des incidents publiés sur les plateformes de shaming.
▾ Sommaire
TL;DR : L’essentielLe Mittelstand face à l’automatisation des attaquesFragmentation et montée en puissance de nouveaux groupesQuestions fréquemment posées sur la menace en AllemagnePourquoi l’Allemagne est-elle devenue la cible prioritaire des cyberattaquants ?Quels sont les secteurs d’activité les plus durement touchés par les fuites de données ?Pourquoi les petites entreprises sont-elles plus exposées que les grands groupes ?Quels groupes de cybercriminels dominent actuellement le paysage allemand ?

L’Allemagne a retrouvé en 2025 son statut de foyer principal de la cyber-extorsion sur le continent européen. Tandis que les publications sur les sites de fuite de données (DLS) ont progressé de près de 50% à l’échelle mondiale, les infrastructures allemandes subissent une pression record selon Google Threat Intelligence. Cette tendance marque un retour aux niveaux de tension observés entre 2022 et 2023, avec un pivot marqué des attaquants quittant le marché britannique au profit de l’économie allemande.
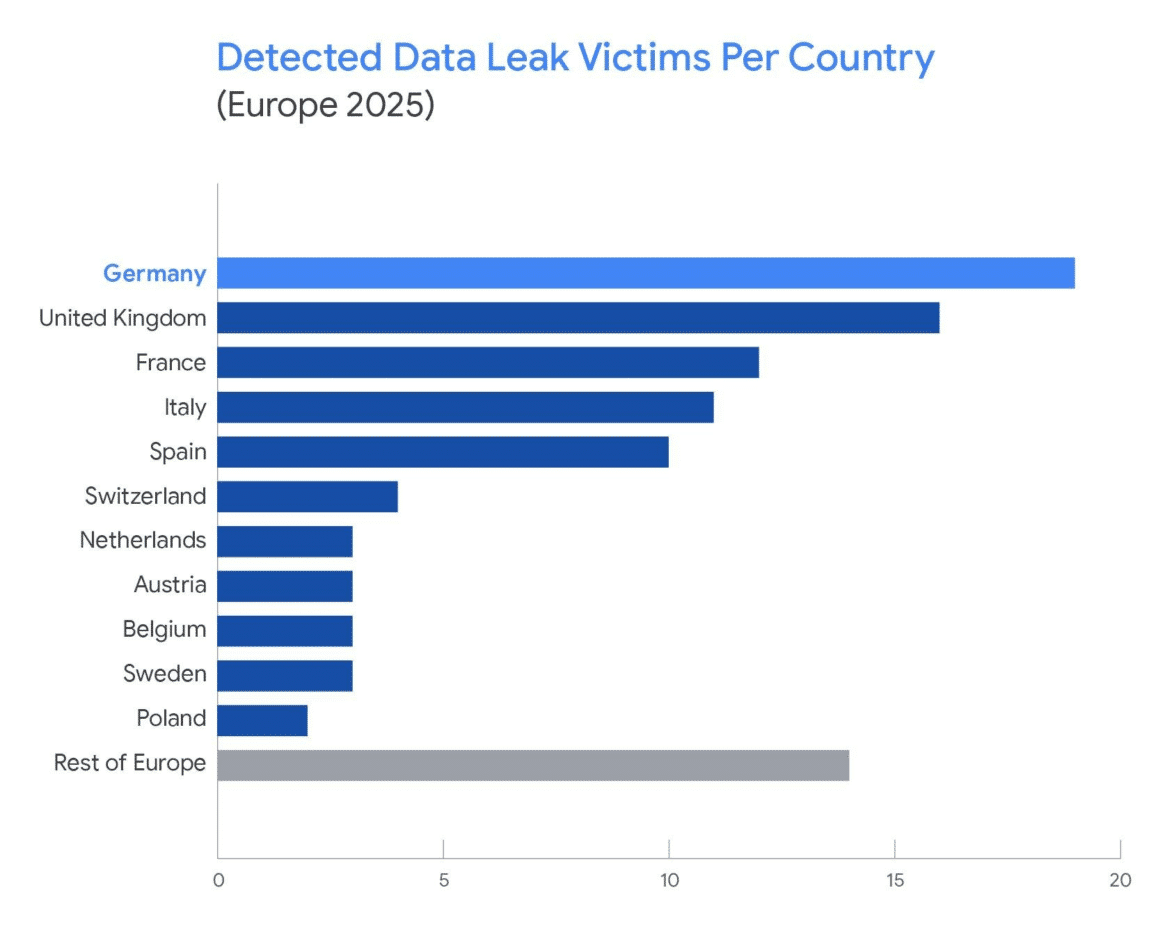
image 15
Classement des victimes détectées par pays en Europe en 2025 (Source : Google Threat Intelligence) : l’Allemagne occupe la première place du classement européen, devant le Royaume-Uni et la France, soulignant son statut de cible prioritaire.

Le Mittelstand face à l’automatisation des attaques

L’attrait des groupes d’extorsion pour l’Allemagne repose sur son tissu industriel hautement numérisé. Le « Mittelstand » — ce réseau dense de petites et moyennes entreprises souvent familiales qui constitue le socle de l’économie allemande — est devenu une cible de choix : les structures comptant moins de 5 000 employés concentrent près de 96% des fuites de données. Ces organisations manquent souvent de ressources de défense spécialisées par rapport aux grandes multinationales, ce qui en fait des marchés attractifs pour les opérateurs de rançongiciels. Cette situation est aggravée par une baisse constatée des taux de paiement des rançons, poussant les groupes criminels à utiliser les sites de shaming comme levier de pression secondaire.
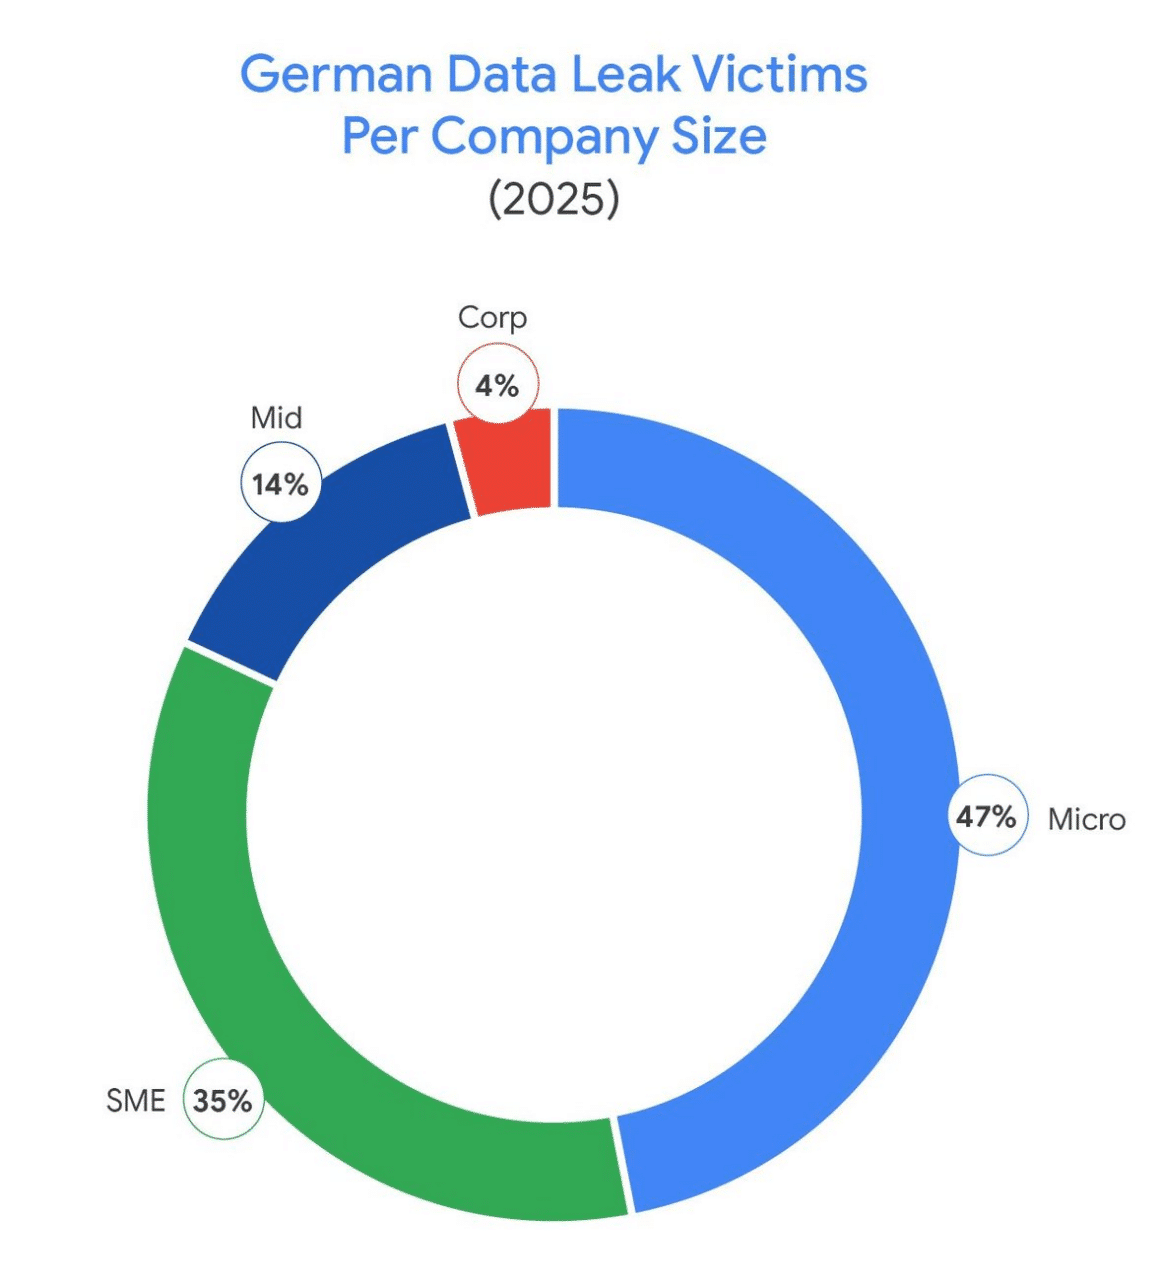
image 13
Répartition des victimes par segment en 2025 (Source : Google Threat Intelligence) : les micro-entreprises et PME concentrent à elles seules plus de 80 % des incidents de fuites de données recensés pour l’Allemagne.

L’industrie manufacturière reste le secteur le plus touché, représentant un peu plus de 23% des incidents. Toutefois, une croissance significative est observée dans les services juridiques et professionnels (environ 14%). Les cybercriminels exploitent désormais des outils d’IA pour surmonter les barrières linguistiques, leur permettant de produire des campagnes de localisation de haute qualité pour cibler des entreprises autrefois protégées par la langue allemande.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Fragmentation et montée en puissance de nouveaux groupes

Le démantèlement de réseaux majeurs comme LockBit a créé un vide rapidement comblé par des acteurs plus agiles. En Allemagne, cette redistribution des cartes est particulièrement visible avec l’ascension de SAFEPAY, qui a revendiqué 76 entreprises victimes en 2025. Ce groupe totalise à lui seul environ 25% des publications concernant des entités allemandes durant l’année.

Le groupe Qilin renforce également son empreinte locale, ayant triplé son tempo opérationnel au cours du troisième trimestre 2025. Cette intensification de la menace sur les maillons intermédiaires de l’économie confirme le regard de DCOD : la sécurité des petites entreprises est devenue le point de pivot critique pour compromettre l’intégrité des chaînes d’approvisionnement industrielles globales.

Questions fréquemment posées sur la menace en Allemagne

Pourquoi l’Allemagne est-elle devenue la cible prioritaire des cyberattaquants ?

L’Allemagne est visée en raison de son statut d’économie avancée disposant d’une base industrielle de plus en plus numérisée. Par ailleurs, l’utilisation croissante de l’IA par les attaquants permet d’automatiser une localisation de haute qualité, neutralisant la protection historique que représentait la barrière de la langue allemande.

Quels sont les secteurs d’activité les plus durement touchés par les fuites de données ?

L’industrie manufacturière arrive en tête avec environ 23% des victimes recensées. Elle est suivie par les services juridiques et professionnels (14%), la construction et l’ingénierie (11%) ainsi que le commerce de détail (10%), illustrant une diversification des cibles au-delà des seules lignes de production.

Pourquoi les petites entreprises sont-elles plus exposées que les grands groupes ?

Les organisations de moins de 5 000 salariés sont attractives car elles ne disposent généralement pas du personnel de sécurité spécialisé ni des ressources des grandes multinationales. En 2025, ces structures ont représenté environ 96% de l’ensemble des fuites par rançongiciel en Allemagne.

Quels groupes de cybercriminels dominent actuellement le paysage allemand ?

Depuis la désorganisation de groupes comme LockBit, de nouveaux acteurs ont émergé. SAFEPAY s’est particulièrement illustré en revendiquant 76 victimes en un an, tandis que Qilin a intensifié son activité, notamment durant le troisième trimestre 2025, pour s’aligner sur son expansion globale.

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • Google Threat Intelligence
  • Qilin
  • ransomware
  • safePay
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
Lire l'article

Amazon a définitivement perdu des données après des frappes de l’Iran

Une photo prise avec un effet de flou de bougé pour suggérer le mouvement montre deux membres du personnel de santé en uniformes médicaux bleus poussant rapidement un brancard transportant un patient le long d'un couloir éclairé d'un établissement de soins. Le logo dcod.ch vert clair est visible dans le coin inférieur droit.
Lire l'article

Surveillance numérique : le PFPDT encadre les soins en Suisse

Logo de Liquid Network sous forme de vague turquoise au centre, entouré de pièces de monnaie Bitcoin physiques sur fond de graphiques boursiers de cryptomonnaies.
Lire l'article

Liquid Network : un pirate restitue 3 400 bitcoins après un vol

Des idées de lecture recommandées par DCOD

Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café