TL;DR : L’essentiel
- Des chercheurs autrichiens ont démontré que l’envoi de messages invisibles déclenche des accusés de distribution obligatoires sur WhatsApp et Signal. Cette méthode technique contourne les notifications visuelles et permet d’interroger un appareil à l’insu de son propriétaire.
- Les variations du temps de réponse révèlent l’état de l’écran, les heures de travail et les périodes de sommeil de la cible. Le mécanisme isole également chaque session active sur ordinateur et identifie le système d’exploitation utilisé.
- Les paquets de réaction non sollicités consomment les ressources matérielles en transférant jusqu’à 13 gigabytes de données par heure sans alerte. Cette surcharge invisible épuise rapidement le forfait réseau et vide la batterie du smartphone ciblé.
- Des serveurs d’entreprises transmettent continuellement des milliers de courriels internes confidentiels vers des domaines abandonnés comme noreply.net. Ces flux automatisés livrent des identifiants d’accès, des convocations administratives et des images de vidéosurveillance sans surveillance humaine.
Les accusés de réception et les messages automatiques intégrés aux canaux de communication modernes génèrent des signaux techniques exploitables pour surveiller les individus et intercepter des données confidentielles. Les utilisateurs désactivent régulièrement les confirmations de lecture pour protéger leur sphère privée. Pourtant, les couches réseau sous-jacentes continuent de répondre automatiquement à chaque sollicitation. Ce fonctionnement mécanique transforme des fonctionnalités banales en véritables sources d’exposition.
Dans les applications de messagerie instantanée comme sur les serveurs de messagerie électronique d’entreprise, ces confirmations s’exécutent en arrière-plan sans validation humaine. Cette automatisation systématique expose les rythmes de vie des collaborateurs et livre des secrets d’affaires à des tiers.
Les accusés de distribution contournent le chiffrement de bout en bout
Les applications comme WhatsApp et Signal protègent le contenu des conversations grâce au chiffrement de bout en bout. Toutefois, leur architecture impose de confirmer la bonne remise d’un paquet chiffré à chaque terminal afin de supprimer les clés temporaires de chiffrement. Si les confirmations de lecture restent désactivables dans les réglages, les accusés de distribution demeurent obligatoires dans le protocole. Ce double signalement confirme que l’appareil du destinataire a bien reçu et déchiffré le message transmis.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
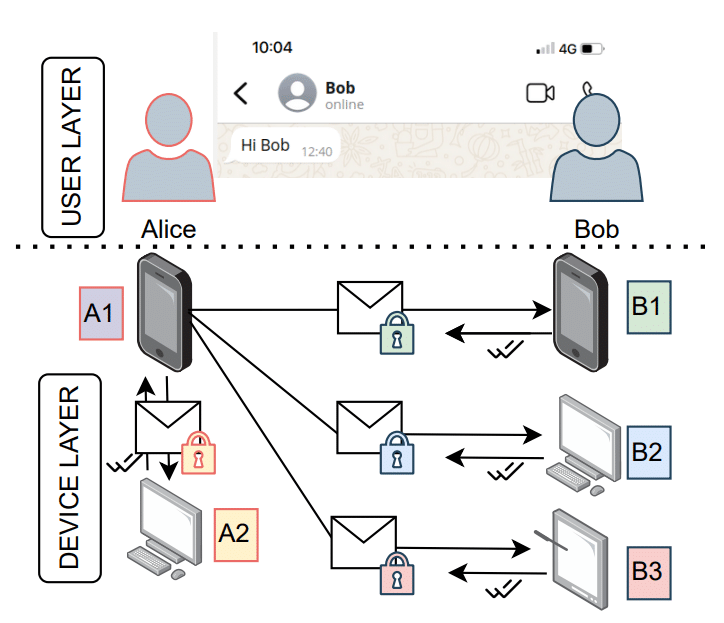
Une équipe de recherche universitaire a démontré dans une étude publiée sur arXiv qu’il est possible de provoquer ces accusés sans générer la moindre notification visuelle ou sonore. En envoyant des commandes spécifiques, telles que des réactions par émoji ou des demandes d’annulation visant des messages inexistants, l’attaquant force l’appareil cible à accuser réception dans le silence le plus complet. Pour exécuter cette sonde, un tiers n’a besoin que du numéro de téléphone de sa cible, sans figurer dans son carnet d’adresses.
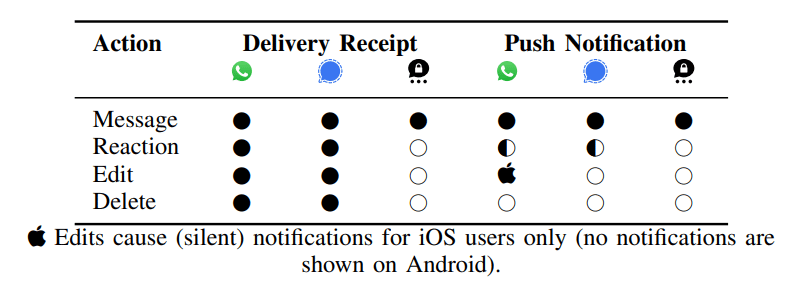
Comme le documente une analyse parue sur cory.so, ces signaux discrets constituent une attaque par canal auxiliaire. L’attaquant mesure avec précision le temps d’aller-retour du signal pour déduire l’état du téléphone. Sur un iPhone, ce délai passe de moins d’une seconde quand l’écran est allumé à environ deux secondes quand l’appareil passe en veille prolongée. L’analyse continue de ces écarts permet de cartographier les horaires de sommeil, les sessions actives sur ordinateur et la nature du système d’exploitation.
Les requêtes invisibles saturent les appareils et déroutent les données
Cette exploitation des accusés automatiques permet également de mener des attaques par déni de service contre les terminaux mobiles. Les serveurs de WhatsApp acceptent par exemple des paquets de réaction pouvant atteindre un mégaoctet de données. En transmettant ces messages invalides en continu, un agresseur génère jusqu’à 3,7 mégaoctets de trafic par seconde à l’insu de sa cible selon cette analyse. Ce flux représente plus de 13 gigabytes de données par heure, ce qui sature la bande passante et entraîne une baisse de batterie de 14% à 18% par heure sur des modèles comme l’iPhone 11 ou le Samsung Galaxy S23.
Ce manque de discernement des mécanismes automatisés touche également le courrier électronique professionnel, comme le rapporte WIRED. De nombreuses entreprises configurent leurs systèmes internes pour router les notifications de départ ou les alertes de maintenance vers des domaines génériques censés ne mener nulle part. Des spécialistes ayant racheté des noms de domaine comme noreply.net ou deleteduser.com pour une quinzaine de dollars ont ainsi intercepté des centaines de milliers de documents confidentiels. Ces courriels contenaient des déclarations d’accidents municipaux, des accès à des plateformes scolaires, des réservations d’hôtels et des milliers de captures de vidéosurveillance industrielle.
L’ampleur du phénomène dépasse le cadre d’incidents isolés. Sur le seul domaine noreply.net, plus de 400’000 messages automatisés ont été réceptionnés en dix-huit mois, expédiés par plus de 14’000 adresses réparties sur 6’200 domaines racines. Une analyse menée sur 7’136 domaines de remplacement a montré que 328 d’entre eux possédaient une boîte de réception configurée pour tout intercepter, prouvant que de nombreuses entités abandonnent leurs flux automatiques sur l’internet public.
Analyse
Voici une occasion de se rappeler que les réponses automatiques et autres notifications de lecture, dans notre monde interconnecté aux messageries de tous styles, permettent de fournir des informations potentiellement sensibles ou d’autoriser une surveillance large. C’est un rappel indispensable qu’il faut garder les yeux ouverts et rester attentifs.

Les protocoles de communication exigent des garde-fous stricts
Pour neutraliser la surveillance par accusés de distribution, les éditeurs d’applications de messagerie doivent faire évoluer leurs protocoles. Les chercheurs recommandent de bloquer l’émission d’accusés de réception pour les expéditeurs inconnus et d’ajouter un délai aléatoire de quelques secondes lors de leur transmission. Cette temporisation brouille les mesures de latence sans affecter le confort des utilisateurs. Dans l’immédiat, l’activation du blocage des messages de comptes inconnus dans WhatsApp offre un premier filtre, bien qu’elle ne supprime pas la vulnérabilité structurelle.
Du côté des infrastructures d’entreprise, les organisations doivent impérativement assainir leurs automatisations de routage. L’envoi aveugle de courriels vers des domaines externes fictifs doit cesser au profit de boucles locales internes ou du domaine réservé .invalid, garanti de n’exister sur aucun registre public. L’audit régulier des flux sortants permet d’éviter que des secrets d’affaires ne terminent leur course sur des serveurs tiers.
La commodité des accusés de réception et des courriels automatiques dissimule des fuites d’informations massives que le chiffrement seul ne peut pas corriger. Face à ces mécanismes silencieux, les équipes techniques et les directions doivent impérativement garder les yeux ouverts pour auditer leurs flux et fermer ces canaux d’observation involontaires.
Questions fréquentes sur les accusés de réception et les messages automatiques
Comment une simple réaction WhatsApp peut-elle espionner l’activité d’un smartphone ?
Une réaction envoyée à un identifiant de message inexistant oblige l’application à renvoyer un accusé de distribution au serveur sans afficher de notification à l’écran. En mesurant la vitesse de retour de ce signal invisible, un observateur distingue immédiatement si le téléphone est actif ou en veille prolongée.
Pourquoi le chiffrement de bout en bout ne protège-t-il pas contre cette écoute ?
Le chiffrement de bout en bout sécurise le texte et les pièces jointes échangés, mais il ne masque pas les métadonnées de transmission. Les accusés de distribution circulent pour attester de la bonne réception technique du paquet, ce qui génère des signaux temporels exploitables en dehors du contenu chiffré.
Comment les courriels envoyés vers des adresses no-reply provoquent-ils des fuites de données ?
De nombreuses applications d’entreprise modifient automatiquement les adresses d’anciens collaborateurs ou envoient des avis techniques vers des domaines génériques comme noreply.net en supposant qu’ils sont inactifs. Lorsqu’un tiers enregistre ces domaines publics vacants, il réceptionne tous les messages automatiques qui lui sont destinés sans piratage préalable.
Quelles mesures immédiates permettent de limiter ces risques sur les messageries instantanées ?
Les utilisateurs de WhatsApp peuvent activer l’option de blocage des messages provenant de comptes inconnus dans les paramètres de confidentialité avancés. Pour les entreprises, la prévention passe par l’interdiction de domaines fictifs non maîtrisés et l’obligation de router les adresses fictives vers des extensions réservées comme .invalid.
Une lecture utile ?
Un café, c'est une façon simple de dire merci pour la veille. Sans abonnement, sans engagement.