TL;DR: Das Wichtigste
- Österreichische Forscher haben nachgewiesen, dass das Versenden unsichtbarer Nachrichten obligatorische Zustellbestätigungen bei WhatsApp und Signal auslöst. Diese technische Methode umgeht visuelle Benachrichtigungen und ermöglicht es, ein Gerät ohne Wissen seines Besitzers auszuspähen.
- Schwankungen in der Antwortzeit geben Aufschluss über den Bildschirmstatus, die Arbeitszeiten und die Schlafphasen der Zielperson. Der Mechanismus isoliert zudem jede aktive Sitzung auf dem Computer und identifiziert das verwendete Betriebssystem.
- Die unaufgeforderten Antwortpakete belasten die Hardware-Ressourcen, indem sie bis zu 13 Gigabyte Daten pro Stunde ohne Warnung übertragen. Diese unsichtbare Überlastung erschöpft schnell das Datenvolumen und entlädt den Akku des Ziel-Smartphones.
- Unternehmensserver senden kontinuierlich Tausende vertraulicher interner E-Mails an verlassene Domains wie noreply.net. Diese automatisierten Datenströme übermitteln Zugangsdaten, administrative Vorladungen und Bilder aus der Videoüberwachung ohne menschliche Überwachung.
Die in modernen Kommunikationskanälen integrierten Empfangsbestätigungen und automatischen Nachrichten erzeugen technische Signale, die zur Überwachung von Personen und zum Abfangen vertraulicher Daten genutzt werden können. Nutzer deaktivieren regelmässig Lesebestätigungen, um ihre Privatsphäre zu schützen. Dennoch reagieren die zugrunde liegenden Netzwerkschichten weiterhin automatisch auf jede Anfrage. Diese automatisierte Funktionsweise verwandelt alltägliche Funktionen in echte Sicherheitsrisiken.
Sowohl in Instant-Messaging-Anwendungen als auch auf E-Mail-Servern von Unternehmen laufen diese Bestätigungen im Hintergrund ab, ohne dass eine manuelle Bestätigung erforderlich ist. Diese systematische Automatisierung legt den Tagesablauf der Mitarbeiter offen und gibt Geschäftsgeheimnisse an Dritte weiter.
Die der Verbreitung Beschuldigten umgehen die End-to-End-Verschlüsselung
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Anwendungen wie WhatsApp und Signal schützen den Inhalt von Unterhaltungen durch eine End-to-End-Verschlüsselung. Aufgrund ihrer Architektur ist es jedoch erforderlich, die erfolgreiche Zustellung eines verschlüsselten Pakets an jedes Endgerät zu bestätigen, um die temporären Verschlüsselungsschlüssel zu löschen. Zwar lassen sich Lesebestätigungen in den Einstellungen deaktivieren, doch sind Zustellbestätigungen im Protokoll weiterhin vorgeschrieben. Diese doppelte Bestätigung gewährleistet, dass das Gerät des Empfängers die übermittelte Nachricht tatsächlich empfangen und entschlüsselt hat.
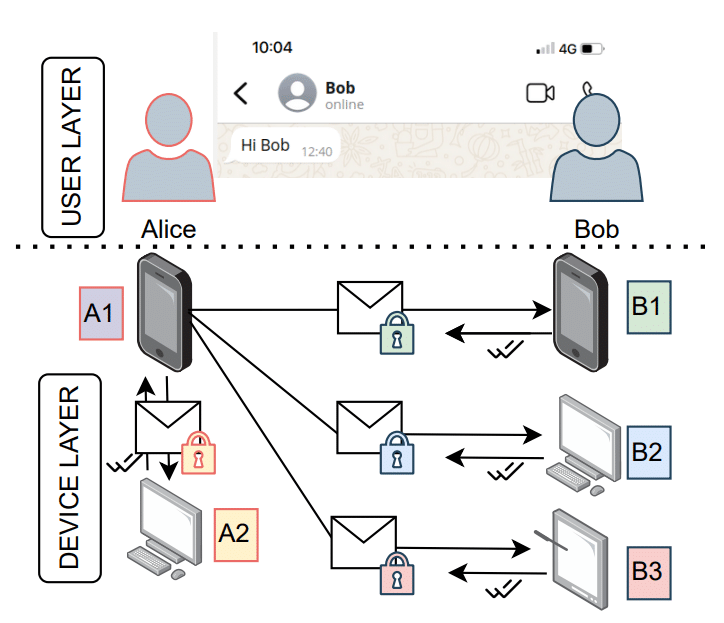
Ein universitäres Forschungsteam hat in einer auf arXiv veröffentlichten Studie nachgewiesen, dass es möglich ist, diese Bestätigungen auszulösen, ohne dass dabei auch nur die geringste visuelle oder akustische Benachrichtigung erzeugt wird. Durch das Senden spezifischer Befehle, wie beispielsweise Emoji-Reaktionen oder Löschanfragen für nicht vorhandene Nachrichten, zwingt der Angreifer das Zielgerät dazu, den Empfang in völliger Stille zu bestätigen. Um diesen Test durchzuführen, benötigt ein Dritter lediglich die Telefonnummer seines Ziels, ohne selbst im Adressbuch des Ziels eingetragen zu sein.
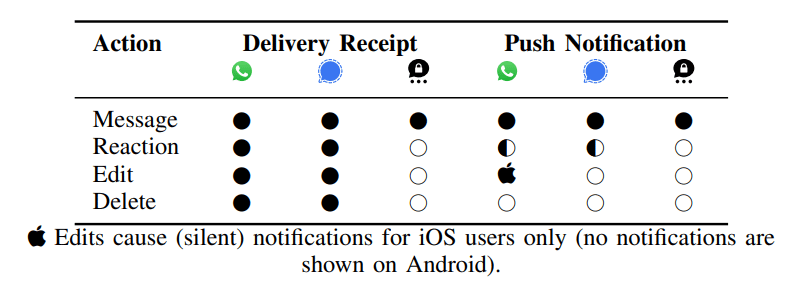
Wie eine auf cory.so veröffentlichte Analyse belegt, stellen diese diskreten Signale einen Seitenkanalangriff dar. Der Angreifer misst die Hin- und Rücklaufzeit des Signals präzise, um den Zustand des Telefons abzuleiten. Bei einem iPhone beträgt diese Verzögerung weniger als eine Sekunde bei eingeschaltetem Bildschirm und etwa zwei Sekunden, wenn das Gerät in den Ruhemodus wechselt. Durch die fortlaufende Analyse dieser Abweichungen lassen sich Schlafzeiten, aktive Computersitzungen und die Art des Betriebssystems ermitteln.
Unsichtbare Anfragen überlasten die Geräte und führen zu Datenverwirrungen
Durch die Ausnutzung dieser automatischen Bestätigungen lassen sich zudem Denial-of-Service-Angriffe auf mobile Endgeräte durchführen. Die WhatsApp-Server akzeptieren beispielsweise Antwortpakete mit einem Datenvolumen von bis zu einem Megabyte. Durch die kontinuierliche Übermittlung dieser ungültigen Nachrichten erzeugt ein Angreifer laut dieser Analyse ohne Wissen seines Opfers bis zu 3,7 Megabyte Datenverkehr pro Sekunde. Dieser Datenfluss entspricht mehr als 13 Gigabyte pro Stunde, was die Bandbreite überlastet und bei Modellen wie dem iPhone 11 oder dem Samsung Galaxy S23 zu einem Batterieverbrauch von 14 % bis 18 % pro Stunde führt.
Diese mangelnde Unterscheidungsfähigkeit automatisierter Systeme betrifft auch geschäftliche E-Mails, wie WIRED berichtet. Viele Unternehmen konfigurieren ihre internen Systeme so, dass Benachrichtigungen über Abmeldungen oder Wartungsmeldungen an generische Domains weitergeleitet werden, von denen angenommen wird, dass sie ins Leere führen. Spezialisten, die Domainnamen wie noreply.net oder deleteduser.com für etwa fünfzehn Dollar erworben hatten, konnten auf diese Weise Hunderttausende vertraulicher Dokumente abfangen. Diese E-Mails enthielten Meldungen über kommunale Unfälle, Zugangsdaten zu schulischen Plattformen, Hotelreservierungen sowie Tausende von Aufnahmen aus der industriellen Videoüberwachung.
Das Ausmass dieses Phänomens geht über vereinzelte Vorfälle hinaus. Allein auf der Domain noreply.net gingen innerhalb von achtzehn Monaten mehr als 400.000 automatisierte Nachrichten ein, die von über 14.000 Adressen versendet wurden, die sich auf 6.200 Stammdomains verteilten. Eine Analyse von 7.136 Ersatzdomänen ergab, dass 328 davon über einen Posteingang verfügten, der so konfiguriert war, dass er alle Nachrichten abfing – ein Beleg dafür, dass zahlreiche Unternehmen ihre automatisierten Datenflüsse im öffentlichen Internet aufgeben.
Analyse
Dies ist eine Gelegenheit, sich daran zu erinnern, dass automatische Antworten und andere Lesebestätigungen in unserer vernetzten Welt mit ihren vielfältigen Messaging-Diensten dazu führen können, dass potenziell sensible Informationen preisgegeben werden oder eine umfassende Überwachung ermöglicht wird. Dies ist eine unverzichtbare Mahnung, die Augen offen zu halten und wachsam zu bleiben.

Kommunikationsprotokolle erfordern strenge Sicherheitsvorkehrungen
Um die Überwachung durch Zustellbestätigungen zu unterbinden, müssen die Entwickler von Messaging-Anwendungen ihre Protokolle weiterentwickeln. Die Forscher empfehlen, das Versenden von Zustellbestätigungen für unbekannte Absender zu blockieren und bei deren Übermittlung eine zufällige Verzögerung von einigen Sekunden einzufügen. Diese Verzögerung verfälscht die Latenzmessungen, ohne den Komfort der Nutzer zu beeinträchtigen. Vorerst bietet die Aktivierung der Blockierung von Nachrichten unbekannter Konten in WhatsApp einen ersten Filter, auch wenn dadurch die strukturelle Schwachstelle nicht beseitigt wird.
Was die Unternehmensinfrastruktur betrifft, müssen Organisationen ihre Routing-Automatisierungen unbedingt optimieren. Das wahllose Versenden von E-Mails an fiktive externe Domänen muss eingestellt werden; stattdessen sollten interne lokale Schleifen oder die reservierte Domäne „.invalid“ verwendet werden, die garantiert in keinem öffentlichen Register existiert. Durch regelmässige Überprüfungen des ausgehenden Datenverkehrs lässt sich verhindern, dass Geschäftsgeheimnisse auf Servern Dritter landen.
Hinter der Bequemlichkeit von Empfangsbestätigungen und automatischen E-Mails verbergen sich massive Informationslecks, die durch Verschlüsselung allein nicht behoben werden können. Angesichts dieser stillen Mechanismen müssen die technischen Teams und die Führungskräfte unbedingt wachsam bleiben, um ihre Datenflüsse zu überprüfen und diese unbeabsichtigten Beobachtungskanäle zu schliessen.
Häufig gestellte Fragen zu Empfangsbestätigungen und automatischen Nachrichten
Wie kann eine einfache WhatsApp-Reaktion die Aktivitäten eines Smartphones ausspionieren?
Wird eine Antwort an eine nicht existierende Nachrichten-ID gesendet, veranlasst dies die Anwendung, eine Zustellungsbestätigung an den Server zurückzusenden, ohne dass eine Benachrichtigung auf dem Bildschirm angezeigt wird. Durch die Messung der Rücklaufzeit dieses unsichtbaren Signals kann ein Beobachter sofort erkennen, ob sich das Telefon im aktiven Zustand oder im Ruhemodus befindet.
Warum schützt die End-to-End-Verschlüsselung nicht vor diesem Abhören?
Die End-to-End-Verschlüsselung schützt den ausgetauschten Text und die Anhänge, verbirgt jedoch nicht die Übertragungsmetadaten. Es werden Zustellbestätigungen versendet, um den ordnungsgemässen technischen Empfang des Pakets zu bestätigen, wodurch zeitliche Signale entstehen, die unabhängig vom verschlüsselten Inhalt ausgewertet werden können.
Inwiefern führen E-Mails, die an No-Reply-Adressen gesendet werden, zu Datenlecks?
Zahlreiche Unternehmensanwendungen ändern automatisch die E-Mail-Adressen ehemaliger Mitarbeiter oder senden technische Benachrichtigungen an generische Domains wie „noreply.net“, da sie davon ausgehen, dass diese inaktiv sind. Wenn ein Dritter diese frei verfügbaren öffentlichen Domains registriert, erhält er alle für ihn bestimmten automatischen Nachrichten, ohne dass zuvor ein Hackerangriff stattgefunden hat.
Welche Sofortmassnahmen können ergriffen werden, um diese Risiken bei Instant-Messaging-Diensten zu begrenzen?
WhatsApp-Nutzer können in den erweiterten Datenschutzeinstellungen die Option aktivieren, Nachrichten von unbekannten Konten zu blockieren. Für Unternehmen besteht die Prävention darin, nicht kontrollierte fiktive Domains zu sperren und fiktive Adressen zwingend auf reservierte Endungen wie .invalid umzuleiten.
Keine Paywall. Keine Werbung.
DCOD bleibt dank Ihrer Beiträge frei zugänglich.