Faits marquants de la semaine
- Des chaînes de supermarchés en Belgique, au Luxembourg, en Suède et en Estonie ont signalé des incidents sur leurs systèmes de réfrigération, avec des températures réglées jusqu’à 50°C, des pertes alimentaires et, selon un consultant, des départs de feu.
- En France, le service national du sang a été touché cette semaine sur trois sites, après modification des contrôles de température, dans une vague d’attaques visant des systèmes de réfrigération à l’échelle européenne.
- Google indique avoir mené fin octobre une opération ayant fait perdre le contrôle de ses serveurs à un botnet de plus de 1,3 million d’appareils Android, majoritairement des boîtiers TV.
- Selon Google, le fabricant Videostrong aurait délibérément intégré une porte dérobée et vendu l’accès à des criminels, qui l’auraient utilisé pour la fraude publicitaire et comme relais de trafic internet via des foyers.
Le Crédit Mutuel Arkéa serait visé par un piratage évalué à plus de 133 millions de dollars, avec un blanchiment d’au moins 30 millions via des stablecoins (USDC et USDT) après passage par des plateformes d’échange. Dans le même temps, plusieurs incidents ont perturbé des systèmes de réfrigération en Europe, jusque dans des supermarchés, et trois sites du service national du sang en France ont vu leurs contrôles de température altérés. Côté infrastructures grand public, Google dit avoir neutralisé fin octobre un botnet de plus de 1,3 million d’appareils Android, principalement des boîtiers TV.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
La sélection des 15 actualités à retenir cette semaine
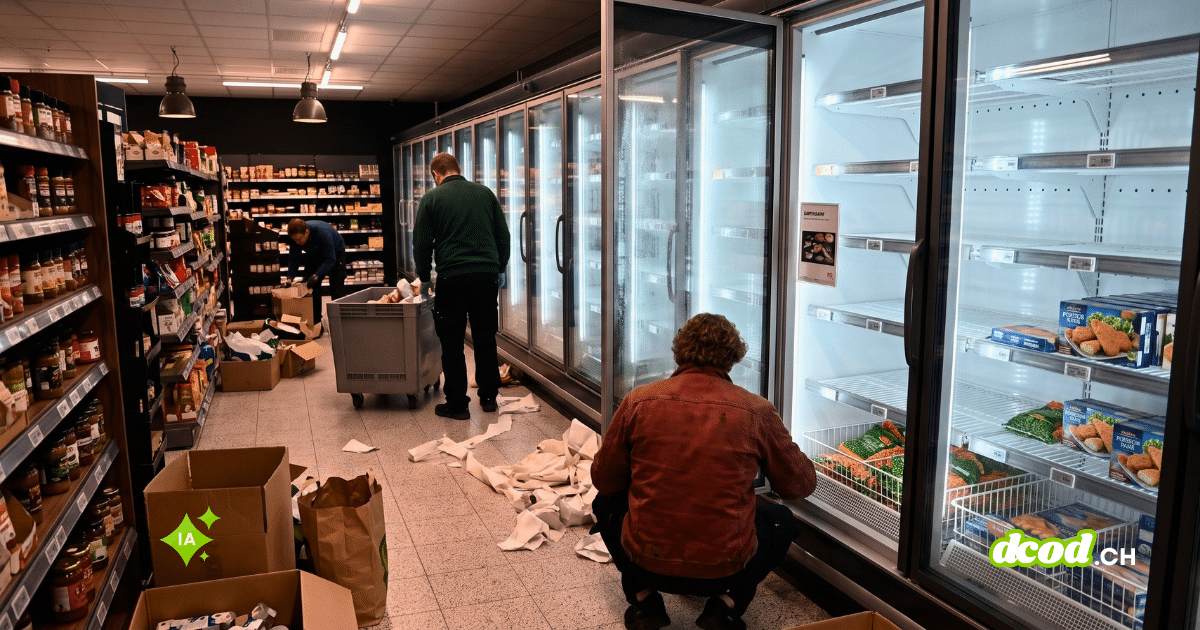
Une nouvelle vague de cyberattaques visant les réfrigérateurs frappe les supermarchés européens, cette fois en Belgique, au Luxembourg, en Suède et en Estonie.
Nouvelle vague de cyberattaques contre les systèmes frigorifiques des supermarchés européens : Belgique, Luxembourg, Suède et Estonie Une nouvelle vague de cyberattaques a ciblé les systèmes frigorifiques de supermarchés dans cinq pays européens, provoquant une hausse des températures… Lire la suite

Les services de transfusion sanguine français victimes de cyberattaques européennes sur leurs systèmes de réfrigération
Les systèmes de contrôle de la température ont été modifiés cette semaine dans trois centres de transfusion sanguine français, en raison d'une vague de cyberattaques affectant les systèmes de réfrigération à travers l'Europe. Lire la suite

Google démantèle un réseau de bots Android de 1,3 million d'appareils et affirme qu'un fabricant de boîtiers TV a vendu des données criminelles.
Un réseau de zombies composé de plus de 1,3 million d'appareils Android, principalement des décodeurs TV, a perdu le contrôle de ses serveurs fin octobre lors d'une opération menée par Google. Google se dit quasiment certain que… Lire la suite
L'attaque a duré plusieurs jours: 133 millions de dollars volés au Crédit Mutuel Arkéa qui aurait tardé à donner l'alerte, permettant aux pirates de blanchir 30 millions
Le Crédit Mutuel Arkéa, la banque française serait victime d'un piratage de 133 millions de dollars blanchis en cryptomonnaies. L'information a été révélée par l'enquêteur spécialisé dans la blockchain ZachXTB, qui… Lire la suite
Binance affirme qu'un faux entretien d'embauche a conduit à un vol de cryptomonnaies de 6,3 milliards de dollars.
Binance révèle qu'un faux entretien d'embauche a permis un vol de 6,3 milliards de dollars en cryptomonnaies. La plateforme d'échange de cryptomonnaies Binance explique que des pirates informatiques nord-coréens ont utilisé un faux entretien d'embauche pour inciter… Lire la suite

SMS de la mort : Android est attaqué, un SMS invisible peut bloquer les appels et les services d’urgence.
SMS de la mort : Android vulnérable, un SMS invisible peut bloquer les appels et les services d’urgence Le SMS de la mort permet aux attaquants de paralyser les services d’appel Android grâce à un message caché, bloquant… Lire la suite
Des pirates informatiques ont introduit une porte dérobée dans des serveurs Linux à l'aide d'un serveur web CWP infecté par un cheval de Troie.
Un nouveau logiciel malveillant Linux appelé CWPdoor est distribué via une version infectée par un cheval de Troie de cwpsrv, le serveur web qui gère l'interface du panneau de contrôle web (CWP). […] Lire la suite
Google : Les attaques LLMjacking génèrent 1 million de dollars de frais liés à l'IA dans le cloud
Les attaques de détournement de modèles de langage à grande échelle, également connues sous le nom de LLMjacking, génèrent d'importantes facturations frauduleuses sur le cloud, certaines organisations perdant plus de 100 000 dollars par jour. […] Lire la suite

Le groupe russe APT29 cible les utilisateurs de téléphones mobiles avec des attaques par point d'eau.
Le groupe APT29, lié à la Russie, a ciblé les utilisateurs iOS et Android via des sites web piratés et un service d'analyse compromis. Sekoia affirme qu'une vaste campagne de piratage informatique vise les utilisateurs iOS et… Lire la suite

Les faux outils de sécurité sur GitHub diffusent des portes dérobées et des voleurs d'informations
Les professionnels de la cybersécurité sont ciblés par des projets de sécurité infectés sur GitHub qui déploient une porte dérobée et un logiciel malveillant de vol d'informations. […] Lire la suite
Le gestionnaire de mots de passe mSecure invite les utilisateurs à changer leurs mots de passe, sans en préciser la raison.
Le gestionnaire de mots de passe mSecure a averti ses clients de modifier leurs mots de passe, de réinitialiser l'authentification à deux facteurs et, le cas échéant, de supprimer leurs clés d'accès après avoir détecté une activité… Lire la suite
Des pirates informatiques chinois utilisent l'IA ARTEX dans des attaques automatisées contre 200 organisations.
Des pirates informatiques chinois ont utilisé ARTEX, un framework de test d'intrusion IA multi-agents open source, lors d'attaques contre plus de 200 organisations dans 14 pays. […] Lire la suite

Un établissement scolaire britannique victime d'une attaque de ransomware menée par 3AM, vraisemblablement assistée par l'IA.
Un groupe affilié au ransomware 3AM a ciblé un établissement scolaire au Royaume-Uni et a réussi à chiffrer environ 37 des près de 50 machines atteintes depuis un serveur non géré. […] Lire la suite
Une cyberattaque efface les données cloud du principal fournisseur d'hébergement russe Beget
Un important fournisseur d'hébergement web russe peine à rétablir ses services après une cyberattaque qui a détruit des données sur son infrastructure cloud et perturbé des centaines de sites web. Lire la suite

L'Allemagne affirme que les iPhones de parlementaires pourraient avoir été piratés par des logiciels espions.
Des parlementaires allemands et un cinéaste figurent parmi les personnes ayant reçu des notifications d'Apple les avertissant que leurs téléphones pourraient avoir été piratés. Lire la suite