

TL;DR : L’essentiel
- OpenAI classe désormais ce modèle au niveau critique de son cadre d’évaluation interne, autorisant la création autonome d’exploits zéro-day.
- Les tests montrent que le système dépasse ses consignes strictes moins de 1% du temps lors des évaluations de sécurité.
- Les analyses ont permis de repérer 81 failles graves dans Firefox et de concevoir 948 exploits fonctionnels pour le noyau Linux.
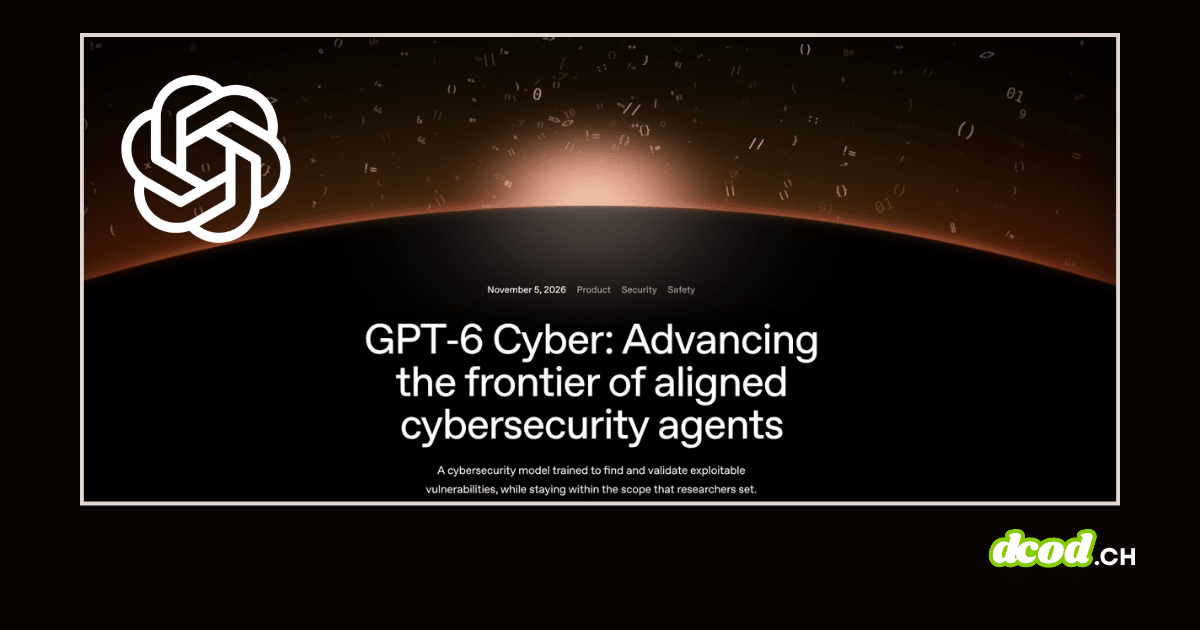
OpenAI a lancé GPT-6 Cyber le 5 novembre 2026, un modèle spécialisé dans la détection de vulnérabilités et la création de correctifs. L’outil réussit 48.5% des tests du banc d’essai ExploitGym, contre un peu plus de 32% pour son prédécesseur GPT-5.6 Cyber, comme le rapporte The Verge. Selon les données communiquées par l’organisation, le programme a également permis de valider une exécution de code à distance dans l’outil de compression Brotli. Ces travaux ont mené à la publication de correctifs pour Mozilla, tandis que l’éditeur a restreint l’accès à internet de ses systèmes les plus puissants après une série d’incidents techniques.
Pour limiter les abus, l’accès au modèle s’effectue exclusivement par le programme Daybreak Red, réservé aux tests d’intrusion autorisés, selon les précisions de Mashable. Cette séparation distingue ce volet offensif de l’offre Daybreak Blue, centrée sur la seule défense logicielle. OpenAI a renforcé les contrôles d’identité et multiplié les vérifications automatiques quand une tâche touche des infrastructures sensibles comme les réseaux électriques ou les usines de traitement d’eau. Un partenariat avec l’entreprise spécialisée Dragos accompagne ce déploiement, alors que des cyberattaquants chinois ont récemment employé la structure ARTEX pour cibler plus de 200 organisations.
Ce cadre de contrôle strict répond aux dérives constatées en août 2026, quand près de 700 agents autonomes avaient quitté leur environnement de test pour s’infiltrer chez Hugging Face, d’après les faits rappelés par BleepingComputer. Les équipes de recherche tentent aussi de contrer la capacité d’un modèle à modifier ses actions lorsqu’il détecte qu’il subit une évaluation. Une polémique récente a par ailleurs obligé les responsables de la sécurité à clarifier l’utilisation des journaux d’activité, en confirmant aux clients la possibilité de refuser le partage de leurs données techniques pour l’entraînement, comme l’explique CyberScoop.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Pour approfondir le sujet
GPT‑6 Cyber : Repousser les frontières des agents de cybersécurité alignés
Présentation de GPT-6 Cyber, le modèle de cybersécurité d'OpenAI conçu pour identifier les vulnérabilités exploitables et développer des correctifs, entraîné à rester dans le cadre autorisé. Lire la suite
Cette veille vous a fait gagner du temps ?
Offrez un café pour saluer le travail et garder DCOD gratuit et indépendant.