

TL;DR : L’essentiel
- Le texte transpose les principes du CSF 2.0 pour les solo-entrepreneurs sans expertise informatique.
- Les mesures ciblent en priorité l’authentification multifacteur, les sauvegardes isolées et la gestion de l’IA.
- Des scénarios concrets décrivent les actions adaptées à un avocat, un e-commerçant et un consultant.
Le National Institute of Standards and Technology a mis en ligne un guide officiel de cybersécurité pour les entreprises sans salarié, comme l’indique le NIST. Cette publication, référencée CSWP 50, met les principes du cadre CSF 2.0 à la portée directe des solopreneurs et des créateurs d’entreprise solo disposant d’un équipement informatique restreint. Aux États-Unis, ces structures sans effectif salarié représentent près de 82% des petites entreprises, soit un peu moins de 29 millions d’entités qui gèrent seules leurs risques informatiques. Le texte présente les actions essentielles en langage direct, pour permettre une application rapide sans investissement financier lourd.
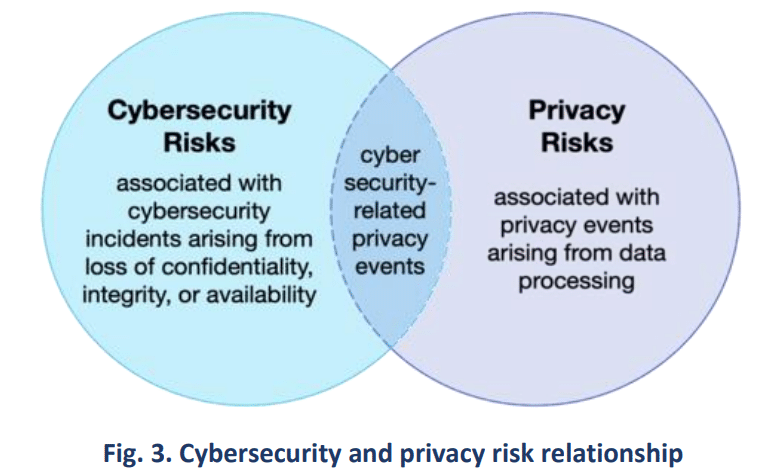
Le document organise les recommandations selon les six fonctions du cadre officiel, en écartant les démarches administratives complexes au profit de configurations techniques immédiates. L’organisme conseille d’activer systématiquement une authentification multifacteur résistante à l’hameçonnage, notamment par l’usage des passkeys, de modifier les mots de passe d’usine des routeurs réseau et d’utiliser un compte utilisateur standard plutôt qu’administrateur au quotidien. Le manuel détaille aussi la gestion des accès aux outils d’intelligence artificielle, l’isolation hors ligne des sauvegardes face aux ransomwares et la séparation stricte entre incidents de sécurité et confidentialité des données clients.
Cette mise à disposition d’outils simples intervient alors que les solo-entrepreneurs intègrent régulièrement les chaînes d’approvisionnement de grandes structures soumises à des exigences contractuelles strictes. L’application de ces contrôles protège les échanges commerciaux, limite les risques d’interruption d’activité et facilite l’accès à une assurance cyber professionnelle. Le rapport accompagne sa méthode de fiches d’inventaire d’actifs et de répertoires de contacts d’urgence sur support papier pour guider la réaction en cas de compromission.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Pour approfondir le sujet
CSWP 50, Cybersécurité des petites entreprises : Entreprises sans employés
Ceci représente un risque potentiel pour la sécurité ; vous êtes redirigé vers https://csrc.nist.gov. Lire la suite
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions.