Faits marquants de la semaine
- La Pologne a mis hors ligne ePUAP, sa plateforme nationale d’e-administration, après avoir détecté et stoppé une cyberattaque. Les « boîtes aux lettres » ePUAP sont indisponibles, sans confirmation d’accès aux systèmes ni de vol de données.
- En Allemagne, l’entreprise de technologies de défense Quantum Systems a confirmé avoir détecté fin octobre un incident lié à une cyberattaque active menée par des « acteurs hostiles », avec une perturbation d’opérations de drones militaires.
- Le FBI attribue à des acteurs liés à la Corée du Nord le vol de plus de 400 millions de dollars de cryptomonnaies en 18 mois. Le scénario, baptisé FaceStealer, s’appuie sur une opération d’ingénierie sociale avec appels vidéo en deepfake.
- La marketplace BrickLink, propriété de Lego, est restée hors ligne presque une semaine après la détection d’une « activité inhabituelle » sur la plateforme. L’entreprise dit enquêter et contenir le problème, sans confirmer une cyberattaque.
La Pologne a temporairement coupé ePUAP, sa plateforme nationale d’e-administration, après avoir détecté et stoppé une cyberattaque, ce qui a bloqué l’accès à certains services en ligne. Dans le même temps, en Allemagne, un fournisseur de technologies de défense a signalé un incident lié à une attaque active ayant perturbé des opérations de drones militaires. Aux États-Unis, le FBI a, de son côté, relié à la Corée du Nord un vol de plus de 400 millions de dollars en cryptomonnaies via FaceStealer, une arnaque fondée sur des appels vidéo en deepfake (fausses vidéos réalistes). Enfin, BrickLink, place de marché de Lego, est restée indisponible après une « activité inhabituelle » en cours d’investigation.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
La sélection des 12 actualités à retenir cette semaine
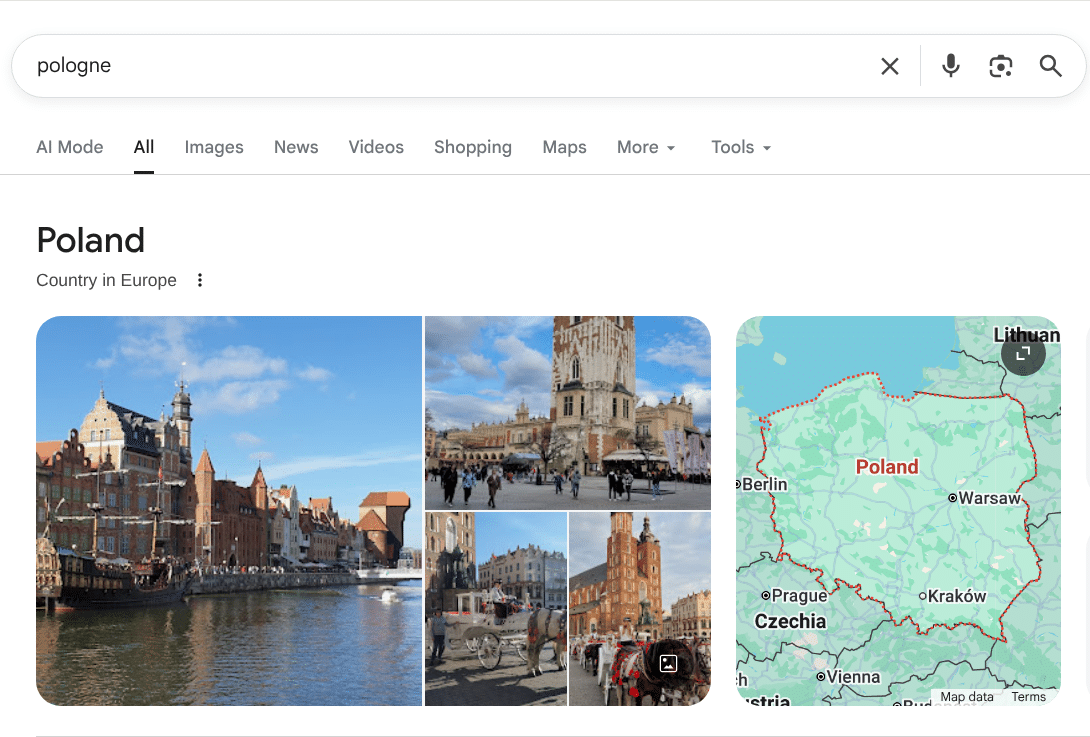
La Pologne met hors service sa plateforme nationale d'administration électronique suite à une cyberattaque.
La Pologne a mis hors service sa plateforme d'administration en ligne ePUAP après avoir neutralisé une cyberattaque, perturbant ainsi l'accès aux services publics. La Pologne a temporairement suspendu l'accès à ePUAP, la plateforme gouvernementale utilisée par les… Lire la suite

Opérations de drones militaires allemands perturbées par une cyberattaque
La société allemande de technologies de défense Quantum Systems a confirmé avoir détecté fin octobre un incident s'inscrivant dans le cadre d'une cyberattaque active menée par des « acteurs hostiles ». […] Lire la suite
Le FBI affirme que des pirates informatiques nord-coréens ont dérobé plus de 400 millions de dollars en cryptomonnaie grâce à des appels vidéo truqués.
Le Bureau fédéral d'enquête américain (FBI) a établi que des acteurs malveillants liés à la République populaire démocratique de Corée ont dérobé plus de 400 millions de… Lire la suite

La plateforme de vente de Lego, BrickLink, est hors service depuis près d'une semaine suite à une « activité inhabituelle ».
La plateforme BrickLink, propriété de Lego, est hors ligne depuis près d'une semaine suite à la détection d'une « activité inhabituelle », empêchant ainsi les fans d'acheter et de vendre des briques et des minifigurines. L'entreprise avait… Lire la suite

Des pirates informatiques utilisent 4 837 comptes GitHub volés pour cibler 61 764 dépôts.
Des pirates informatiques ont utilisé 4 837 comptes GitHub compromis lors de la campagne wfx-loot pour cibler des dépôts et voler des identifiants de développeurs, des ressources cloud… Lire la suite
Le FBI met en garde contre l'utilisation abusive du framework d'intelligence artificielle ARTEX par des pirates informatiques pour lancer des cyberattaques autonomes à travers le monde.
Le FBI a publié l'alerte FLASH-20261113-001, signalant que des pirates informatiques utilisent ARTEX, un outil de test d'intrusion autonome, comme une arme pour accélérer les cyberattaques à l'échelle mondiale. Lire la suite

Des pirates informatiques exploitent un accès AWS de confiance pour compromettre plusieurs environnements cloud.
Un acteur malveillant a utilisé des identifiants de gestion des identités et des accès (IAM) compromis pour le compte AWS de la plateforme Big Data Qubole afin d'accéder à des données et de les exfiltrer des environnements… Lire la suite

Des pirates informatiques nord-coréens ciblent les chaînes d'approvisionnement en technologies de drones et en logiciels dans le cadre de nouvelles campagnes de cyberespionnage.
Des pirates informatiques liés à la Corée du Nord ont relancé leurs attaques contre des entreprises spécialisées dans les technologies de drones, tout en intensifiant leurs opérations contre les chaînes d'approvisionnement logicielles. Ensemble, ces campagnes exposent le… Lire la suite

Des pirates informatiques exploitent une faille du plugin ScreenConnect pour diffuser un logiciel malveillant sur des centaines d'ordinateurs.
Des pirates informatiques ont utilisé une extension ScreenConnect tierce douteuse pour diffuser un logiciel malveillant sur au moins 288 machines réparties dans 48 organisations, ce qui a contraint ConnectWise à désactiver plusieurs plugins chez des centaines de… Lire la suite

Le groupe APT Turla, lié à la Russie, a transformé des serveurs Exchange en sa propre salle de contrôle.
ESET a découvert que le groupe APT Turla, lié à la Russie, utilisait un nouvel ensemble d'outils, baptisé Cereal, sur des serveurs Exchange gouvernementaux au Kazakhstan et en Roumanie. ESET Research a décrit en détail un ensemble… Lire la suite
La société russe de cloud Beget se reconstruit entièrement après une attaque de type « data eraser ».
Une attaque de logiciel malveillant effaçant les données a contraint le fournisseur russe de services cloud Beget à reconstruire entièrement son infrastructure cloud, a indiqué la société. […] Lire la suite
Cursor confirme qu'une faille de sécurité a conduit à une extension malveillante du code Claude
Cursor a confirmé avoir subi une faille de sécurité qui a permis à des pirates de diffuser une extension malveillante de Claude Code via sa plateforme après avoir volé des identifiants au fournisseur d'infrastructure d'IA Fireworks AI…. Lire la suite