TL;DR : L’essentiel
- Le projet GitHub Reverse Engineer Anything dépasse 342’000 étoiles en proposant de cloner les fonctions d’une application sans son code source.
- Des particuliers modifient des téléviseurs connectés ou des miroirs intelligents abandonnés pour supprimer les publicités et restaurer leurs fonctions.
- Des cybercriminels risquent de glisser des logiciels malveillants dans ces dépôts partagés tandis que les communautés open source peinent à filtrer ce code.
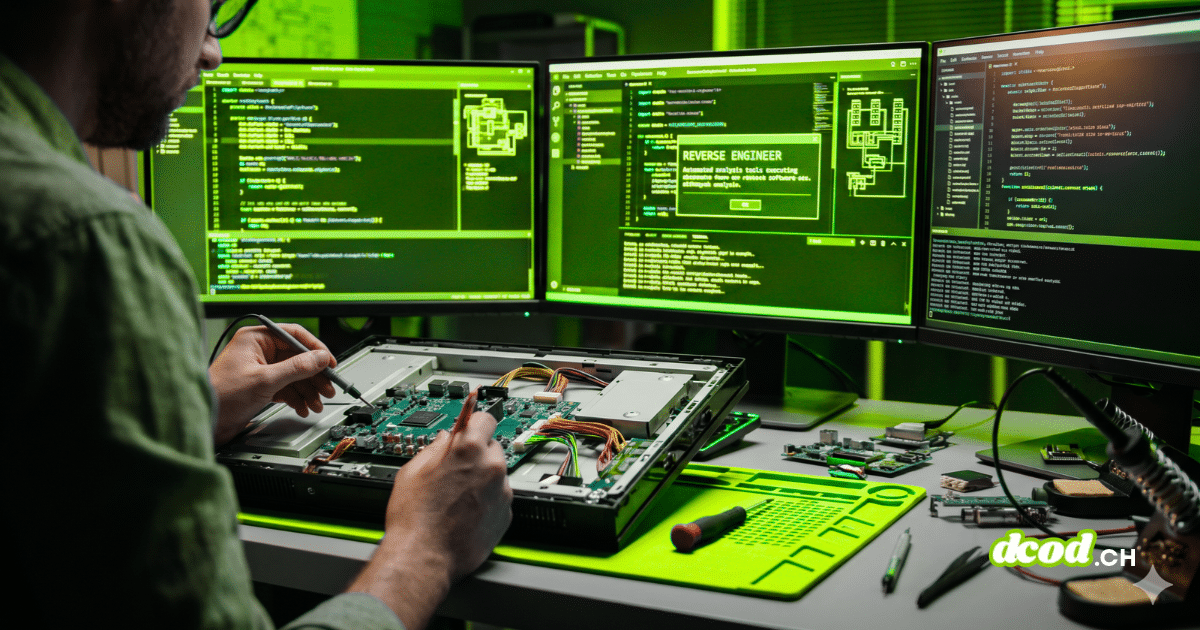
Des développeurs et des particuliers utilisent désormais des agents IA pour pratiquer le reverse-engineering sur des logiciels propriétaires, rapporte 404 Media. Cette pratique consiste à analyser un programme ou un appareil sans disposer de son code source d’origine afin de comprendre son fonctionnement. Sur GitHub, le projet Reverse Engineer Anything a dépassé 342’000 étoiles en un week-end en automatisant cette inspection. L’agent IA observe le comportement d’une application, identifie la logique de chaque fonction, puis écrit un nouveau programme qui reproduit ou modifie ces actions. Le code obtenu ne correspond donc pas au fichier original du fabricant, mais imite son résultat.
Les utilisateurs poursuivent deux objectifs principaux lorsqu’ils appliquent cette méthode aux logiciels sur ordinateur et aux objets connectés. La première motivation vise à reprendre le contrôle d’appareils bridés ou abandonnés par leur fabricant, comme des miroirs connectés Lululemon ou des babyphones. Un utilisateur sur X a connecté Claude Code en Wi-Fi au téléviseur Xiaomi de ses parents pour supprimer 25 paquets logiciels et retirer une publicité. La seconde motivation consiste à copier rapidement des produits commerciaux sans repartir de zéro. Des développeurs ont reproduit des fonctions d’Adobe Creative Cloud, tandis qu’un fabricant de pédales de guitare a affirmé avoir cloné les algorithmes de trois concurrents en 72 heures.
Un chercheur en logiciels open source prévient toutefois que ces programmes générés par IA contiennent souvent des bogues impossibles à corriger pour leurs auteurs. Installer ce code peu fiable sur des équipements physiques reliés à internet expose ces appareils et leurs réseaux à des piratages. Selon 404 Media, des cybercriminels risquent aussi de glisser des logiciels malveillants dans les dépôts clonés partagés en ligne. Les petits éditeurs de logiciels et fabricants de matériel craignent de leur côté que des concurrents copient leurs produits à moindre coût. Les communautés open source doivent déjà filtrer un afflux de projets créés par IA sans vérification préalable.
Analyse
Avec l’IA, le reverse-engineering est devenu le grand jeu du moment, pour le meilleur et pour le pire. En décompilant et décortiquant le code, il est possible de le modifier et de l’améliorer pour ses propres besoins, ou encore de le renforcer en comprenant les éventuelles faiblesses incluses dans ses entrailles de code. Bien sûr, c’est aussi utilisé pour détourner et compromettre. Et cela ne concerne pas uniquement le monde informatique, mais tout ce qui a du code. En allant du plus petit objet connecté à possiblement des automates programmables SCADA, rien n’échappe à cette nouvelle tendance rendue possible avec la nouvelle puissance d’analyse offerte par les IA.

L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Cette veille vous a fait gagner du temps ?
Offrez un café pour saluer le travail et garder DCOD gratuit et indépendant.