TL;DR: Das Wichtigste
- Das GitHub-Projekt „Reverse Engineer Anything“ hat bereits mehr als 342.000 Sterne erreicht und bietet die Möglichkeit, die Funktionen einer Anwendung ohne deren Quellcode zu klonen.
- Privatpersonen modifizieren ausrangierte Smart-TVs oder Smart-Spiegel, um Werbung zu entfernen und deren Funktionen wiederherzustellen.
- Cyberkriminelle könnten Malware in diese gemeinsam genutzten Repositories einschleusen, während Open-Source-Communities Schwierigkeiten haben, diesen Code zu filtern.
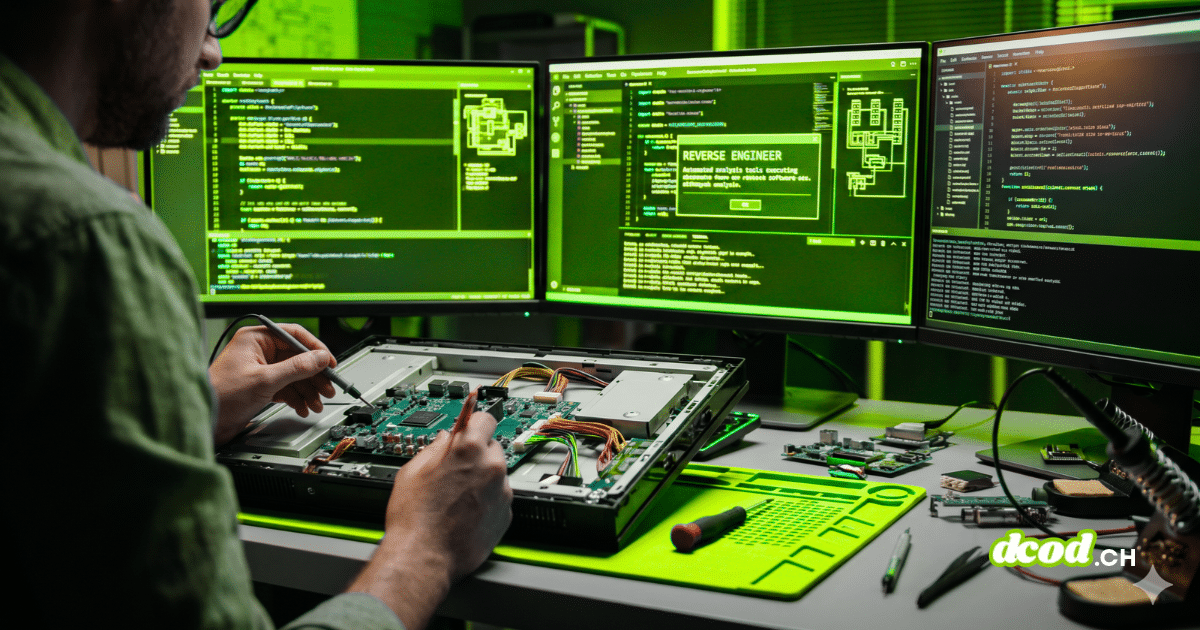
Entwickler und Privatpersonen nutzen mittlerweile KI-Agenten, um proprietäre Software rückzuentwickeln, berichtet 404 Media. Bei dieser Vorgehensweise wird ein Programm oder ein Gerät analysiert, ohne über dessen ursprünglichen Quellcode zu verfügen, um dessen Funktionsweise zu verstehen. Auf GitHub hat das Projekt „Reverse Engineer Anything“ an einem Wochenende mehr als 342.000 Sterne erreicht, indem es diese Untersuchung automatisiert hat. Der KI-Agent beobachtet das Verhalten einer Anwendung, identifiziert die Logik jeder Funktion und schreibt anschliessend ein neues Programm, das diese Aktionen nachbildet oder modifiziert. Der so erhaltene Code entspricht daher nicht der Originaldatei des Herstellers, ahmt jedoch deren Ergebnis nach.
Nutzer verfolgen zwei Hauptziele, wenn sie diese Methode auf Computersoftware und vernetzte Geräte anwenden. Die erste Motivation besteht darin, die Kontrolle über Geräte zurückzugewinnen, die vom Hersteller eingeschränkt oder aufgegeben wurden, wie beispielsweise vernetzte Spiegel von Lululemon oder Babyphone. Ein Nutzer auf X hat Claude Code über WLAN mit dem Xiaomi-Fernseher seiner Eltern verbunden, um 25 Softwarepakete zu entfernen und eine Werbeanzeige zu löschen. Die zweite Motivation besteht darin, kommerzielle Produkte schnell zu kopieren, ohne bei Null anfangen zu müssen. Entwickler haben Funktionen der Adobe Creative Cloud nachgebildet, während ein Hersteller von Gitarrenpedalen angab, die Algorithmen von drei Mitbewerbern innerhalb von 72 Stunden geklont zu haben.
Ein Forscher im Bereich Open-Source-Software warnt jedoch davor, dass diese durch KI generierten Programme häufig Fehler enthalten, die von ihren Autoren nicht behoben werden können. Die Installation dieses unzuverlässigen Codes auf physischen Geräten, die mit dem Internet verbunden sind, setzt diese Geräte und ihre Netzwerke der Gefahr von Hackerangriffen aus. Laut 404 Media besteht zudem die Gefahr, dass Cyberkriminelle Schadsoftware in die online geteilten, geklonten Repositories einschleusen. Kleine Softwareentwickler und Hardwarehersteller befürchten ihrerseits, dass Wettbewerber ihre Produkte kostengünstiger kopieren könnten. Die Open-Source-Communities müssen bereits eine Flut von KI-generierten Projekten filtern, die ohne vorherige Überprüfung erstellt wurden.
Analyse
Mit der KI ist das Reverse Engineering zum grossen Trend der Stunde geworden – im Guten wie im Schlechten. Durch das Dekompilieren und Analysieren des Codes ist es möglich, diesen für die eigenen Zwecke anzupassen und zu verbessern oder ihn durch das Erkennen möglicher Schwachstellen in seinem Codeinneren zu verstärken. Natürlich wird diese Technik auch dazu genutzt, Systeme zu missbrauchen und zu kompromittieren. Und dies betrifft nicht nur die IT-Welt, sondern alles, was Code enthält. Angefangen vom kleinsten vernetzten Gerät bis hin zu möglicherweise programmierbaren SCADA-Steuerungen – nichts entgeht diesem neuen Trend, der durch die neue Analysekraft der KI ermöglicht wird.

Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Hat Ihnen der Beitrag geholfen?
Ein Kaffee ist ein einfaches Dankeschön für das Monitoring. Ohne Abo, ohne Verpflichtung.