TL;DR: Das Wichtigste
- Kostenlose Tools: Zwanzig frei zugängliche OSINT-Tools decken gängige Anforderungen ab, von der Überprüfung einer E-Mail-Adresse bis hin zur Analyse einer verdächtigen Website.
- Konkrete Anwendungsbeispiele: „Have I Been Pwned“ erkennt Datenlecks im Zusammenhang mit einer Adresse, „WhatsMyName“ ermittelt einen Benutzernamen und „Google Lens“ deckt die Herkunft eines Fotos auf.
- Sicherheitslücken von Organisationen: Shodan, Censys und die Google Dorks zeigen einem Unternehmen, was ein Angreifer über es sieht, bevor dieser die Informationen ausnutzt.
- Rechtlicher Rahmen: Der Zugriff auf eine öffentliche Quelle ist legal, doch die Nutzung personenbezogener Daten unterliegt weiterhin dem DSG und der DSGVO, insbesondere bei biometrischen Daten.
OSINT-Tools (Open-Source-Intelligence) nutzen öffentlich zugängliche Informationen aus dem Internet. Viele davon sind kostenlos und reichen für die gängigsten Anforderungen aus. Mit ihnen lassen sich E-Mail-Adressen überprüfen, Benutzernamen in sozialen Netzwerken ausfindig machen, die Herkunft eines Fotos ermitteln oder verdächtige Websites analysieren.
In diesem Leitfaden werden zwanzig davon ausgewählt und nach Verwendungszweck geordnet. Zu jedem Tool wird angegeben, welche Funktionen es bietet, inwieweit es kostenlos ist und welche Einschränkungen bestehen. Zudem wird darauf hingewiesen, was gesetzlich zulässig ist – sowohl in der Schweiz als auch in der Europäischen Union –, da öffentliche Informationen nicht gleichbedeutend mit frei nutzbaren Informationen sind.
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Bei der Auswahl wird den Tools der Vorrang gegeben, die für ein breites Publikum nützlich sind: eine Privatperson, die einen Gesprächspartner überprüfen möchte, ein KMU, das sein Risiko profiliert, oder ein Sicherheitsteam, das eine Analyse vorbereitet. Kostenpflichtige professionelle Lösungen werden gesondert aufgeführt, sofern sie Funktionen bieten, die kein kostenloses Tool bereitstellt.
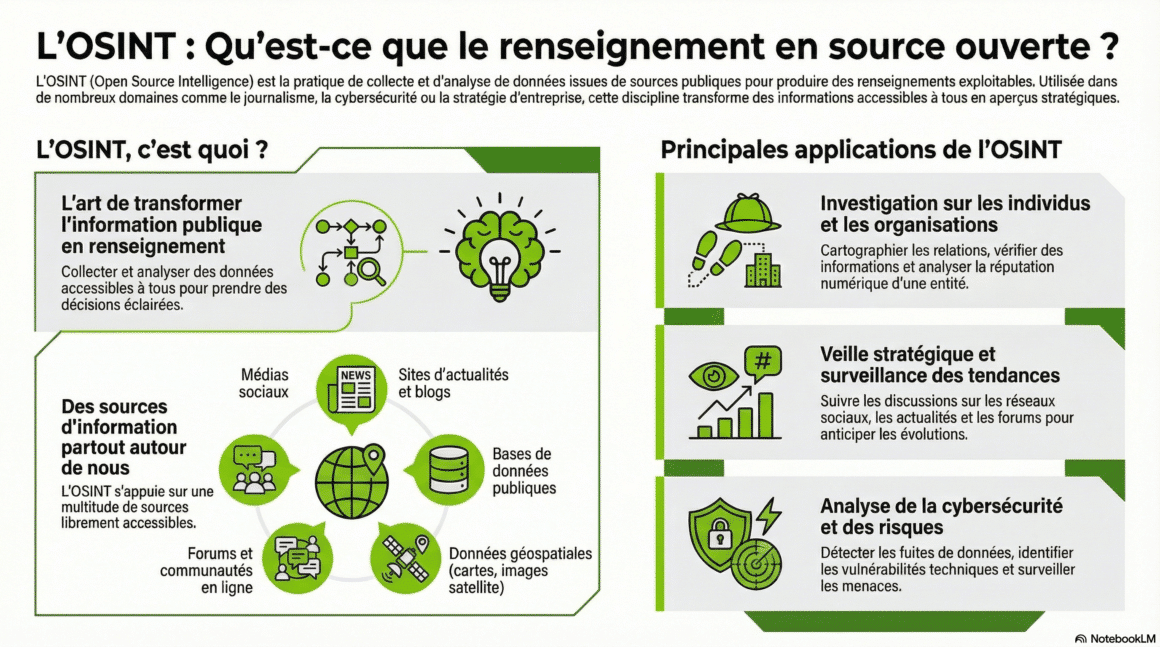
Diese 20 kostenlosen OSINT-Tools decken die wesentlichen Anforderungen ab
In der Tabelle sind die Tools nach Verwendungszweck geordnet. In der Spalte „Zugang“ wird zwischen vollständig kostenlosen Tools und solchen unterschieden, die eine eingeschränkte kostenlose Version anbieten.
| Werkzeug | Hauptverwendungszweck | Zugriff |
|---|---|---|
| Have I Been Pwned | Prüfen, ob eine E-Mail-Adresse in einem bekannten Datenleck enthalten ist | Kostenlos |
| Epieos | Konten identifizieren, die mit einer E-Mail-Adresse oder einer Telefonnummer verknüpft sind | Kostenlose, eingeschränkte Version |
| Holehe | Prüfen, auf welchen Websites eine E-Mail-Adresse registriert ist | Kostenlos, Open Source |
| Sherlock | Nach einem Benutzernamen auf Hunderten von Plattformen suchen | Kostenlos, Open Source |
| WhatsMyName | Nach einem Benutzernamen über einen einfachen Browser suchen | Kostenlos |
| Maigret | Nach einem Benutzernamen suchen und einen umfassenden Bericht erstellen | Kostenlos, Open Source |
| Google Lens | Die Herkunft eines Bildes ermitteln | Kostenlos |
| TinEye | Den ersten Auftritt eines Bildes und dessen bearbeitete Versionen finden | Kostenlos |
| PimEyes | Überprüfen Sie, wo Ihr eigenes Gesicht im Internet erscheint | Kostenlose Suche, kostenpflichtige Quellen |
| Web-Check | Eine umfassende technische Analyse einer Website erhalten | Kostenlos, Open Source |
| Wayback Machine | Frühere Versionen einer Website einsehen | Kostenlos |
| crt.sh | Zertifikate und Subdomains einer Domain auflisten | Kostenlos |
| BuiltWith | Die von einer Website verwendeten Technologien identifizieren | Kostenlose, eingeschränkte Version |
| Google Dorks | Mit den Suchoperatoren von Google öffentlich zugängliche Dokumente finden | Kostenlos |
| Shodan | Im Internet exponierte Geräte und Dienste aufspüren | Eingeschränkte kostenlose Version |
| Censys | Im Internet exponierte Dienste und Zertifikate kartieren | Eingeschränkte kostenlose Version |
| theHarvester | E-Mail-Adressen und öffentliche Subdomänen einer Organisation erfassen | Kostenlos, Open Source |
| SpiderFoot | Automatisierung der Informationsbeschaffung zu einem Ziel | Kostenlos, Open Source |
| Maltego | Visualisierung der Verbindungen zwischen Personen, Domänen und Adressen | Kostenlose Community-Edition |
| OSINT Framework | Finden Sie das passende Tool für jede Art von Recherche | Kostenlos |
Kein Instrument allein reicht aus. Eine zuverlässige Untersuchung stützt sich auf zwei oder drei Quellen und gleicht jedes Ergebnis ab, bevor eine Schlussfolgerung gezogen wird.
OSINT wandelt öffentlich zugängliche Informationen in verwertbare Erkenntnisse um
OSINT umfasst das Identifizieren, Sammeln, Überprüfen und Analysieren frei zugänglicher Informationen. Diese Informationen stammen aus Websites, öffentlichen Profilen in sozialen Netzwerken, Foren, Domain-Registren, Online-Dokumenten oder Archiven.
Die Anwendungsfälle sind konkret. Ein Unternehmen stellt fest, dass eine Verwaltungsseite über das Internet zugänglich ist. Ein Mitarbeiter entdeckt interne Dokumente, die von einer Suchmaschine indexiert wurden. Eine Privatperson überprüft, ob ein virales Foto nicht missbraucht wurde oder woher die Domain einer verdächtigen E-Mail stammt.
Im Bereich der Cybersicherheit dienen diese Informationen dazu, eine Sicherheitslücke noch vor einem Angreifer aufzudecken, die Vorgehensweisen einer böswilligen Gruppe zu verstehen oder nach einem Cyberangriff den Sachverhalt zu rekonstruieren.
🎧 Hier ist ein Podcast, der Ihnen OSINT auf einfache Weise näherbringt. Die Folge gibt einen Überblick über die wichtigsten Anwendungsbereiche und Tool-Familien im Bereich OSINT und stellt zudem die am häufigsten genutzten Schlüsseltools sowie die Trends für das Jahr 2026 vor, die von der KI geprägt sind, welche die Sortierung, die Zusammenfassung und den Abgleich beschleunigt, jedoch auch mehr Vorsicht im Umgang mit falschen Signalen, Desinformation und generierten Inhalten erfordert.
ℹ️ Dieser Podcast basiert auf Recherchen und Analysen, die anhand öffentlich zugänglicher und fachspezifischer Quellen durchgeführt wurden. Er wurde anschliessend mit Hilfe von NotebookLM, dem von Google entwickelten KI-Tool, erstellt.
Die Überprüfung einer E-Mail-Adresse dauert weniger als eine Minute
Eine E-Mail-Adresse verrät viel über ihren Inhaber. Sie gibt Aufschluss darüber, ob diese Person tatsächlich existiert, bei welchen Diensten sie registriert ist und ob ihre Daten bereits offengelegt wurden. Diese Überprüfungen sind sinnvoll, bevor Sie auf eine unerwartete Nachricht antworten oder eine Vereinbarung mit einem Unbekannten treffen.
„Have I Been Pwned“ ist der Ausgangspunkt. Der Dienst zeigt kostenlos an, ob eine E-Mail-Adresse in einem bekannten Datenleck enthalten ist und in welchem. Er ist zudem die erste Anlaufstelle, um die eigenen E-Mail-Adressen zu überprüfen.
Epieos geht noch einen Schritt weiter. Anhand einer E-Mail-Adresse oder einer Telefonnummer identifiziert es die zugehörigen Konten bei Diensten wie Google oder LinkedIn. Seine Abfragen lösen beim Kontoinhaber keinerlei Benachrichtigungen aus. Die kostenlose Version deckt gängige Suchanfragen ab.
Holehe erfüllt eine ähnliche Aufgabe über die Befehlszeile. Dieses Open-Source-Tool überprüft auf rund hundert Websites, ob eine E-Mail-Adresse dort registriert ist. Es erfordert zwar einige technische Kenntnisse, ist jedoch völlig kostenlos.
Ein Benutzername hinterlässt Spuren auf Hunderten von Plattformen
Viele Internetnutzer verwenden überall denselben Benutzernamen. Findet man diesen Benutzernamen in mehreren Netzwerken, lässt sich so eine Online-Präsenz rekonstruieren, die Konsistenz eines Profils überprüfen oder ein Identitätsdiebstahl aufdecken.
WhatsMyName ist am einfachsten zu bedienen. Es durchsucht Hunderte von Websites über einen Browser, ohne dass eine Installation erforderlich ist. Sherlock und Maigret erledigen dieselbe Aufgabe über die Befehlszeile. Maigret erstellt zusätzlich einen Bericht, der die öffentlich zugänglichen Informationen zu jedem Profil zusammenfasst.
Ein und derselbe Benutzername muss nicht unbedingt auf dieselbe Person hinweisen. Namensgleichheiten kommen häufig vor, insbesondere bei kurzen Benutzernamen. Jede Übereinstimmung muss durch ein weiteres Element bestätigt werden, beispielsweise durch ein Foto, einen Standort oder einen gemeinsamen Kontakt.
Die Bildersuche entlarvt gefälschte Profile
Betrügerische Personalvermittler, Liebesbetrüger und fiktive Verkäufer verwenden häufig gestohlene Fotos. Eine umgekehrte Bildersuche zeigt, wo das Foto bereits online zu finden ist und unter welchem anderen Namen es auftaucht. Der Betrugsfall im Bereich der Personalvermittlung, durch den Binance 6,34 Milliarden verloren hat, macht deutlich, dass diese gefälschten Profile auch auf Unternehmen abzielen.
Google Lens ist das umfassendste Tool für den alltäglichen Gebrauch. TinEye ergänzt die Analyse: Es ermittelt das erste bekannte Erscheinungsdatum eines Bildes sowie dessen beschnittene oder bearbeitete Versionen. Beide Tools sind kostenlos.
PimEyes funktioniert anders. Diese Gesichtserkennungs-Engine vergleicht die Geometrie eines Gesichts mit Milliarden öffentlich zugänglicher Bilder. Die Suche ist kostenlos, der Zugriff auf die Quellseiten ist jedoch kostenpflichtig. Die nützlichste und rechtlich sicherste Anwendungsmöglichkeit besteht darin, zu überprüfen, wo das eigene Gesicht erscheint, um eine Identitätsfälschung aufzudecken oder eine Löschung zu beantragen.
Wichtiger Hinweis
Die Gesichtserkennung bei einer anderen Person wirft ein ernstes rechtliches Problem auf. Nach schweizerischem Recht gelten biometrische Daten, die eine Person identifizieren, als sensible Daten. Ihre Verarbeitung ohne berechtigten Grund kann Sanktionen nach sich ziehen. PimEyes bleibt daher ein Werkzeug zur Kontrolle der eigenen Sichtbarkeit und dient nicht dazu, eine unbekannte Person zu identifizieren.

Eine verdächtige Website lässt sich mit wenigen Abfragen überprüfen
Eine unbekannte Verkaufswebsite, eine per E-Mail erhaltene Anmeldeseite oder eine allzu vielversprechende Investitionsplattform sollten vor jedem riskanten Klick überprüft werden. Vier kostenlose Tools reichen dafür im Wesentlichen aus.
Web-Check bietet mit einer einzigen Analyse einen umfassenden Überblick: DNS-Einträge, Zertifikat, Sicherheits-Header, Hosting-Anbieter und offene Ports. Die Wayback Machine zeigt den Verlauf der Website an. Eine Domain ohne Archiv, die erst vor einigen Wochen eingerichtet wurde, sollte Misstrauen wecken.
crt.sh listet die für eine Domain ausgestellten Zertifikate auf und zeigt so deren Subdomains an. BuiltWith identifiziert die verwendeten Technologien, vom CMS bis hin zu Tracking-Tools. Die kostenlose Version reicht für eine erste Analyse aus.
Die Sicherheitsteams erfassen zunächst ihre eigene Gefährdungslage
Angreifer beginnen häufig mit einer öffentlichen Erkundung ihres Ziels. Eine Organisation tut daher gut daran, denselben Schritt in Bezug auf sich selbst zu unternehmen, bevor die Angreifer dies tun.
Google Dorks bilden den Ausgangspunkt. Diese Operatoren für die erweiterte Suche (site:, filetype:, inurl:) bringen versehentlich indexierte interne Dokumente oder öffentlich zugängliche Administrationsseiten zum Vorschein. Sie sind kostenlos und liefern oft bereits innerhalb weniger Minuten Ergebnisse.
Shodan und Censys gehen noch einen Schritt weiter. Shodan identifiziert über das Internet zugängliche Server, Kameras und Industrieanlagen samt deren offenen Ports und Softwareversionen. Censys konzentriert sich auf Zertifikate und öffentlich zugängliche Dienste. Mit den kostenlosen Versionen lässt sich eine erste Bestandsaufnahme vornehmen.
theHarvester vervollständigt dieses Bild. Dieses Open-Source-Tool erfasst die E-Mail-Adressen und öffentlichen Subdomains einer Organisation. Genau diese Informationen nutzt ein Angreifer, um eine Phishing-Kampagne vorzubereiten.
Analyse
Ein mittelständisches Unternehmen, das diese vier Tools auf seiner eigenen Domain einsetzt, erhält innerhalb einer Stunde einen Überblick darüber, wie ein Angreifer das Unternehmen wahrnimmt. Diese Diagnose ersetzt zwar kein Audit, deckt jedoch häufig leicht zu behebende Versäumnisse auf: einen alten Testserver, ein indexiertes internes Dokument, eine öffentlich zugängliche Adressliste.
Drei Instrumente bilden den Rahmen für eine umfassendere Untersuchung
Für eine Untersuchung, die über eine punktuelle Überprüfung hinausgeht, dienen drei Instrumente der Arbeitsorganisation.
Das OSINT Framework dient als Orientierungshilfe. Dieses interaktive Verzeichnis ordnet Hunderte von Tools nach der Art der gesuchten Daten. Es ermöglicht es Ihnen, schnell das richtige Tool für einen bestimmten Bedarf zu finden.
SpiderFoot automatisiert die Datenerfassung. Das Programm durchsucht mehr als 200 öffentliche Quellen anhand einer Domain, einer IP-Adresse oder einer E-Mail-Adresse. Die Open-Source-Version lässt sich kostenlos installieren. Das ursprüngliche Projekt wird kaum noch weiterentwickelt, und von der Community gepflegte abgeleitete Versionen übernehmen nun diese Aufgabe.
Maltego stellt die Ergebnisse in Form eines Diagramms dar. Es zeigt die Verbindungen zwischen Personen, Domains, IP-Adressen und E-Mail-Adressen auf und macht so Zusammenhänge sichtbar, die in einer einfachen Liste verborgen bleiben. Die Community-Version ist kostenlos.
Im beruflichen oder gerichtlichen Kontext bietet eine kostenpflichtige Lösung wie Hunchly eine Funktion, die kein kostenloses Tool bereitstellt. Sie archiviert jede aufgerufene Seite und versieht sie mit einem Zeitstempel, wodurch nachgewiesen werden kann, was wann angesehen wurde.
Das Gesetz regelt die Verwendung der gefundenen Daten
Der Zugriff auf öffentlich zugängliche Informationen ist rechtmässig. Die Verwertung dieser Informationen ist eine andere Frage. Sobald sich eine Recherche auf eine identifizierbare Person bezieht, gilt in der Schweiz das Datenschutzgesetz und in der Europäischen Union die DSGVO.
Das Schweizer Datenschutzgesetz (DSG), das überarbeitet wurde und seit dem 1. September 2023 in Kraft ist, schreibt mehrere Grundsätze vor. Die Datenbearbeitung muss einen klaren Zweck haben, in einem angemessenen Verhältnis zu diesem Zweck stehen und dem Grundsatz von Treu und Glauben entsprechen. Biometrische Daten, die eine Person identifizieren, wie beispielsweise ein Gesichtsabdruck, gehören zu den sensiblen Daten und erfordern eine verstärkte Rechtfertigung.
Eine Privatperson, die eine Recherche ausschliesslich für den persönlichen Gebrauch durchführt, fällt nicht in den Geltungsbereich des Datenschutzgesetzes. Ein Unternehmen, ein Verein oder ein professioneller Ermittler hingegen schon. Diese müssen den Zweck der Recherche dokumentieren, dürfen nur die erforderlichen Daten aufbewahren und müssen diejenigen Daten löschen, die Dritte betreffen, die in keinem Zusammenhang mit der Ermittlung stehen.
In der Europäischen Union schränkt die Verordnung über künstliche Intelligenz (AI Act) zudem die biometrische Fernidentifizierung und die automatisierte Profilerstellung ein. Eine Organisation, die eine Gesichtserkennungs-Engine einsetzt, muss diesen Rechtsrahmen vor jeder Nutzung prüfen.
Erfahrungsbericht
Ein KMU aus der Romandie, das einen Bewerber oder Geschäftspartner mittels OSINT überprüft, verarbeitet personenbezogene Daten im Sinne des DSG. Es muss darlegen können, warum es nach Informationen gesucht hat, welche Informationen es gespeichert hat und aus welchem Grund. Im Zweifelsfall veröffentlicht der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB) auf seiner Website hilfreiche Empfehlungen.
Eine gefundene Information muss stets überprüft werden
Öffentliche Quellen enthalten veraltete Daten, Namensgleichheiten und manipulierte Inhalte. Generative KI fügt vollständig erfundene Fotos und Profile hinzu. Eine Information ist erst dann zuverlässig, wenn sie durch eine zweite unabhängige Quelle bestätigt wurde.
Die Methode basiert auf drei Grundsätzen. Jedes Ergebnis wird datiert, da eine Information aus dem Jahr 2019 nicht zwangsläufig die Situation im Jahr 2026 beschreibt. Jeder Zusammenhang wird durch ein weiteres Element bestätigt, beispielsweise ein Foto, einen Ort oder einen Kontakt. Jede Recherche wird mit Angabe der Quelle und des Datums der Einsichtnahme dokumentiert, um später darlegen zu können, wie eine Schlussfolgerung zustande gekommen ist.
Häufig gestellte Fragen zu kostenlosen OSINT-Tools
Quel est le meilleur site OSINT gratuit ?
Aucun site ne couvre tous les besoins. OSINT Framework est le meilleur point d’entrée, car il oriente vers l’outil adapté à chaque recherche. Pour un besoin précis, Have I Been Pwned convient aux adresses e-mail, WhatsMyName aux pseudos et Google Lens aux images.
Comment retrouver une personne avec l’OSINT ?
La démarche part d’un élément connu : une adresse e-mail, un pseudo ou une photo. Epieos, WhatsMyName et Google Lens permettent ensuite de retrouver les comptes et profils publics associés. Les résultats doivent être recoupés, et leur usage doit respecter la protection des données.
Peut-on vérifier une adresse e-mail gratuitement ?
Oui. Have I Been Pwned indique si l’adresse figure dans une fuite de données connue. Epieos, dans sa version gratuite, et Holehe, en open source, montrent sur quels services l’adresse est inscrite.
L’OSINT est-il légal en Suisse ?
Consulter des sources publiques est légal. L’exploitation de données personnelles trouvées en ligne reste soumise à la LPD, sauf pour un usage strictement personnel. Les données biométriques, comme une empreinte faciale, sont des données sensibles et demandent une justification renforcée.
Comment savoir ce qu’on trouve sur soi en ligne ?
Trois vérifications donnent une première image. Have I Been Pwned contrôle ses adresses e-mail, WhatsMyName recense ses pseudos et PimEyes montre où apparaît son visage. Une recherche Google de son nom complet, entre guillemets, complète le tableau.

OSINT: Techniken, Werkzeuge und Strategien der Open-Source-Nachrichtendienstarbeit
Sie verbringen Ihr Leben online. Jeden Tag strömen Milliarden von Informationen vor Ihren Augen vorbei … Willkommen in der Welt von OSINT (Open Source Intelligence): der Informationsgewinnung aus öffentlich zugänglichen Quellen. Eine unauffällige, aber wirkungsvolle Methode, die von Investigativjournalisten, Cybersicherheitsexperten, Analysten, Forschern und engagierten Bürgern genutzt wird.
🛒 Le lien ci-dessus est affilié : en commandant via ce lien, vous soutenez la veille DCOD sans frais supplémentaires 🙏
Weitere Informationen zu diesem Thema
KI-gestütztes OSINT beschleunigt die Cyber-Nachrichtendienstarbeit
Die automatische Analyse offener Daten verkürzt den Arbeitsaufwand von mehreren Wochen auf wenige Stunden und verstärkt die proaktive Erkennung von Bedrohungen. Weiterlesen
Hat Ihnen der Beitrag geholfen?
Ein Kaffee ist ein einfaches Dankeschön für das Monitoring. Ohne Abo, ohne Verpflichtung.