TL;DR: Das Wichtigste
- 22 europäische Länder weisen laut dem offiziellen Index einen guten Vorbereitungsstand auf; dieser liegt im Durchschnitt bei 71,53 von 100 Punkten. Die nationalen politischen Massnahmen machen Fortschritte, doch die direkte Zusammenarbeit zwischen den Organisationen hinkt weiterhin deutlich hinterher.
- Die Bedrohungslage für die Union bleibt auch im Jahr 2026 hoch. Militante und ideologisch motivierte Aktionen machen etwas mehr als 57 % der erfassten Vorfälle aus, gefolgt von Angriffen mit finanzieller Motivation, die etwas mehr als 29 % ausmachen.
- Ein europäisches Instrumentarium unterstützt die Länder nun dabei, die von Technologieanbietern ausgehenden Risiken zu bewerten. Dieser Ansatz ergänzt die Verpflichtungen zur raschen Meldung von Sicherheitslücken, die durch die NIS2-Richtlinie und die Verordnung über Cyber-Resilienz vorgeschrieben sind.
- Der Mangel an Fachkräften blockiert zahlreiche technische Projekte, obwohl etwa 60 % der Bürger über grundlegende digitale Kompetenzen verfügen. Der Aufschwung der künstlichen Intelligenz verändert die Branche, indem er die repetitivsten Analyseaufgaben automatisiert.
Die ENISA veröffentlicht ihren Bericht über den Stand der Cybersicherheit in der Union 2026 und schlägt einen Aktionsleitfaden vor, der europäischen Organisationen helfen soll, Cyberangriffen besser zu begegnen. Dieses Dokument, das am 10. November 2026 gemeinsam mit der Europäischen Kommission und der NIS-Kooperationsgruppe verabschiedet wurde, analysiert die Situation unter vier Gesichtspunkten: technisch, rechtlich, branchenbezogen und gesellschaftlich. Dieser Bewertungsrahmen hilft den Führungskräften dabei, zwischen den verabschiedeten Rechtsvorschriften und den konkreten Massnahmen, die in ihren Dienststellen umgesetzt werden müssen, zu unterscheiden.
Ein Kompass mit fünf Ausrichtungen als Leitfaden für die europäische Sicherheit
Der Europäische Cybersicherheitsindex 2026 weist einen Durchschnittswert von 71,53 von 100 Punkten auf. Mit dieser Bewertung wird die Mehrheit der Länder in die Kategorie „ausgereift“ eingestuft. Zweiundzwanzig Mitgliedstaaten erreichen dieses Niveau, und zwei überschreiten die Schwelle zum „fortgeschrittenen“ Niveau, wie aus dem ENISA-Bericht zum Stand der Cybersicherheit in der Union hervorgeht. Der Abstand zwischen den fünf führenden Nationen und den fünf letzten beträgt jedoch mehr als 19 Punkte.
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
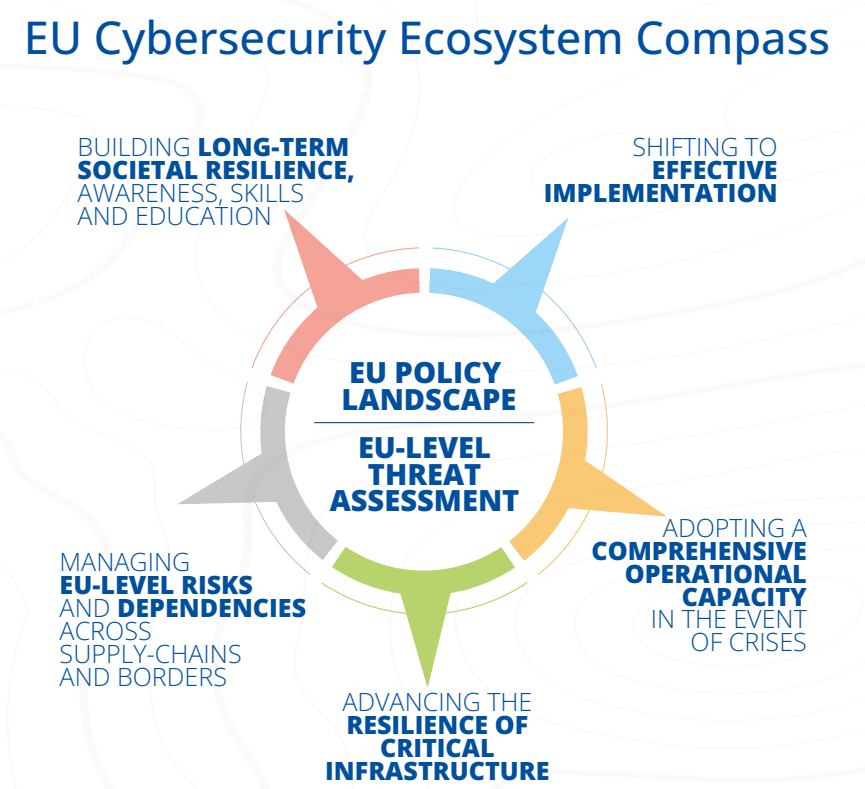
Um den Investitionen eine klare Richtung zu geben, schlägt die ENISA einen Kompass vor, der auf zwei Säulen basiert: den Rechtsvorschriften und der Bedrohungsanalyse. Fünf praktische Prioritäten vervollständigen dieses Konzept. Dieser Orientierungsrahmen hilft Behörden und Unternehmen dabei, ihre technischen Anstrengungen gezielt auszurichten, um über die reine Einhaltung der Verwaltungsvorschriften hinauszugehen.
Die Umsetzung der NIS2-Richtlinie dient als Motor für diese Veränderungen. Die nationalen Behörden überwachen eine weitaus grössere Anzahl von Wirtschaftsakteuren als bisher. Die unterschiedlichen Kontrollvorschriften in den einzelnen Ländern erschweren jedoch die Arbeit von Unternehmen, die in mehreren Staaten tätig sind. Um die tägliche Arbeit der Sicherheitsteams zu vereinheitlichen, bereitet die Europäische Union gezielte Vereinfachungen sowie einen Entwurf für ein digitales Omnibus-Paket vor.
Ideologische Angriffe dominieren, und künstliche Intelligenz beschleunigt die Angriffe
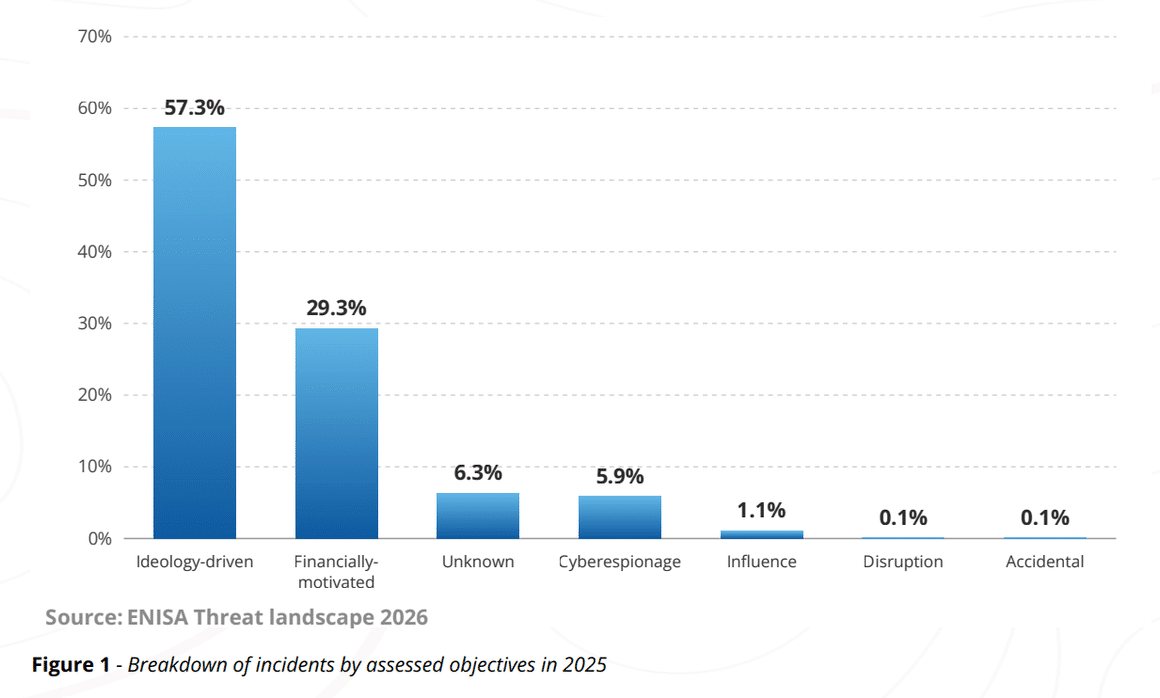
Die Intensität der Cyberbedrohungen für das europäische Hoheitsgebiet wird auch im Jahr 2026 weiterhin als hoch eingeschätzt, und zwar in gleichem Masse wie im Jahr 2024. Angriffe durch Netzwerküberlastung, die von militanten Gruppen durchgeführt werden, stehen ganz oben auf der Liste. Diese ideologisch motivierten Aktionen machen etwas mehr als 57 % der im Jahr 2025 untersuchten Vorfälle aus. An zweiter Stelle steht die durch finanziellen Gewinn motivierte Cyberkriminalität mit etwas mehr als 29 % der Fälle.
Künstliche Intelligenz beschleunigt Angriffe, indem sie das Aufspüren von Software-Schwachstellen erleichtert. Angreifern gelingt es, nur wenige Stunden oder sogar Minuten nach der öffentlichen Bekanntgabe einer Sicherheitslücke Angriffstools zu entwickeln. Diese Beschleunigung zwingt IT-Verantwortliche dazu, Patches unverzüglich zu installieren, um opportunistische Angriffe zu verhindern.
Vor Ort regelt der im Jahr 2025 verabschiedete Krisenmanagementplan die gemeinsame Reaktion der zivilen Behörden. Dieser Mechanismus wurde bislang noch nicht in einer tatsächlichen Krisensituation zum Einsatz gebracht, doch regelmässige Übungen ermöglichen es, die Alarmwege zu testen. Der Informationsaustausch zwischen den Notfallteams und den militärischen Stellen erfordert noch präzisere Vereinbarungen, um reibungslos zu funktionieren.
Analyse
Die ENISA veröffentlicht ihren zweiten Bericht über den Stand der Cybersicherheit in der Union, der die Lage der Cybersicherheit aus verschiedenen Blickwinkeln beleuchten soll: technisch, rechtlich, branchenbezogen und gesellschaftlich. Die Ausgabe 2026 führt zudem einen „Kompass“ ein, der die fünf Hauptschwerpunkte des Cybersicherheits-Ökosystems der EU widerspiegelt: Aufbau langfristiger gesellschaftlicher Resilienz, Sensibilisierung, Kompetenzen und Bildung; Übergang zu einer wirksamen Umsetzung; politische Landschaft der EU; Bedrohungsbewertung auf EU-Ebene; Bewältigung von Risiken und Abhängigkeiten auf EU-Ebene über Lieferketten und Grenzen hinweg; Aufbau einer umfassenden operativen Kapazität für Krisenfälle; Stärkung der Widerstandsfähigkeit kritischer Infrastrukturen.

Die Überwachung der Dienstleister und der Mangel an Fachkräften bremsen den Fortschritt
Die Abhängigkeit von externen Dienstleistern stellt eine direkte Gefahr für die europäischen IT-Netzwerke dar. Anfang des Jahres 2026 hat die NIS-Kooperationsgruppe ein Toolkit entwickelt, um Organisationen dabei zu unterstützen, die mit ihren technischen Anbietern verbundenen Risiken zu bewerten. Die Europäische Kommission hat ihrerseits vorgeschlagen, die Verordnung zur Cybersicherheit zu überarbeiten, um das Vertrauen in importierte Technologien besser zu regeln.
Grosse Unternehmen erzielen bei der Gestaltung ihrer Lieferantenverträge hervorragende Ergebnisse und erreichen im europäischen Index einen Wert von fast 90 Punkten. Demgegenüber ist der direkte Austausch technischer Daten zwischen Unternehmen mit etwas mehr als 26 Punkten nach wie vor sehr gering. Diese mangelnde Zusammenarbeit benachteiligt vor allem kleine Unternehmen in systemrelevanten Branchen, denen es oft an internen Fachkräften mangelt, um Angriffe abzuwehren.
Der menschliche Faktor bleibt das grösste Hindernis. Etwa 60 % der Erwachsenen verfügen über grundlegende digitale Kompetenzen, doch Unternehmen haben Schwierigkeiten, Fachkräfte mit Spezialkenntnissen im Bereich Sicherheit zu gewinnen. Der Einsatz von KI-Tools macht zwar bestimmte einfache manuelle Analysen überflüssig, schafft jedoch eine starke Nachfrage nach Experten, die sowohl Netzwerke als auch Automatisierung verstehen.
Dieser Bericht der ENISA zeigt, dass die Verabschiedung von Gesetzen nicht mehr ausreicht. Die kollektive Sicherheit beruht nun auf der Fähigkeit von Unternehmen und Behörden, diese fünf Leitlinien konkret umzusetzen, indem sie ihre Lieferketten schützen, Qualifikationslücken schliessen und Informationen in Echtzeit austauschen.
Häufig gestellte Fragen zum ENISA-Bericht zur Cybersicherheit 2026
Wozu dient der von der ENISA in ihrem Bericht 2026 vorgestellte Kompass?
Die europäische Agentur hat diesen Leitfaden entwickelt, um Organisationen dabei zu unterstützen, sich im Dschungel der neuen Gesetze und aktuellen Bedrohungen zurechtzufinden. Das Modell stützt sich auf zwei zentrale Säulen und definiert fünf Handlungsschwerpunkte für die Praxis. Es umfasst die konkrete Umsetzung der Vorschriften, das Krisenmanagement, kritische Infrastrukturen, Lieferanten sowie berufliche Kompetenzen.
Warum stuft die ENISA die Bedrohungslage als hoch ein?
Die Zahl der Angriffe auf europäische Länder bleibt weiterhin sehr hoch, was vor allem auf militante Operationen zurückzuführen ist, die mehr als die Hälfte der registrierten Vorfälle ausmachen. Hacker, die auf finanzielle Erpressung aus sind, nehmen zudem zahlreiche alltägliche Aktivitäten ins Visier. Darüber hinaus ermöglicht der Einsatz künstlicher Intelligenz den Angreifern, digitale Angriffswerkzeuge innerhalb weniger Minuten nach der Entdeckung einer Sicherheitslücke zu entwickeln.
Was zeigt der europäische Cybersicherheitsindex im Jahr 2026?
Der Index weist in 22 Mitgliedstaaten ein zufriedenstellendes Sicherheitsniveau aus, mit einer Durchschnittsbewertung von 71,53 von 100 Punkten. Die Länder erzielen sehr gute Ergebnisse bei der Kontrolle von Subunternehmern und in der technischen Forschung. Der direkte Austausch von Warnmeldungen zwischen Organisationen und die Effizienz bestimmter Notfallteams sind hingegen nach wie vor unzureichend.
Mit welchen Schwierigkeiten sehen sich kleine Unternehmen im Zusammenhang mit der NIS2-Richtlinie konfrontiert?
Die Richtlinie schreibt für alle bedeutenden Einrichtungen dieselben Sicherheitsanforderungen vor, ohne deren materielle Ressourcen zu berücksichtigen. Vielen kleinen Unternehmen fehlen die finanziellen Mittel und das Fachpersonal, um diese Verfahren umzusetzen. Sie sind daher gegenüber Cyberangriffen anfälliger als grosse Konzerne.
Hat Ihnen der Beitrag geholfen?
Ein Kaffee ist ein einfaches Dankeschön für das Monitoring. Ohne Abo, ohne Verpflichtung.