

TL;DR: Das Wichtigste
- Der Text setzt die Grundsätze des CSF 2.0 für Einzelunternehmer ohne IT-Kenntnisse um.
- Die Massnahmen konzentrieren sich vorrangig auf die Multi-Faktor-Authentifizierung, isolierte Datensicherungen und den Umgang mit KI.
- Anhand konkreter Szenarien werden die geeigneten Massnahmen für einen Rechtsanwalt, einen E-Commerce-Händler und einen Berater beschrieben.
Das National Institute of Standards and Technology hat einen offiziellen Leitfaden zur Cybersicherheit für Unternehmen ohne Mitarbeiter online gestellt, wie das NIST mitteilt. Diese Veröffentlichung mit der Referenznummer CSWP 50 macht die Grundsätze des CSF 2.0-Rahmenwerks für Solopreneure und Einzelunternehmer mit begrenzter IT-Ausstattung direkt zugänglich. In den Vereinigten Staaten machen diese Unternehmen ohne angestellte Mitarbeiter fast 82 % der Kleinunternehmen aus, was etwas weniger als 29 Millionen Unternehmen entspricht, die ihre IT-Risiken eigenständig verwalten. Der Text stellt die wesentlichen Massnahmen in einer leicht verständlichen Sprache dar, um eine schnelle Umsetzung ohne hohe finanzielle Investitionen zu ermöglichen.
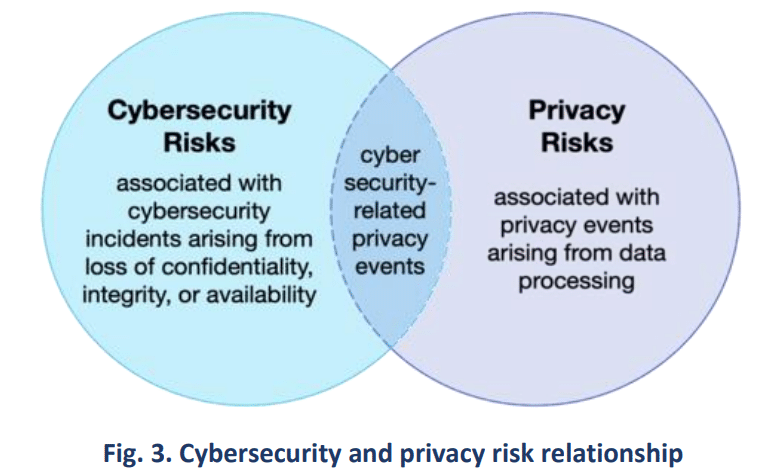
Das Dokument gliedert die Empfehlungen entsprechend den sechs Funktionen des offiziellen Rahmens und verzichtet dabei auf komplexe Verwaltungsabläufe zugunsten unmittelbar umsetzbarer technischer Massnahmen. Die Organisation empfiehlt, systematisch eine gegen Phishing resistente Multi-Faktor-Authentifizierung zu aktivieren, insbesondere durch die Verwendung von Passkeys, die werkseitigen Passwörter der Netzwerkrouter zu ändern und im täglichen Betrieb ein Standardbenutzerkonto anstelle eines Administratorkontos zu verwenden. Das Handbuch beschreibt zudem die Zugriffsverwaltung für KI-Tools, die Offline-Isolierung von Sicherungskopien zum Schutz vor Ransomware sowie die strikte Trennung zwischen Sicherheitsvorfällen und dem Datenschutz der Kundendaten.
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Die Bereitstellung dieser einfachen Tools erfolgt zu einem Zeitpunkt, zu dem Einzelunternehmer regelmässig in die Lieferketten grosser Unternehmen integriert werden, die strengen vertraglichen Anforderungen unterliegen. Die Anwendung dieser Kontrollmassnahmen schützt den Handelsverkehr, begrenzt das Risiko von Betriebsunterbrechungen und erleichtert den Zugang zu einer gewerblichen Cyberversicherung. Der Bericht enthält als Begleitmaterial Vorlagen für Bestandslisten der Betriebsmittel sowie Verzeichnisse mit Notfallkontakten in Papierform, um im Falle einer Sicherheitsverletzung die richtigen Massnahmen zu leiten.
Weitere Informationen zu diesem Thema
CSWP 50, Cybersicherheit für kleine Unternehmen: Unternehmen ohne Mitarbeiter
Dies stellt ein potenzielles Sicherheitsrisiko dar; Sie werden zu https://csrc.nist.gov weitergeleitet. Weiterlesen
Hat Ihnen der Beitrag geholfen?
Ein Kaffee ist ein einfaches Dankeschön für das Monitoring. Ohne Abo, ohne Verpflichtung.