TL;DR: Das Wichtigste
- Die europäische Behörde unterteilt diese Empfehlungen in die Bereiche architektonische Grundlagen, operative Integrität, standardmässige Absicherung und geführter Schutz. Diese Struktur deckt alle technischen Phasen ab, vom Software-Entwurf bis zur endgültigen Rücknahme des Produkts vom Markt.
- Entwickler können direkt über ein öffentliches GitHub-Repository auf alle zweiundzwanzig Playbooks zugreifen. Jeder Leitfaden enthält einfache Checklisten, Mindestnachweise und umsetzbare Validierungskriterien für jede Softwareversion.
- Das Dokument stellt einen direkten Bezug zu den wesentlichen Anforderungen her, die in der europäischen Verordnung zur Cyber-Resilienz festgelegt sind. Kleine Unternehmen verfügen somit über einen klaren technischen Fahrplan zur Vorbereitung ihrer regulatorischen Konformität, ohne ihre Entwicklungsprozesse zu verkomplizieren.
- Der Leitfaden zeigt auf, wie Sicherheitsaudits mithilfe maschinenlesbarer digitaler Bescheinigungen automatisiert werden können. Dieser Ansatz ermöglicht es, direkt in den Continuous-Integration-Pipelines zu überprüfen, ob keine sensiblen Tools oder überflüssigen Ports vorhanden sind.
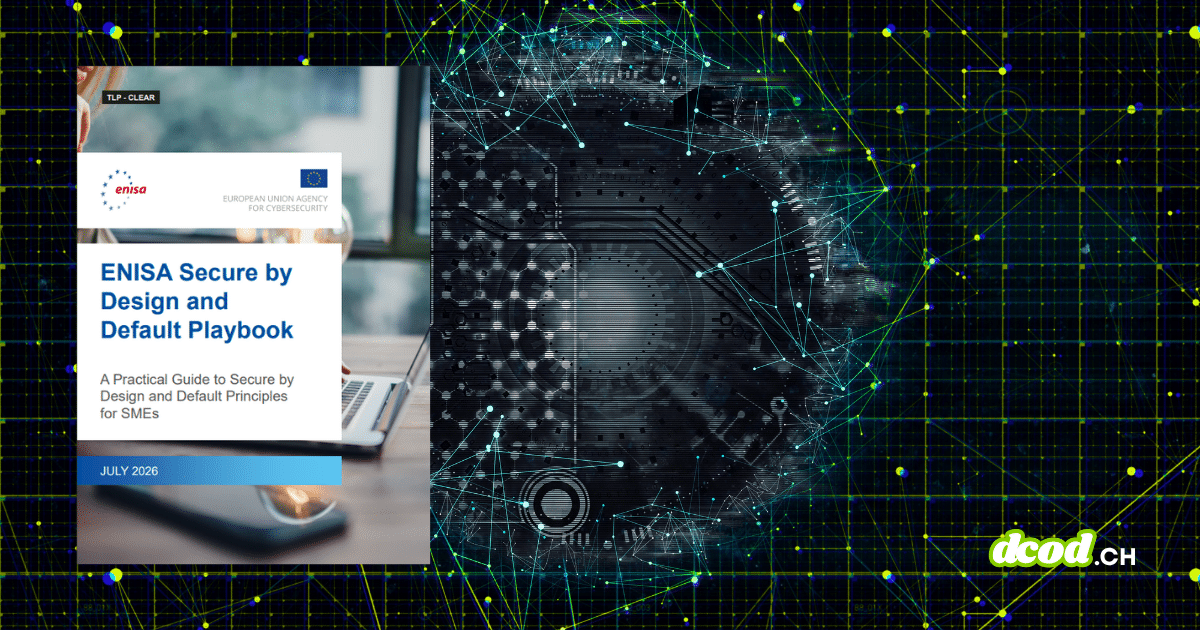
Die Europäische Agentur für Cybersicherheit (ENISA) hat einen Leitfaden mit 22 Anleitungen erstellt, um kleine und mittlere Unternehmen dabei zu unterstützen, digitale Produkte bereits bei der Konzeption sicher zu gestalten. Kleine Unternehmen sehen sich mit Ressourcen- und Zeitbeschränkungen konfrontiert, während die Marktanforderungen mittlerweile von Haus aus geschützte Systeme verlangen. Um diesen Herausforderungen zu begegnen, schlägt der ENISA-Bericht „Secure by Design and Default Playbook“ eine Entwicklungsmethode vor, die von kleinen Entwicklungsteams direkt angewendet werden kann.
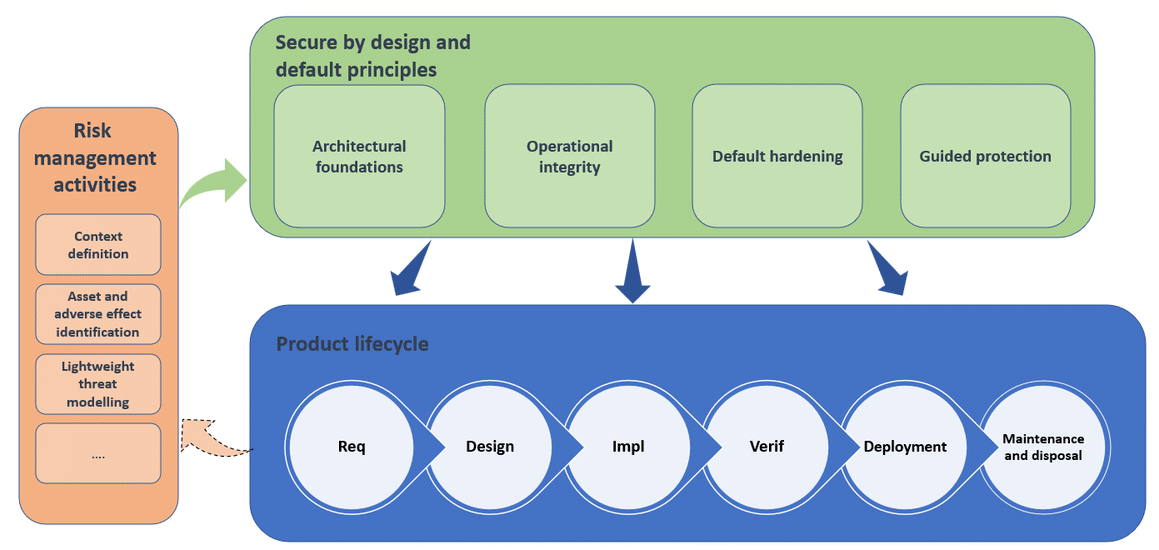
Das Entwicklungsframework integriert Sicherheit bereits in der Entwurfsphase
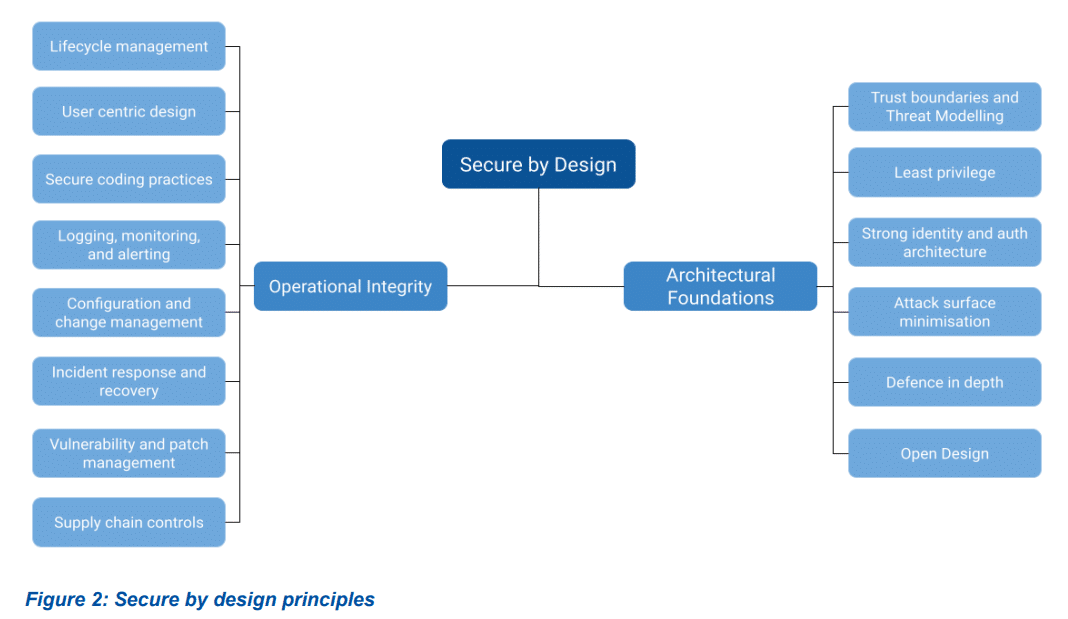
Die Empfehlungen der Europäischen Agentur stützen sich in der Entwurfsphase auf zwei wesentliche Säulen: die architektonischen Grundlagen und die operative Integrität. Die architektonische Dimension erfordert die explizite Festlegung von Vertrauensgrenzen, die Anwendung des Prinzips der geringsten Berechtigungen sowie die Begrenzung der Angriffsfläche. Der Text betont den offenen Entwurf: Die Robustheit einer Anlage muss auf bewährten kryptografischen Mechanismen und überprüfbaren Kontrollen beruhen und nicht auf der Verschleierung ihrer internen Funktionsweise.
Das Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Die operative Integrität bildet anschliessend den Rahmen für die Entwicklungs- und Wartungspraktiken über den gesamten Lebenszyklus hinweg. Die technischen Teams müssen die Validierung von Eingaben standardisieren, um häufige Schwachstellen zu beseitigen, Code-Analysen automatisieren und über eine Software-Stückliste ein strenges Inventar der Komponenten von Drittanbietern führen. Das System sieht zudem eine gezielte Protokollierung kritischer Ereignisse, eine strikte Trennung von Test- und Produktionsumgebungen sowie ein dokumentiertes Verfahren zur Bereitstellung von Patches vor, ohne den Betrieb der Kunden zu unterbrechen.
Die standardmässige Sicherheitshärtung schützt die Benutzer ohne zusätzliche Konfiguration
Der zweite Teil des Dokuments befasst sich mit der standardmässigen Sicherheit, die darauf ausgelegt ist, dass die Systeme in einem möglichst restriktiven Zustand beim Kunden ankommen. Diese standardmässige Absicherung beginnt mit der Deaktivierung aller überflüssigen Dienste und der endgültigen Löschung vorkonfigurierter universeller Anmeldedaten. Jedes Produkt muss einzigartige kryptografische Geheimnisse enthalten und jegliche externe Kommunikation ablehnen, die nicht bereits beim ersten Einschalten verschlüsselt und authentifiziert ist.
Um die Nutzer zu unterstützen, hat die Behörde das Prinzip des „geführten Schutzes“ formalisiert. Ein obligatorischer Einrichtungsvorgang verhindert die normale Inbetriebnahme, solange die unverzichtbaren Einstellungen – wie die Erstellung eines sicheren Passworts oder die Aktivierung einer Zwei-Faktor-Authentifizierung – nicht bestätigt wurden. Darüber hinaus müssen Sicherheitsupdates standardmässig aktiviert sein und unabhängig von Funktionserweiterungen bereitgestellt werden. Wenn der Nutzer eine sensible Einstellung ändert, muss das System deutlich auf das erhöhte Risiko hinweisen und eine sofortige Rückkehr zur Grundkonfiguration anbieten.
Analyse
Diese Veröffentlichung der ENISA kommt zum richtigen Zeitpunkt und enthält einen praktischen Leitfaden für KMU zum Thema „Sicherheit durch Design und von Haus aus“. Der Bericht enthält Grundsätze und konkrete Empfehlungen, die über den gesamten Produktlebenszyklus hinweg anwendbar sind. Ergänzt wird dies durch ein GitHub-Repository, in dem die 22 Playbooks in einem übersichtlichen Format zusammengefasst sind.

Offene Einlagen und Bescheinigungen sorgen für eine automatisierte Einhaltung der Vorschriften
Die Behörde hat alle ihre Praxisleitfäden in einem öffentlichen Repository namens „enisa-sbd-playbook“ online gestellt, um deren Anwendung im Alltag zu vereinfachen. Jedes Merkblatt enthält eine detaillierte Beschreibung des technischen Ziels, eine auf kleine Teams zugeschnittene Checkliste, die Mindestnachweise, die in den Repositories zu dokumentieren sind, sowie strenge Kriterien für die Versionsvalidierung. Diese Standardisierung hilft Herstellern nachzuweisen, dass sie die grundlegenden Anforderungen von Anhang I des Cyber Resilience Act erfüllen, ohne ihre internen Prozesse neu erfinden zu müssen.
Der Bericht hebt zudem den Einsatz maschinenlesbarer Zertifikate als Ersatz für manuelle Dokumentenprüfungen hervor. Durch die direkte Verknüpfung der Schutzziele mit den Ergebnissen automatisierter Tests in strukturiertem Format kann ein Unternehmen den Zustand einer Firmware vor deren Veröffentlichung automatisch validieren. Dieses Modell ermöglicht die sofortige Überprüfung der Einhaltung von Entwicklungsregeln, wie beispielsweise das Fehlen von Diagnosetools in der Produktionsumgebung oder die Sperrung des Dateisystems im schreibgeschützten Modus.
Diese Sammlung von online verfügbaren Tools und Playbooks wandelt komplexe regulatorische Anforderungen in alltägliche Entwicklungsschritte für KMU um. Sie gibt kleinen technischen Teams konkrete Mittel an die Hand, um robuste und überprüfbare Produkte bereits bei ihrer Markteinführung bereitzustellen.
Häufig gestellte Fragen zu den Sicherheitsleitfäden der ENISA
An wen richtet sich die von der ENISA veröffentlichte Sammlung von Leitfäden?
Dieser Leitfaden richtet sich in erster Linie an kleine und mittlere Unternehmen sowie an Kleinstunternehmen, die Produkte mit digitalen Komponenten herstellen. Er berücksichtigt die Herausforderungen kleiner Entwicklungsteams, die nur über begrenzte Budgets und Fachkenntnisse im Bereich Cybersicherheit verfügen.
Was ist der Unterschied zwischen „Sicherheit durch Design“ und „Sicherheit als Standard“?
„Sicherheit durch Design“ bezieht sich auf Architektur- und Entwicklungsentscheidungen, die bereits zu Beginn des Lebenszyklus integriert werden, um das Entstehen von Sicherheitslücken zu verhindern. „Sicherheit als Standard“ gewährleistet, dass das Produkt in einer restriktiven und sicheren Konfiguration ausgeliefert wird und ausgeführt wird, ohne dass komplexe technische Eingriffe seitens des Benutzers erforderlich sind.
Inwiefern tragen Playbooks zur Einhaltung des Cyber Resilience Act bei?
Das Dokument enthält eine detaillierte Zuordnung zwischen seinen 22 technischen Grundsätzen und den wesentlichen Anforderungen in Anhang I des Cyber Resilience Act. Auf diese Weise können Hersteller die gesetzlichen Verpflichtungen in konkrete Bewertungskriterien und dokumentarische Nachweise umsetzen, die in ihre Softwarelieferungen integriert werden können.
Was genau ist eine maschinenlesbare Sicherheitsbescheinigung?
Es handelt sich um einen strukturierten Datensatz im JSON- oder YAML-Format, der die angewandten Sicherheitskontrollen und die Ergebnisse der automatisierten Überprüfungen beschreibt. Dieser Ansatz ermöglicht es Systemen zur kontinuierlichen Integration, die Sicherheitskriterien vor der Veröffentlichung eines Produkts automatisch zu überprüfen, wodurch der Bedarf an wiederholten manuellen Prüfungen verringert wird.
Weitere Informationen zu diesem Thema
Cybersicherheit: KI verändert das Tempo, nicht die Grundlagen
Von der KI vorgegebene Geschwindigkeit, Abhängigkeit von Software-Lieferketten, null Vertrauen, gemeinsame Governance: Die Cybersicherheit verändert sich im Jahr 2026 grundlegend. Weiterlesen
Cyber Resilience Act: Die ENISA eröffnet die zentrale Meldestelle SRP
Seit dem 11. September 2026 verpflichtet die ENISA die Hersteller, schwerwiegende Sicherheitslücken und Vorfälle über die zentrale Anlaufstelle des Cyber Resilience Act zu melden. Weiterlesen
NIS360-Bericht 2026: Die ENISA nimmt kritische Sektoren ins Visier
Der neue NIS360-Bericht der ENISA bewertet den Reifegrad der kritischen Infrastrukturen der Europäischen Union im Bereich der Cybersicherheit, um Anhaltspunkte für Abhilfemassnahmen zu liefern. Weiterlesen
Hat Ihnen dieses Monitoring Zeit gespart?
Spendieren Sie einen Kaffee, um die Arbeit zu würdigen und DCOD kostenlos und unabhängig zu halten.