TL;DR : L’essentiel
- Vingt-deux pays européens affichent un bon niveau de préparation selon l’indice officiel, qui atteint 71,53 points sur 100 en moyenne. Les politiques nationales progressent, mais l’entraide directe entre organisations reste très en retard.
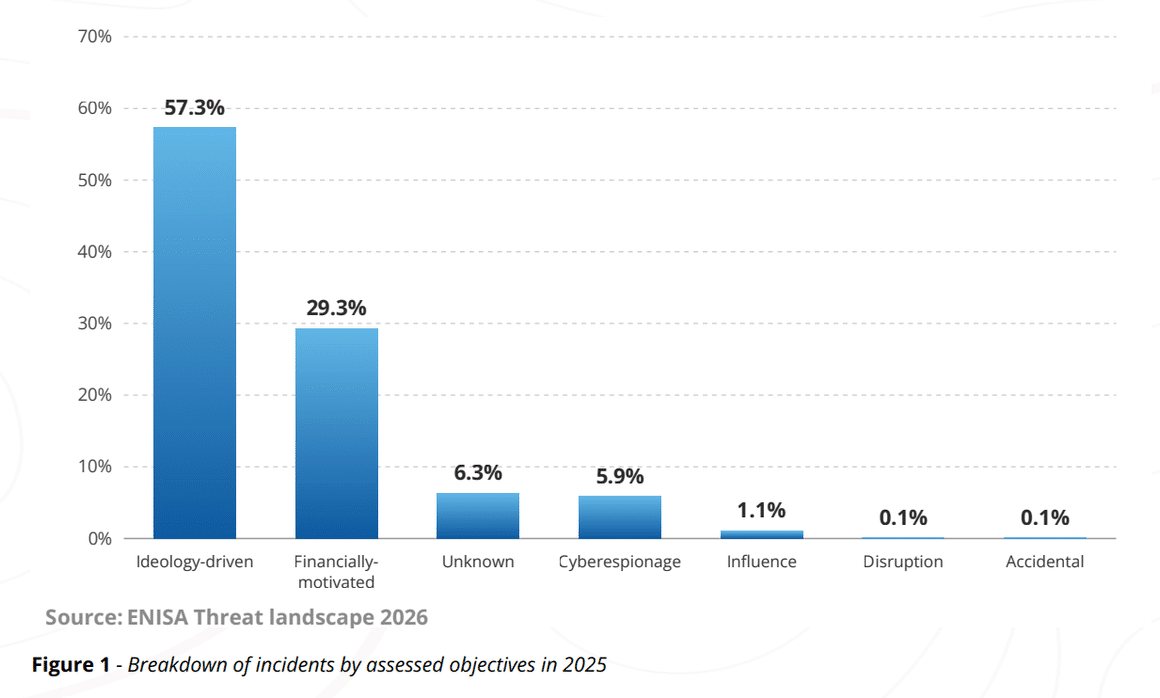
- Le niveau de menace pour l’Union reste élevé en 2026. Les actions militantes et idéologiques représentent un peu plus de 57% des incidents recensés, devant les attaques visant l’argent qui pèsent pour un peu plus de 29%.
- Une boîte à outils européenne aide désormais les pays à évaluer les risques posés par les fournisseurs de technologies. Cette démarche complète les obligations de déclaration rapide des failles imposées par la directive NIS2 et le règlement sur la cyber-résilience.
- Le manque de spécialistes bloque de nombreux projets techniques, même si environ 60% des citoyens maîtrisent les usages numériques de base. L’essor de l’intelligence artificielle transforme le métier en automatisant les tâches d’analyse les plus répétitives.
L’ENISA publie son rapport sur l’état de la cybersécurité dans l’Union 2026 et propose une boussole d’action pour aider les organisations européennes à mieux faire face aux attaques informatiques. Adopté le 10 novembre 2026 avec la Commission européenne et le groupe de coopération NIS, ce document analyse la situation sous quatre angles : technique, juridique, sectoriel et sociétal. Cette grille d’évaluation aide les équipes dirigeantes à faire le tri entre les textes adoptés et les chantiers concrets à mener dans leurs services.
Une boussole à cinq branches pour guider la sécurité européenne
L’indice européen de cybersécurité 2026 affiche une moyenne de 71,53 points sur 100. Cette note place la majorité des pays dans une catégorie mature. Vingt-deux États membres atteignent ce niveau et deux franchissent le seuil avancé, comme le précise le rapport de l’ENISA sur l’état de la cybersécurité dans l’Union. L’écart entre les cinq nations de tête et les cinq dernières dépasse néanmoins 19 points.
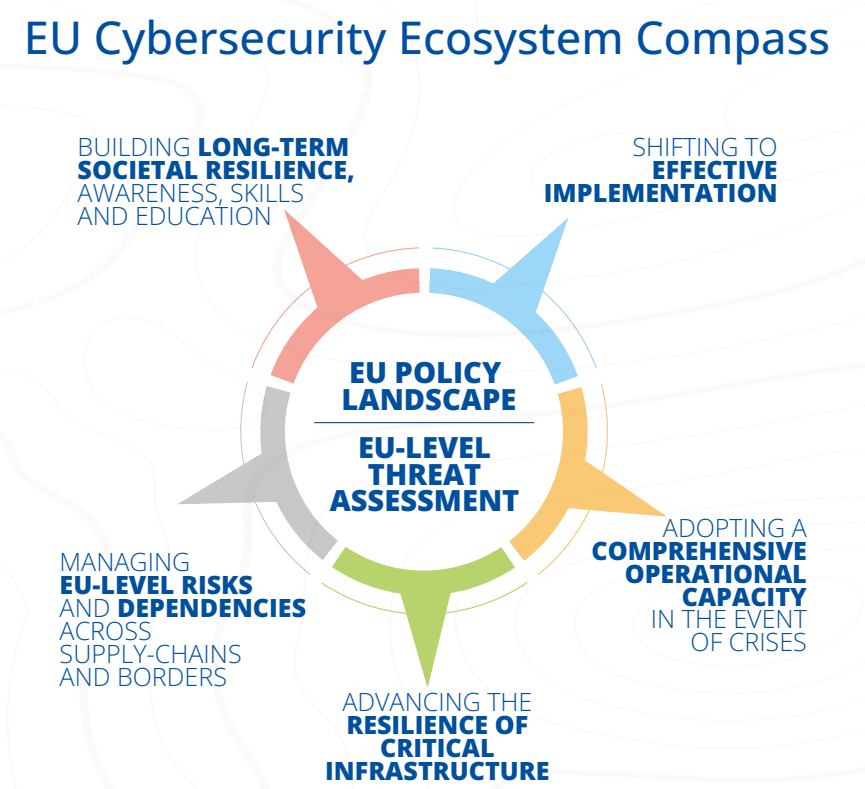
Pour donner un cap clair aux investissements, l’ENISA propose une boussole construite sur deux piliers : les textes réglementaires et l’analyse des menaces. Cinq priorités pratiques complètent ce schéma. Ce repère aide les administrations et les entreprises à cibler leurs efforts techniques pour dépasser la simple conformité administrative.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
L’application de la directive NIS2 sert de moteur à ces transformations. Les autorités nationales surveillent un nombre bien plus grand d’acteurs économiques qu’auparavant. Les différences de règles de contrôle d’un pays à l’autre compliquent toutefois le travail des sociétés implantées dans plusieurs États. Pour harmoniser le quotidien des équipes de sécurité, l’Union européenne prépare des simplifications ciblées et un projet d’omnibus numérique.
Les attaques idéologiques dominent et l’intelligence artificielle accélère les intrusions
L’intensité des menaces informatiques contre le territoire européen reste jugée élevée en 2026, au même degré qu’en 2024. Les attaques par saturation de réseau menées par des groupes militants occupent le haut du tableau. Ces actions d’origine idéologique représentent un peu plus de 57% des incidents étudiés en 2025. La cybercriminalité motivée par le gain financier arrive en deuxième position avec un peu plus de 29% des cas.
L’intelligence artificielle transforme la vitesse des attaques en facilitant la découverte des failles logicielles. Les assaillants réussissent à fabriquer des outils d’intrusion quelques heures, voire quelques minutes après la divulgation publique d’une vulnérabilité. Cette accélération oblige les responsables informatiques à appliquer les correctifs sans délai pour éviter les intrusions opportunistes.
Sur le terrain, le plan de gestion des crises adopté en 2025 organise la réaction commune entre administrations civiles. Ce mécanisme n’a pas encore servi lors d’une crise réelle, mais des entraînements réguliers permettent de tester les circuits d’alerte. Le partage d’informations entre les équipes de réaction d’urgence et les services militaires demande encore des accords plus précis pour fonctionner sans accroc.
Analyse
L’ENISA publie son deuxième rapport sur l’état de la cybersécurité dans l’Union, qui souhaite présenter l’état de la cybersécurité sous différents angles : technique, juridique, sectoriel et sociétal, et cette édition 2026 introduit une « boussole » qui reflète les cinq grandes orientations de l’écosystème de la cybersécurité de l’UE : building long-term societal resilience, awareness, skills and education ; shifting to effective implementation ; EU policy landscape ; EU-level threat assessment ; managing EU-level risks and dependencies across supply-chains and borders ; adopting a comprehensive operational capacity in the event of crises ; advancing the resilience of critical infrastructure.

La surveillance des prestataires et le manque d’experts freinent les progrès
La dépendance envers des prestataires externes expose directement les réseaux informatiques européens. Au début de l’année 2026, le groupe de coopération NIS a créé une boîte à outils pour aider les organisations à mesurer les risques liés à leurs fournisseurs techniques. De son côté, la Commission européenne a proposé de réviser le règlement sur la cybersécurité afin de mieux encadrer la confiance envers les technologies importées.
Les grandes structures obtiennent d’excellents résultats pour encadrer leurs contrats fournisseurs, avec un score de près de 90 points à l’indice européen. En revanche, l’échange direct de données techniques entre entreprises reste très faible, avec un peu plus de 26 points. Cette absence d’entraide pénalise surtout les petites entreprises des secteurs vitaux, qui manquent souvent de spécialistes en interne pour parer les attaques.
Le facteur humain reste le premier obstacle. Environ 60% des adultes possèdent les compétences numériques élémentaires, mais les entreprises peinent à recruter des profils pointus en sécurité. L’arrivée des outils d’intelligence artificielle supprime certaines analyses manuelles simples, mais crée une forte demande pour des experts capables de comprendre à la fois les réseaux et l’automatisation.
Ce rapport de l’ENISA montre que l’adoption des textes de loi ne suffit plus. La sécurité collective repose désormais sur la capacité des entreprises et des autorités à appliquer concrètement ces cinq orientations, en protégeant leurs chaînes de fournisseurs, en comblant le manque de compétences et en partageant leurs informations en direct.
Questions fréquentes sur le rapport de cybersécurité 2026 de l’ENISA
À quoi sert la boussole introduite par l’ENISA dans son rapport 2026 ?
L’agence européenne a conçu cette boussole pour aider les organisations à s’orienter parmi les nouvelles lois et les menaces actuelles. Le modèle s’appuie sur deux piliers centraux et définit cinq priorités d’action sur le terrain. Il couvre l’application concrète des règles, la gestion des crises, les infrastructures vitales, les fournisseurs et les compétences professionnelles.
Pourquoi l’ENISA qualifie-t-elle le niveau de menace d’élevé ?
Le volume des attaques contre les pays européens reste très soutenu, tiré par des opérations militantes qui représentent plus de la moitié des incidents enregistrés. Les pirates cherchant l’extorsion financière ciblent également de nombreuses activités au quotidien. De plus, l’utilisation de l’intelligence artificielle permet aux attaquants de concevoir des armes numériques en quelques minutes après la découverte d’une faille.
Que révèle l’indice européen de cybersécurité en 2026 ?
L’indice montre un niveau de sécurité satisfaisant dans 22 États membres, avec une note moyenne de 71,53 points sur 100. Les pays obtiennent de très bons résultats dans le contrôle des sous-traitants et la recherche technique. Le partage direct d’alertes entre organisations et l’efficacité de certaines équipes d’intervention d’urgence restent en revanche insuffisants.
Quelles difficultés rencontrent les petites entreprises face à la directive NIS2 ?
La directive impose les mêmes exigences de sécurité à toutes les entités importantes, sans tenir compte de leurs moyens matériels. De nombreuses petites entreprises manquent de budget et de personnel spécialisé pour mettre en place ces procédures. Elles se retrouvent donc plus vulnérables face aux attaques informatiques que les grands groupes.
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions.