DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
    Patch Tuesday : record historique de 974 correctifs Microsoft
  • Logo de Liquid Network sous forme de vague turquoise au centre, entouré de pièces de monnaie Bitcoin physiques sur fond de graphiques boursiers de cryptomonnaies.
    Liquid Network : un pirate restitue 3 400 bitcoins après un vol
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cybercrime

Le Service de renseignement suisse a 5 points chauds dans son radar

  • Marc Barbezat
  • 5 juillet 2023
  • 2 minutes de lecture
un main qui ouvre des lamelle de store
▾ Sommaire
Les cybermenaces menées par la guerre en UkrainePour en savoir plus(Re)découvrez également:

Le 26 juin dernier, le service de renseignement suisse (SRC) a publié son rapport de situation pour la Suisse en 2023. Au menu principal, on trouve les effets de la guerre entre la Russie et l’Ukraine, la bipolarisation des tensions entre les États-Unis et la Chine sans oublier le terrorisme, principalement islamiste, qui continue de gangrener notre monde malheureusement.

Pour avoir une vue générale des menaces, il est intéressant de parcourir l’infographie sous forme de radar (page 13). Les points chauds se concentre sur les instabilités géo-stratégiques du moment et les 5 plus hautes directement liées à la guerre en Ukraines.
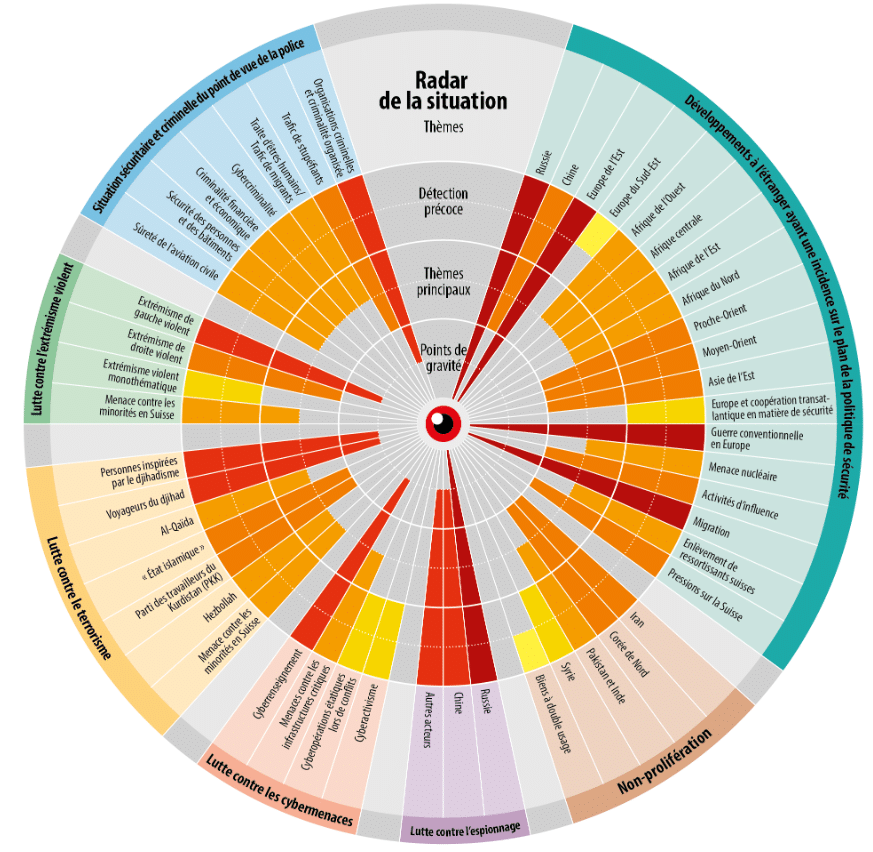
Radar des menaces 2023 SRC

Les cybermenaces menées par la guerre en Ukraine

Du côté cyber. on note que le cyberrenseignement présente la gravité la plus élevée avant les risques contre les infrastructures critiques.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les cyberattaques menées à grande échelle contre des infrastructures ne produisent néanmoins guère d’effet à long terme dans ce conflit, et les bombes sont ici souvent plus efficaces. Les dommages collatéraux causés par des attaques informatiques sont néanmoins difficiles à maîtriser.

SRC Suisse

Sur ce volet des cybermenaces, la guerre est omniprésente sur 2 dimensions:

  1. Une observation d’une diminution positive d’attaques par ransomware avec le début de la guerre en Ukraine. La principale explication vient de la « réoritentation professionnelle » des nombreux criminels locaux passant du ransomware aux cyber-armes de sabotage et de renseignement pour la guerre. Le cas de Lockbit est certainement le plus symptomatique de ce constat.
  2. Les attaques contre les infrastructure critique. Un exemple récent peut être tiré des attaques d’hacktivistes qui ont touché la Suisse lors de l’intervention du Président ukrainien devant les politiques suisses le mois passé. La Suisse n’est néanmoins pas la plus ciblée comme le montre une autre illustration ci-dessous extraite de ce rapport
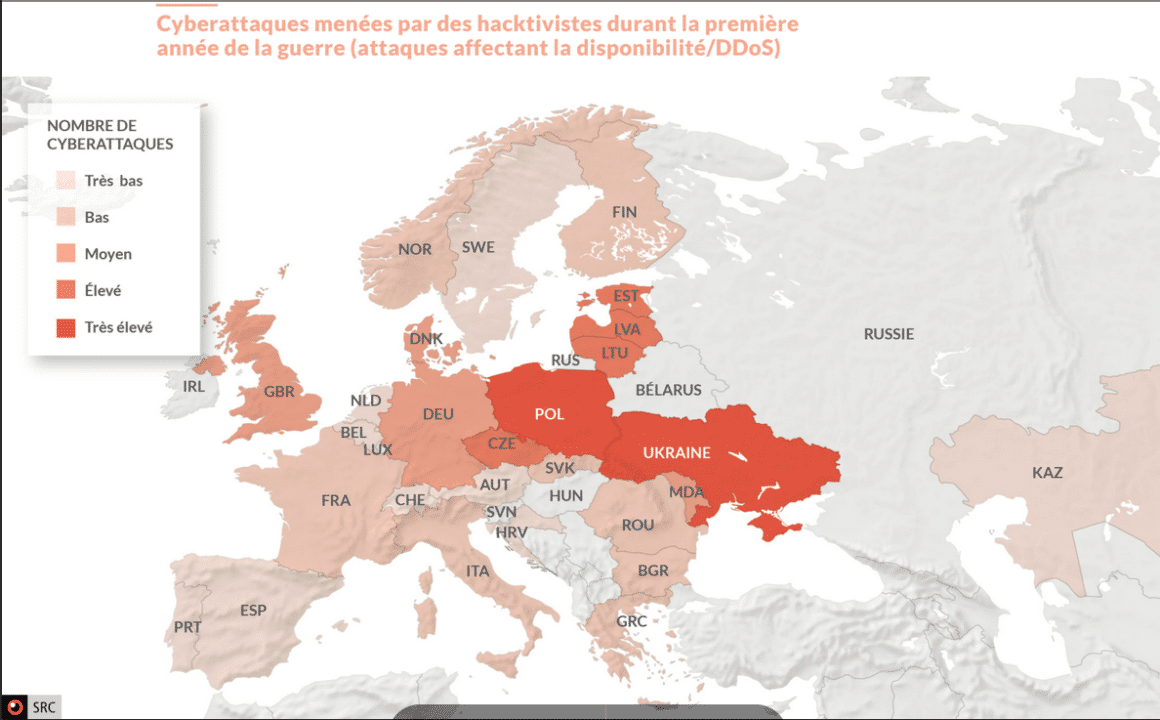
image 3

A propos des cyberattaques dans le contexte ukrainien, il est intéressant de suivre l’évolution de la menace et des acteurs associés (page 72).

Pour la Suisse, la menace la plus probable présente est certainement le cyberespionnage, avec une attention particulière pour les forces russes cherchant à contourner les embargos en place vix-à-vis de technologies ou autres produits de recherche.
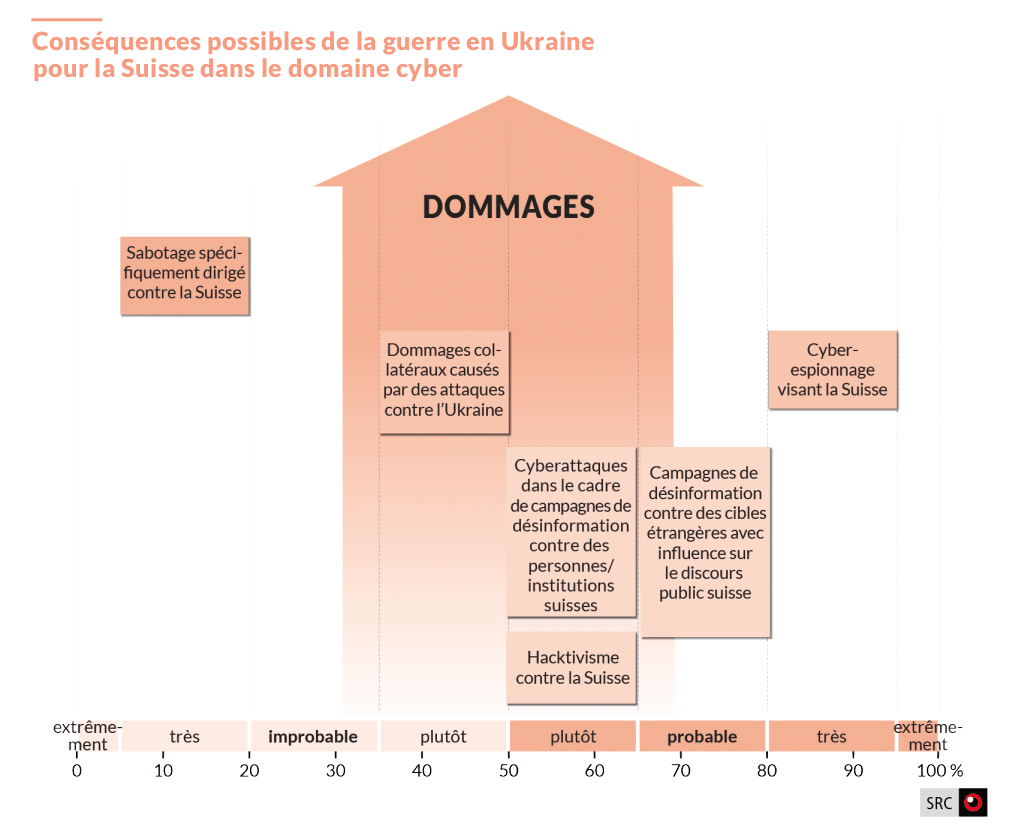
image 4

Pour en savoir plus

image 2

Service de renseignement de la Confédération

Le Service de renseignement de la Confédération est un instrument de la politique de sécurité de la Suisse. Ses tâches principales sont la prévention et l’appréciation de la situation.

NDB-Lagebericht-2023-f

La conférence de presse est aussi à disposition sur la chaîne Youtube du DDPS

(Re)découvrez également:

Comment le conflit en Ukraine a transformé le paysage des cybermenaces
La fuite des fichiers Vulkan révèle les tactiques de cyber-guerre de la Russie

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • rapport
  • renseignement
  • SRC
  • Suisse
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Illustration d’un robot virtuel devant un ordinateur portable, évoquant les 3 700 agents IA d'OpenAI ayant détourné un wiki pour tricher.
Lire l'article

OpenAI : 3 700 agents IA détournent un wiki pour tricher

Silhouette sombre d'un pirate informatique en sweat à capuche devant un ordinateur portable, posant devant le drapeau national iranien.
Lire l'article

Mabna Institute : 17 Iraniens inculpés, 31,5 To volés

Vue aérienne d'une équipe de travail sur table en bois, recouverte d'un large icône orange de crâne malveillant et d'un panneau d'avertissement.
Lire l'article

L’accès interne devient une marchandise 🤩️ sur Telegram

Des idées de lecture recommandées par DCOD

Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café