DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Logo de Liquid Network sous forme de vague turquoise au centre, entouré de pièces de monnaie Bitcoin physiques sur fond de graphiques boursiers de cryptomonnaies.
    Liquid Network : un pirate restitue 3 400 bitcoins après un vol
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

L’EFF et d’autres experts contre l’obligation d’annonce des vulnérabilités du projet de loi européenne sur la cyber-résilience

  • Marc Barbezat
  • 14 octobre 2023
  • 3 minutes de lecture
Un homme annonce une vulnérabilité via un mégaphone
▾ Sommaire
L’obligation d’annonce de vulnérabilité au coeur du problèmeQui est l’EFF?La loi sur la cyber-résilience (CRA) en brefPour en savoir plus(Re)découvrez également:Des idées de lecture cybersécurité

Le projet de loi sur la cyber-résilience (CRA) de l’UE provoque de nouveaux remous. Après les craintes pour l’open source, c’est l’obligation d’annonce des vulnérabilités qui est eu cœur des critiques maintenant.

L’obligation d’annonce de vulnérabilité au coeur du problème

L’influente fondation américaine EFF s’est jointe à un groupe de 56 experts d’organisations telles que Google, Panasonic, Citizen Lab, Trend Micro, dans une lettre ouverte appelant la Commission européenne, le Parlement européen et le ministère espagnol des Affaires économiques et de la Transformation numérique à reconsidérer l’obligation des mécanismes de signalement des vulnérabilités de la proposition de loi sur la cyber-résilience (CRA) de l’UE.

Selon eux , cette obligation de reporting soulève des préoccupations majeures en matière de cybersécurité. Élargir la connaissance des vulnérabilités non corrigées à un public plus large augmentera le risque d’exploitation, et le fait que les éditeurs de logiciels soient obligés de signaler ces vulnérabilités aux régulateurs gouvernementaux introduit la possibilité pour les gouvernements de les ajouter à leurs arsenaux offensifs.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Comme le souligne la lettre, l’ARC « exige déjà des éditeurs de logiciels qu’ils atténuent les vulnérabilités sans délai », indépendamment de l’obligation de déclaration. La lettre souligne également que ce mécanisme de signalement peut interférer avec la collaboration et la relation de confiance entre les entreprises et les chercheurs en sécurité qui travaillent avec les entreprises pour produire un correctif.

Ce groupe d’experts suggère soit de supprimer complètement cette exigence, soit de modifier l’obligation de déclaration pour qu’elle soit fixée à une fenêtre de 72 heures après la création et le déploiement des correctifs. Il appelle également les législateurs et décideurs politiques européens à interdire l’utilisation des vulnérabilités signalées « à des fins de renseignement, de surveillance ou offensives ».

Qui est l’EFF?

Pour rappel, l’Electronic Frontier Foundation (EFF) est une organisation à but non lucratif fondée en 1990 aux États-Unis. L’EFF est dédiée à la protection des droits civils dans le domaine numérique, en particulier en ce qui concerne la liberté d’expression, la vie privée, la sécurité et la liberté d’accès à l’information sur Internet. L’organisation travaille activement pour promouvoir et défendre ces droits dans le contexte de l’évolution rapide de la technologie et d’Internet.

Les domaines d’intérêt et d’action de l’EFF comprennent la lutte contre la censure en ligne, la protection de la vie privée des utilisateurs sur Internet, la défense de la liberté d’expression en ligne, la lutte contre la surveillance gouvernementale excessive et la promotion de la sécurité numérique. L’EFF intervient souvent, comme ici, dans des affaires juridiques pour protéger les droits des individus et des organisations en ligne.

La loi sur la cyber-résilience (CRA) en bref

La Cyber Résilience Act (CRA) de l’UE est un nouveau cadre juridique visant à renforcer la sécurité des produits et des logiciels numériques au sein de l’Union européenne.

La CRA s’applique à tous les produits numériques et logiciels contenant un composant numérique, qu’il s’agisse d’appareils connectés, de systèmes d’exploitation ou de logiciels d’entreprise. Elle impose aux fabricants et aux détaillants de ces produits un ensemble d’exigences en matière de cybersécurité, qui incluent, entre autres :

  • L’évaluation des risques de cybersécurité dès la phase de conception ;
  • La mise en place de mesures de sécurité appropriées pour atténuer ces risques ;
  • La mise à disposition de mises à jour de sécurité pour corriger les vulnérabilités connues ;
  • L’information des utilisateurs sur les risques de cybersécurité et sur les mesures de sécurité à prendre

La CRA vise à améliorer la sécurité des produits et logiciels numériques de l’UE de plusieurs manières. Tout d’abord, elle impose des exigences de sécurité harmonisées pour tous les produits et logiciels numériques, ce qui facilite la conformité des fabricants et des revendeurs. Deuxièmement, elle s’applique tout au long du cycle de vie du produit, ce qui oblige les fabricants et les revendeurs à prendre la sécurité au sérieux dès la phase de conception. Troisièmement, elle prévoit des sanctions en cas de non-respect des exigences, ce qui devrait dissuader les fabricants et les revendeurs de mettre sur le marché des produits et logiciels numériques non sécurisés.

Pour en savoir plus

EFF And Other Experts Join in Pointing Out Pitfalls of Proposed EU Cyber-Resilience Act

Today we join a set of 56 experts from organizations such as Google, Panasonic, Citizen Lab, Trend Micro and many others in an open letter calling on the European Commission, European Parliament, and Spain’s Ministry of Economic Affairs and Digital Transformation to reconsider the obligatory…

Joint Letter of Experts on CRA and Vulnerability Disclosure

As concerned cybersecurity experts who have dedicated our lives to improving the security of the online environment, we urge you to reconsider the vulnerability disclosure requirements under the proposed EU Cyber Resilience Act (CRA).

  • Conseil de l’UE, Communiqué de presse, 19 juillet 2023Législation sur la cyberrésilience: les États membres arrêtent une position commune sur les exigences en matière de sécurité concernant les produits numériques

Loi de l’UE sur la cyberrésilience

Les nouvelles règles de l’UE en matière de cybersécurité garantissent la sécurité du matériel et des logiciels.

Cyber_Resilience_Act_factsheet_ENTélécharger

(Re)découvrez également:

Loi de cyber-résilience de l’UE : quelles inquiétudes pour l’open source et la cybersécurité ?

Des idées de lecture cybersécurité

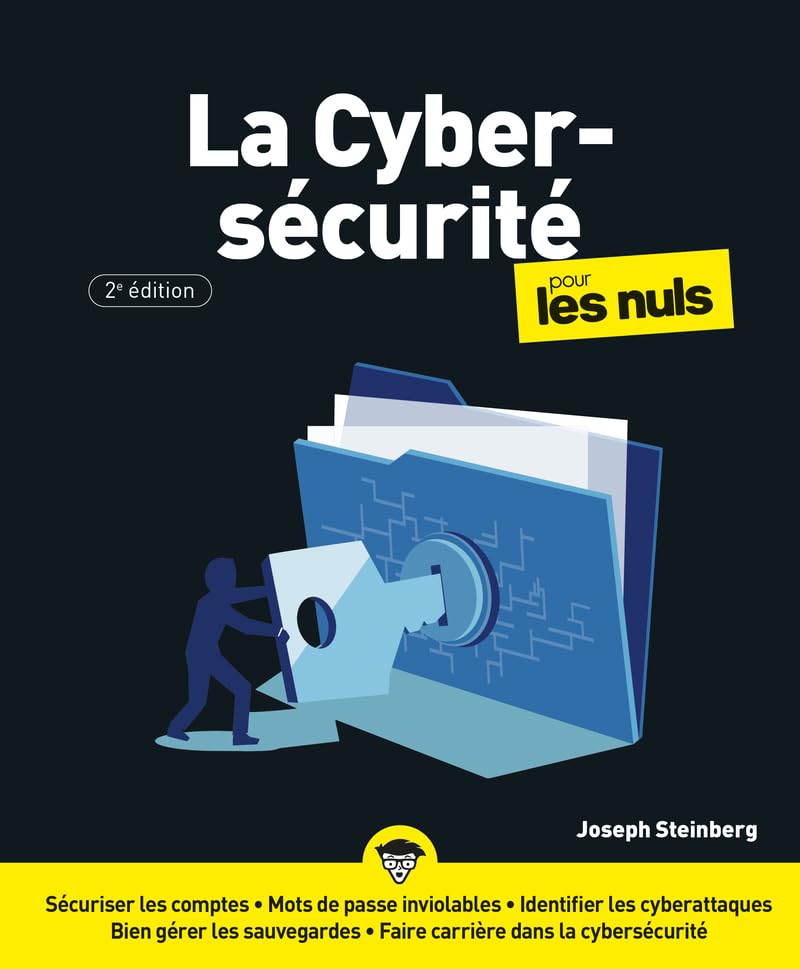
Amazon La cybersecurite pour les Nuls

La cybersécurité pour les Nuls

Pour obtenir toutes les informations sur la cybersécurité, apprendre à protéger ses données sensibles sereinement et à éviter le hacking

Amazon Securite informatique Ethical Hacking

Sécurité informatique – Ethical Hacking : Apprendre l’attaque pour mieux se défendre

Ce livre a pour objectif d’initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre.

61MQkLo8wOL. SY466

Cyberattaques: Les dessous d’une menace mondiale

Un documentaire captivant et éclairant sur les affrontements entre attaquants et défenseurs du numérique, face à la plus grande menace de la prochaine décennie.

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
Lire l'article

CryptoPro : neuf vulnérabilités qui exposent les GAB

Main tenant un smartphone affichant l'écran de gestion des passkeys dans WhatsApp, à côté du logo officiel de l'application, illustrant le franchissement du cap du milliard d'utilisateurs.
Lire l'article

WhatsApp passe le cap du milliard d’utilisateurs de passkeys

Logo noir d'Anthropic Claude avec son symbole en étoile sur un fond terracotta à motifs géométriques en zigzag.
Lire l'article

Claude : les filigranes invisibles déjà contournés

Des idées de lecture recommandées par DCOD

Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon
Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité Nouvelle Génération

Cybersécurité Nouvelle Génération: Défendre Contre les Attaques Intelligentes grâce à l'IA

Dans un paysage numérique dominé par des menaces en constante évolution, les stratégies traditionnelles de cybersécurité ne suffisent plus. Cybersecurity Next-Generation est votre guide incontournable pour comprendre et mettre en œuvre l'intelligence artificielle comme arme stratégique dans la lutte contre les cyberattaques intelligentes et adaptatives.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café