DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • Cybercrime
  • Failles / vulnérabilités

L’essor des compromissions par e-mail d’entreprise (BEC) en T3/2024

  • Marc Barbezat
  • 9 novembre 2024
  • 3 minutes de lecture
email et spams
▾ Sommaire
Les tendances clés des menaces par e-mailL’essor des compromissions par e-mail d’entreprise (BEC)Phishing : la stratégie de redirection d’URLMenaces spécifiques : RedLine en têtePour en savoir plusBusiness Email Compromise (BEC) Impersonation: The Weapon of Choice of Cybercriminals(Re)découvrez également:
Le rapport VIPRE sur les menaces par e-mail pour le troisième trimestre 2024 révèle une baisse des pièces jointes malveillantes et un accroissement des attaques BEC

Le rapport de VIPRE sur les tendances des menaces par e-mail pour le troisième trimestre 2024 offre un aperçu approfondi des dernières évolutions en matière de menaces liées aux e-mails.

Ce rapport est basé sur l’analyse de plus de 1,8 milliard d’e-mails traités chaque trimestre, dont 208 millions ont été identifiés comme malveillants. Voici les principales tendances et éléments clés identifiés dans ce rapport.

Le rapport de VIPRE souligne que la période de calme observée au troisième trimestre pourrait préfigurer une augmentation des activités cybercriminelles pendant la saison des vacances, période traditionnellement exploitée par les attaquants. Le rapport montre également que les acteurs malveillants, de plus en plus pernicieux, adaptent continuellement leurs tactiques pour contourner les mesures de sécurité.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les tendances clés des menaces par e-mail

Ce trimestre a révélé une augmentation significative des menaces basées sur le comportement des utilisateurs. Les attaquants sont de plus en plus conscients des évolutions technologiques et adaptent leurs stratégies pour contourner les systèmes de sécurité des e-mails. Ce rapport montre une légère baisse des pièces jointes malveillantes, avec un passage de 5 millions à 2 millions d’exemplaires par rapport à l’année précédente. Cette diminution pourrait s’expliquer par la complexification des méthodes de dissimulation de ces pièces jointes.

La proportion des e-mails piégés utilisant des liens malveillants a également chuté, passant de 98 millions au troisième trimestre 2023 à 78 millions cette année. En revanche, une augmentation a été observée au niveau des détections en temps réel, où 68 000 liens dangereux ont été bloqués au moment du clic, ce qui souligne l’importance des défenses en temps réel pour une sécurité efficace.

L’essor des compromissions par e-mail d’entreprise (BEC)

Les attaques par compromission de courrier électronique d’entreprise (BEC) demeurent l’une des menaces les plus rentables pour les cybercriminels. Ces attaques impliquent souvent l’usurpation de l’identité de cadres supérieurs afin de tromper les employés pour qu’ils effectuent des transferts de fonds ou partagent des informations sensibles. Selon VIPRE, 89 % des attaques BEC observées ont reposé sur l’usurpation d’identité, ciblant principalement des PDG, des directeurs et des responsables informatiques. Cette stratégie d’usurpation est efficace car elle exploite la confiance et l’urgence perçue.
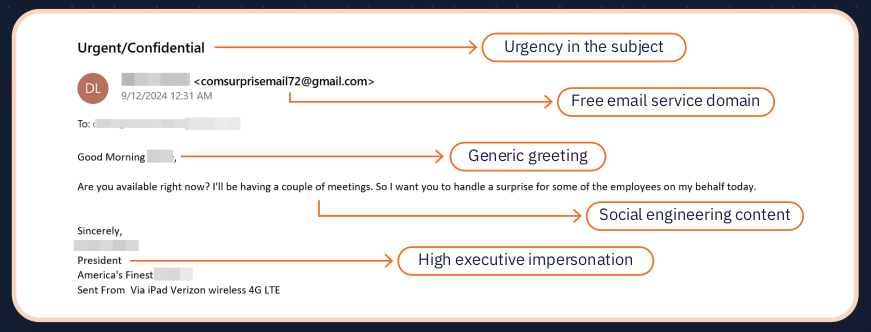
image 10
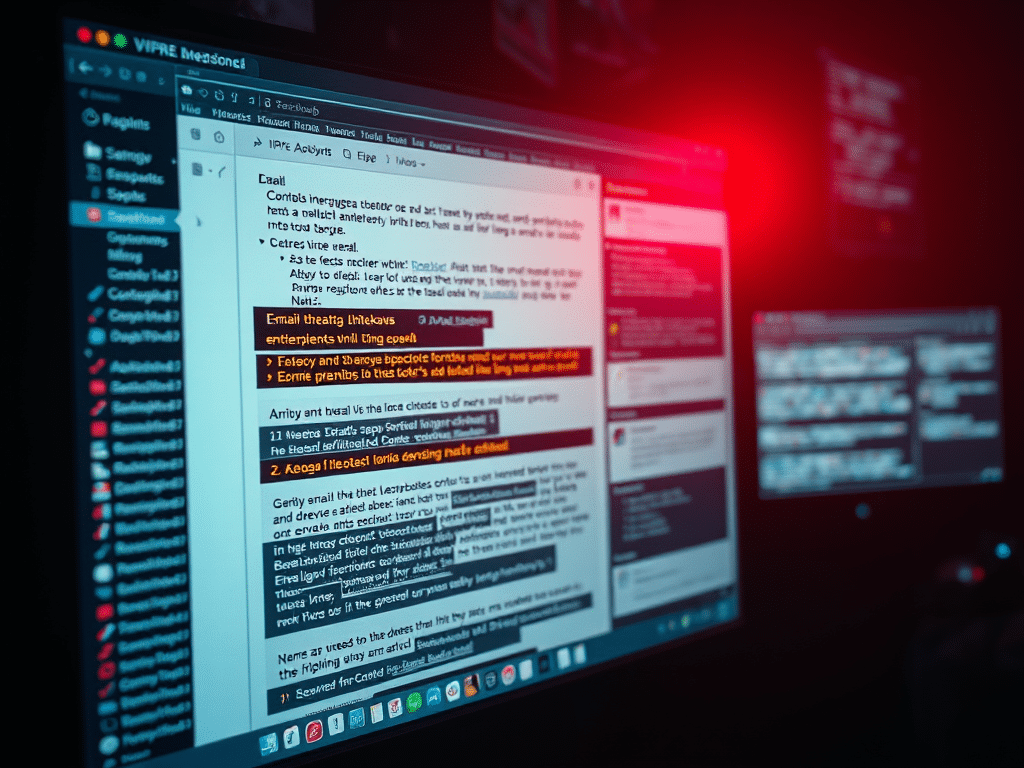
Un exemple d’email malicieux issu du rapport VIPRE Q3/2024

Ce trimestre, le secteur manufacturier a été particulièrement ciblé, représentant près de 27 % des attaques BEC, suivi de l’énergie (23 %) et du commerce de détail (10 %). Le recours de plus en plus fréquent aux systèmes OT (Operational Technology) connectés à des infrastructures IT modernes semble être à l’origine de cette vulnérabilité accrue, laissant la place à des vecteurs d’attaques déjà bien connus.

Phishing : la stratégie de redirection d’URL

Parmi les e-mails de phishing, la technique de redirection d’URL s’est imposée comme la méthode de prédilection pour éviter les détections automatisées. En insérant un lien initialement « propre » dans le corps du message, les attaquants parviennent à tromper les systèmes de sécurité. Ce lien redirige ensuite l’utilisateur vers un site compromis. Ce trimestre, les sites compromis ont également pris de l’importance en tant que vecteurs de phishing, remplaçant les services d’hébergement de fichiers.

Les campagnes de malspam ont également montré des préférences variées, avec des pièces jointes malveillantes sous forme de fichiers LNK, ZIP et DOCX en tête de liste. Cette variation constante des méthodes utilisées reflète la capacité d’adaptation des attaquants, qui cherchent à éviter les mesures de sécurité traditionnelles.

Menaces spécifiques : RedLine en tête

En ce qui concerne les familles de malwares observées, RedLine reste le malware le plus prévalent pour le troisième trimestre consécutif. Connu pour sa capacité à voler des informations sensibles telles que les identifiants de connexion et les données de paiement, RedLine est souvent distribué via des e-mails de phishing ou des sites Web malveillants. Cette résilience montre que les menaces évoluent mais conservent des fondamentaux qui continuent de fonctionner.

Pour en savoir plus

Business Email Compromise (BEC) Impersonation: The Weapon of Choice of Cybercriminals

VIPRE Security Group, a global leader and award-winning cybersecurity, privacy, and data protection company, has released its Q3 2024 Email Threat Trends Report, shedding light on the evolving cybersecurity landscape.
Lire la suite sur Dark Reading
Business Email Compromise (BEC) Impersonation: The Weapon of Choice of Cybercriminals

Le rapport est téléchargeable gratuitement après saisie de ses infos de contact

(Re)découvrez également:

Rapport SANS 2024 : Les principales menaces et tactiques d’attaque

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • BEC
  • spam
  • VIPRE
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Illustration d’un robot virtuel devant un ordinateur portable, évoquant les 3 700 agents IA d'OpenAI ayant détourné un wiki pour tricher.
Lire l'article

OpenAI : 3 700 agents IA détournent un wiki pour tricher

Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
Lire l'article

CryptoPro : neuf vulnérabilités qui exposent les GAB

Des idées de lecture recommandées par DCOD

Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon
Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café