DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • À la une
  • Pertes / vols de données

Gootloader : Comment les hackers piègent les amoureux de chats du Bengale

  • Marc Barbezat
  • 20 novembre 2024
  • 2 minutes de lecture
image 24
▾ Sommaire
Gootloader et le piège des recherches GoogleUne campagne ciblée par géolocalisationObjectif et conséquences de GootloaderPour en savoir plusBengal cat lovers in Australia get psspsspss’d in Google-driven Gootloader campaignHackers are targeting people who type these six words into their computer(Re)découvrez également:
Sophos a publié un rapport sur une campagne de cyberattaques ciblant les amateurs de chats du Bengale en Australie, utilisant le trojan Gootloader via des techniques de SEO poisoning.

Sophos a publié récemment un rapport détaillé sur une campagne de cyberattaques ciblant les amateurs de chats du Bengale en Australie.

Cette attaque repose sur le trojan Gootloader, un outil bien connu des cybercriminels qui se concentre sur le téléchargement et l’installation de logiciels malveillants en passant par des recherches sur Google et des résultats de type SEO poisoning.

Gootloader et le piège des recherches Google

La campagne se distingue par l’utilisation de techniques sophistiquées de référencement sur Google, un stratagème fréquemment appelé « SEO poisoning ». Les cybercriminels ont créé des pages web optimisées qui apparaissent en tête des résultats de recherche Google pour des termes spécifiques liés, dans ce cas-là, aux chats du Bengale. En particulier, ils ont ciblé les internautes australiens à la recherche d’informations sur ces animaux populaires.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Lorsque les victimes cliquent sur ces liens, elles sont redirigées vers des pages factices contenant des téléchargements piégés. Ces fichiers sont souvent présentés comme étant des guides ou des documents PDF inoffensifs, mais contiennent en réalité des charges utiles malveillantes qui mènent à l’infection par Gootloader.

Une campagne ciblée par géolocalisation

Un aspect notable de cette attaque est la géolocalisation. Les attaquants ont utilisé des mécanismes permettant de vérifier la localisation de l’utilisateur avant de décider de lui présenter le contenu malveillant. Cette approche permet de préserver la discrétion de la campagne en n’affichant le contenu malveillant qu’à des internautes australiens. Cette stratégie précise améliore leur capacité à échapper à la détection par les outils de cybersécurité et de recherche automatisée.
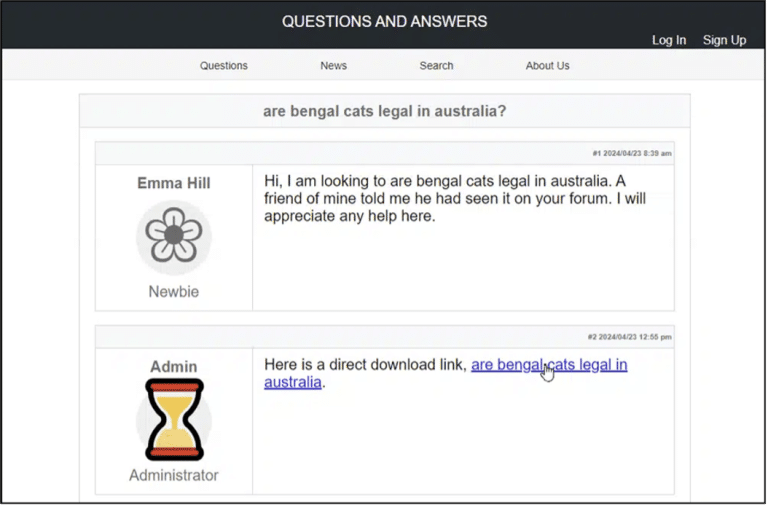
image 23
Source : SOPHOS – Un site empoisonné par le référencement hébergeant un fichier .zip malveillant

Objectif et conséquences de Gootloader

Gootloader est principalement utilisé pour introduire d’autres types de logiciels malveillants dans les systèmes infectés. Il s’agit d’un trojan multistage qui permet l’accès à des charges utiles supplémentaires, comme des ransomwares ou des malwares d’espionnage. Dans ce cas précis, les cybercriminels semblent viser l’installation de malwares qui pourraient potentiellement voler des informations sensibles ou chiffrer des fichiers pour demander une rançon.

Cette campagne montre une fois de plus la capacité des attaquants à tirer profit des passions des utilisateurs pour les piéger et les compromettre.

Pour en savoir plus

Bengal cat lovers in Australia get psspsspss’d in Google-driven Gootloader campaign

The Internet is full of cats—and in this case, malware-delivering fake cat websites used for very targeted search engine optimization.
Lire la suite sur news.sophos.com
Bengal cat lovers in Australia get psspsspss’d in Google-driven Gootloader campaign

Hackers are targeting people who type these six words into their computer

Cybersecurity company SOPHOS issued an urgent warning on its website, asking people not to type six words into their search engines. “Victims are often enticed into clicking on malicious adware or links disguised as legitimate marketing, or in this case a legitimate Google search,” SOPHOS explained.
Lire la suite sur nypost.com
Hackers are targeting people who type these six words into their computer

(Re)découvrez également:

Fakecall : un malware bancaire capable de rediriger les appels sortants

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.


☕ Contribuer aux frais
Etiquettes
  • Gootloader
  • malware
  • Sophos
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Avion de ligne au décollage sur fond de code binaire numérique, illustrant le vol de 86 Go de données de Manchester Airports Group par FulcrumSec.
Lire l'article

FulcrumSec vole 86 Go de données de Manchester Airports Group

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Des idées de lecture recommandées par DCOD

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café