DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Rétro-ingénierie d'une caméra de surveillance routière Flock Safety sur un banc d'essai électronique par un chercheur en sécurité.
    Caméras Flock : des pirates prouvent le ciblage des personnes
  • Silhouette encapuchonnée sur fond de lignes de code avec l'inscription Conti en typographie glitchée verte fluo.
    Conti : un examen technique d’entrée pour recruter ses pirates
  • Illustration d’un cerveau numérique en réseau rose fluorescent émergeant d’un ordinateur portable, observant un écran affichant une carte du monde en code binaire, symbolisant l’intelligence artificielle, l’analyse de données et la cybersécurité.
    Menaces & IA : 13 dérives et avancées clés du 23 septembre 2026 (dont OpenAI)
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

Vulnérabilité critique dans Subaru Starlink : des millions de véhicules menacés

  • Marc Barbezat
  • 30 janvier 2025
  • 3 minutes de lecture
subaru
▾ Sommaire
Une découverte critique dans les systèmes connectés de SubaruAccès aux véhicules et fuite massive de donnéesUne faille dans les portails administratifsRéaction rapide, mais leçon à retenirPour en savoir plus(Re)découvrez également:
Une vulnérabilité critique a été découverte dans Subaru Starlink, permettant le contrôle à distance de millions de véhicules.

Une découverte critique dans les systèmes connectés de Subaru

En novembre 2024, Sam Curry, un chercheur en cybersécurité, accompagné de son équipe, a mis au jour une vulnérabilité critique dans le service connecté Subaru Starlink. Cette faille, touchant des millions de véhicules, permettait à des attaquants de prendre le contrôle à distance des voitures et d’accéder à une mine d’informations personnelles et sensibles des utilisateurs.

Le problème résidait dans la manière dont le système gérait les identifiants des utilisateurs et des employés. Un attaquant pouvait, avec des informations aussi banales qu’une plaque d’immatriculation, le nom ou le code postal d’un utilisateur, accéder à son compte Starlink et, ainsi, à son véhicule. Cette vulnérabilité illustre une fois de plus les enjeux de sécurité dans les systèmes de connectivité des véhicules modernes.

Accès aux véhicules et fuite massive de données

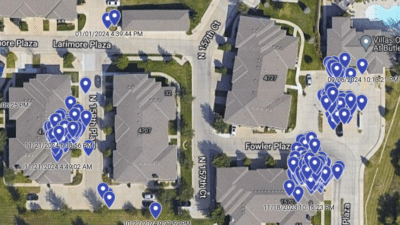
L’exploitation de cette faille ouvrait un éventail préoccupant de possibilités malveillantes. Non seulement un attaquant pouvait verrouiller, déverrouiller, localiser ou démarrer un véhicule Subaru à distance, mais il pouvait aussi consulter une année complète de données de localisation d’une voiture avec une précision de 5 mètres.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

En parallèle, les informations personnelles identifiables des clients, comme leurs adresses physiques, numéros de téléphone, contacts d’urgence ou même des fragments d’informations de facturation, étaient également accessibles. Cette combinaison de contrôle à distance et de fuite de données représentait un danger évident pour la vie privée et la sécurité physique des utilisateurs.

Une faille dans les portails administratifs

L’origine du problème était un bug dans le portail interne utilisé par Subaru pour la gestion de son service Starlink. Une API non sécurisée permettait aux employés de réinitialiser leurs mots de passe en ne s’appuyant que sur leur adresse e-mail, sans authentification supplémentaire.

Une fois ce processus compromis, un attaquant pouvait contourner les systèmes d’authentification, y compris la double authentification, pour accéder aux comptes administratifs et exploiter les fonctionnalités de contrôle des véhicules. Cette démonstration souligne la vulnérabilité des systèmes internes mal sécurisés, souvent ignorés dans les audits classiques.

Réaction rapide, mais leçon à retenir

Subaru a été prompt à réagir. Moins de 24 heures après la notification des chercheurs, l’entreprise a corrigé la faille et assuré que, à sa connaissance, aucun exploit malveillant n’avait eu lieu avant cette intervention.

Toutefois, cet incident illustre la nécessité pour les constructeurs automobiles et les fournisseurs de services connectés d’intégrer des pratiques de cybersécurité rigoureuses dès la conception de leurs systèmes.

Pour en savoir plus

Piratage de Subaru : suivi et contrôle des voitures via le panneau d’administration STARLINK

Le 20 novembre 2024, Shubham Shah et moi avons découvert une vulnérabilité de sécurité dans le service de véhicule connecté STARLINK de Subaru qui nous a donné un accès ciblé illimité à tous les véhicules et comptes clients aux États-Unis, au Canada et au Japon.
Lire la suite sur samcurry.net
Piratage de Subaru : suivi et contrôle des voitures via le panneau d'administration STARLINK

La sécurité défaillante de Subaru a laissé des trésors de données de véhicules facilement accessibles

Subaru a laissé ouverte une faille de sécurité béante qui, bien que corrigée, met en évidence les innombrables problèmes de confidentialité des véhicules modernes. Les chercheurs en sécurité Sam Curry et Shubham Shah ont rapporté leurs découvertes (via Wired) sur un portail Web d’employés facilement piratable. Après avoir obtenu l’accès, ils…

Lire la suite sur Engadget
La sécurité défaillante de Subaru a laissé des trésors de données de véhicules facilement accessibles

Des millions de Subaru pourraient être déverrouillées et suivies à distance en raison de failles de sécurité

Il y a environ un an, le chercheur en sécurité Sam Curry a acheté une Subaru à sa mère, à condition qu’elle le laisse la pirater dans un futur proche. Curry a attendu jusqu’en novembre dernier, alors qu’il était à la maison pour…
Lire la suite sur Ars Technica
Des millions de Subaru pourraient être déverrouillées et suivies à distance en raison de failles de sécurité

(Re)découvrez également:

Toujours aussi facile de hacker une Tesla malgré sa nouvelle technologie sans clé

Une ancienne technique de vol de voiture, l’« attaque par relais », reste efficace même contre les systèmes d’entrée sans clé plus récents, comme ceux de la Tesla Model 3.
Lire la suite sur dcod.ch
Toujours aussi facile de hacker une Tesla malgré sa nouvelle technologie sans clé

La Tesla Model 3 piratée en moins de 2 minutes lors du dernier concours Pwn2Own

Des chercheurs ont démontré deux exploits distincts contre la Tesla Model 3 la semaine passée lors du concours de piratage Pwn2Own à Vancouver
Lire la suite sur dcod.ch
La Tesla Model 3 piratée en moins de 2 minutes lors du dernier concours Pwn2Own

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • Subaru
  • voiture connectée
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon
Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café