DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Rétro-ingénierie d'une caméra de surveillance routière Flock Safety sur un banc d'essai électronique par un chercheur en sécurité.
    Caméras Flock : des pirates prouvent le ciblage des personnes
  • Silhouette encapuchonnée sur fond de lignes de code avec l'inscription Conti en typographie glitchée verte fluo.
    Conti : un examen technique d’entrée pour recruter ses pirates
  • Illustration d’un cerveau numérique en réseau rose fluorescent émergeant d’un ordinateur portable, observant un écran affichant une carte du monde en code binaire, symbolisant l’intelligence artificielle, l’analyse de données et la cybersécurité.
    Menaces & IA : 13 dérives et avancées clés du 23 septembre 2026 (dont OpenAI)
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

Les vulnérabilités à suivre (17 fév 2025)

  • Marc Barbezat
  • 17 février 2025
  • 4 minutes de lecture
Des vulnérabilités numériques avec un cadenas ouvert sur un circuit imprimé
▾ Sommaire
Le résumé de la semaineLes vulnérabilités de la semaine(Re)découvrez la semaine passée:
Voici le résumé des vulnérabilités les plus critiques découvertes la semaine passée.

Le résumé de la semaine

Cette semaine, plusieurs vulnérabilités critiques et attaques sophistiquées ont marqué le paysage de la cybersécurité, mettant en lumière la nécessité d’une vigilance constante face aux menaces émergentes.

Une nouvelle attaque basée sur l’injection de requêtes a permis de corrompre la mémoire à long terme du chatbot Gemini de Google. Cette technique exploite une faille dans la gestion des instructions par l’intelligence artificielle, permettant aux attaquants de planter des souvenirs persistants et erronés dans le modèle, ce qui pourrait mener à des actions malveillantes futures.

Par ailleurs, l’Agence américaine pour la cybersécurité et la sécurité des infrastructures (CISA) a suspendu ses activités de sécurisation des élections. Cette décision inquiète les experts en cybersécurité alors que les menaces visant l’intégrité du processus électoral continuent d’évoluer. L’arrêt de ces efforts pourrait avoir des répercussions importantes sur la protection des infrastructures électorales aux États-Unis.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Dans le domaine des vulnérabilités logicielles, une faille critique dans PostgreSQL a été exploitée en combinaison avec une autre vulnérabilité zero-day dans BeyondTrust Privileged Remote Access. Ce type d’attaque démontre l’ingéniosité des cybercriminels qui parviennent à exploiter des failles en cascade pour compromettre des systèmes sensibles. Pendant ce temps, le groupe Salt Typhoon, lié à la Chine, a mené des attaques ciblées sur des infrastructures de télécommunications en exploitant des failles connues dans des équipements Cisco.

Les mises à jour de sécurité ont également été nombreuses cette semaine. Apple a publié des correctifs pour une faille zero-day ayant été exploitée dans des attaques très sophistiquées. De même, Fortinet a divulgué une deuxième vulnérabilité d’authentification contournée dans ses pare-feux, nécessitant une mise à jour urgente pour éviter toute compromission. Ivanti a corrigé trois vulnérabilités critiques affectant ses solutions de sécurité, et SonicWall a vu l’exploitation active d’une faille d’authentification peu après la publication d’un code d’exploitation de preuve de concept.

Enfin, des cybercriminels exploitent actuellement une vulnérabilité récemment corrigée dans PAN-OS de Palo Alto Networks. Cette faille permettait de contourner les mécanismes d’authentification et pourrait être utilisée pour des intrusions à grande échelle. L’exploitation rapide de ces failles par les attaquants souligne l’importance d’une application immédiate des correctifs de sécurité afin de limiter les risques d’intrusion.

Les vulnérabilités de la semaine

Un nouveau piratage utilise une injection rapide pour corrompre la mémoire à long terme de Gemini

Dans le domaine naissant du piratage informatique, l’injection indirecte d’invites est devenue un élément de base pour inciter les chatbots à exfiltrer des données sensibles ou à effectuer d’autres actions malveillantes. Les développeurs de plateformes telles que Gemini de Google et ChatGPT d’OpenAI sont généralement…
Lire la suite sur Ars Technica
Un nouveau piratage utilise une injection rapide pour corrompre la mémoire à long terme de Gemini

L’organisme américain de surveillance de la sécurité électorale contraint de cesser ses activités de sécurité électorale

L’Agence américaine de cybersécurité et de sécurité des infrastructures a gelé ses efforts visant à aider les États à sécuriser les élections, selon une note interne consultée par WIRED.
Lire la suite sur WIRED
L'organisme américain de surveillance de la sécurité électorale contraint de cesser ses activités de sécurité électorale

Une vulnérabilité PostgreSQL exploitée en parallèle avec la faille zero-day de BeyondTrust dans des attaques ciblées

Les acteurs de la menace qui étaient à l’origine de l’exploitation d’une vulnérabilité zero-day dans les produits BeyondTrust Privileged Remote Access (PRA) et Remote Support (RS) en décembre 2024 ont probablement également exploité une faille d’injection SQL jusqu’alors inconnue dans PostgreSQL, selon les conclusions de…
Lire la suite sur The Hacker News
Une vulnérabilité PostgreSQL exploitée en parallèle avec la faille zero-day de BeyondTrust dans des attaques ciblées

Salt Typhoon exploite les appareils Cisco dans l’infrastructure des télécommunications

Le groupe d’espionnage d’État parrainé par la Chine a exploité des bugs connus et plus anciens dans les équipements Cisco pour commettre avec succès des intrusions informatiques sur six continents au cours des deux derniers mois.
Lire la suite sur Dark Reading
Salt Typhoon exploite les appareils Cisco dans l'infrastructure des télécommunications

Apple corrige une faille zero-day exploitée dans des attaques « extrêmement sophistiquées »

Apple a publié des mises à jour de sécurité d’urgence pour corriger une vulnérabilité zero-day qui, selon la société, a été exploitée dans des attaques ciblées et « extrêmement sophistiquées ». […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Apple corrige une faille zero-day exploitée dans des attaques « extrêmement sophistiquées »

Fortinet révèle un deuxième contournement d’authentification du pare-feu corrigé en janvier

Fortinet a révélé une deuxième vulnérabilité de contournement d’authentification qui a été corrigée dans le cadre d’une mise à jour de janvier 2025 pour les appareils FortiOS et FortiProxy. […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Fortinet révèle un deuxième contournement d'authentification du pare-feu corrigé en janvier

Ivanti corrige trois failles critiques dans Connect Secure et Policy Secure

Ivanti a publié des mises à jour de sécurité pour Ivanti Connect Secure (ICS), Ivanti Policy Secure (IPS) et Ivanti Secure Access Client (ISAC) pour corriger plusieurs vulnérabilités, dont trois problèmes de gravité critique. […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Ivanti corrige trois failles critiques dans Connect Secure et Policy Secure

Un bug du pare-feu SonicWall exploité dans des attaques après la publication d’un exploit PoC

Les attaquants ciblent désormais une vulnérabilité de contournement d’authentification affectant les pare-feu SonicWall peu de temps après la publication du code d’exploitation de preuve de concept (PoC). […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Un bug du pare-feu SonicWall exploité dans des attaques après la publication d'un exploit PoC

Des pirates informatiques exploitent le contournement de l’authentification dans Palo Alto Networks PAN-OS

Les pirates informatiques lancent des attaques contre les pare-feu PAN-OS de Palo Alto Networks en exploitant une vulnérabilité récemment corrigée (CVE-2025-0108) qui permet de contourner l’authentification. […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Des pirates informatiques exploitent le contournement de l'authentification dans Palo Alto Networks PAN-OS

(Re)découvrez la semaine passée:

Les vulnérabilités à suivre (10 fév 2025)

Découvrez les principales vulnérabilités à suivre cette semaine du 10 février 2025

Lire la suite sur dcod.ch
Les vulnérabilités à suivre (10 fév 2025)

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
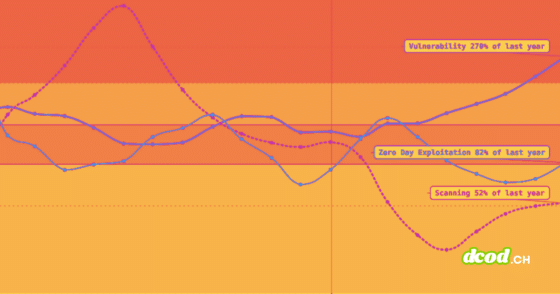
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon
Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café