DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Analyses / Rapports cybersécurité
  • Failles / vulnérabilités

Hausse des zero-days selon Google : entreprises et États au cœur de la menace

  • Marc Barbezat
  • 8 mai 2025
  • 3 minutes de lecture
Rapport Google zero days
▾ Sommaire
Êtes-vous prêts face à l’augmentation des attaques zero-day ?Les entreprises particulièrement ciblées par les zero-daysUne tendance inquiétante : les États et les vendeurs de logiciels espions à la manœuvreLes logiciels tiers : cible privilégiée des attaques mobilesQuelles vulnérabilités privilégient les attaquants ?Cas concrets d’exploitation de zero-daysPour en savoir plus(Re)découvrez également:
Les attaques zero-day gagnent du terrain en ciblant particulièrement les entreprises et les États, exigeant une vigilance accrue en cybersécurité.

L’exploitation des vulnérabilités zero-day continue d’augmenter progressivement, suivant une tendance claire établie depuis quatre ans, touchant particulièrement les produits d’entreprises et attirant des acteurs étatiques majeurs comme la Chine et la Corée du Nord.

Êtes-vous prêts face à l’augmentation des attaques zero-day ?

75 vulnérabilités zero-day exploitées en 2024 : un chiffre révélateur d’une menace constante selon Google Threat Intelligence Group (GTIG). Bien qu’en baisse par rapport aux 98 de 2023, ce nombre reste élevé, suivant une augmentation graduelle et constante sur plusieurs années, nécessitant des stratégies de défense robustes.

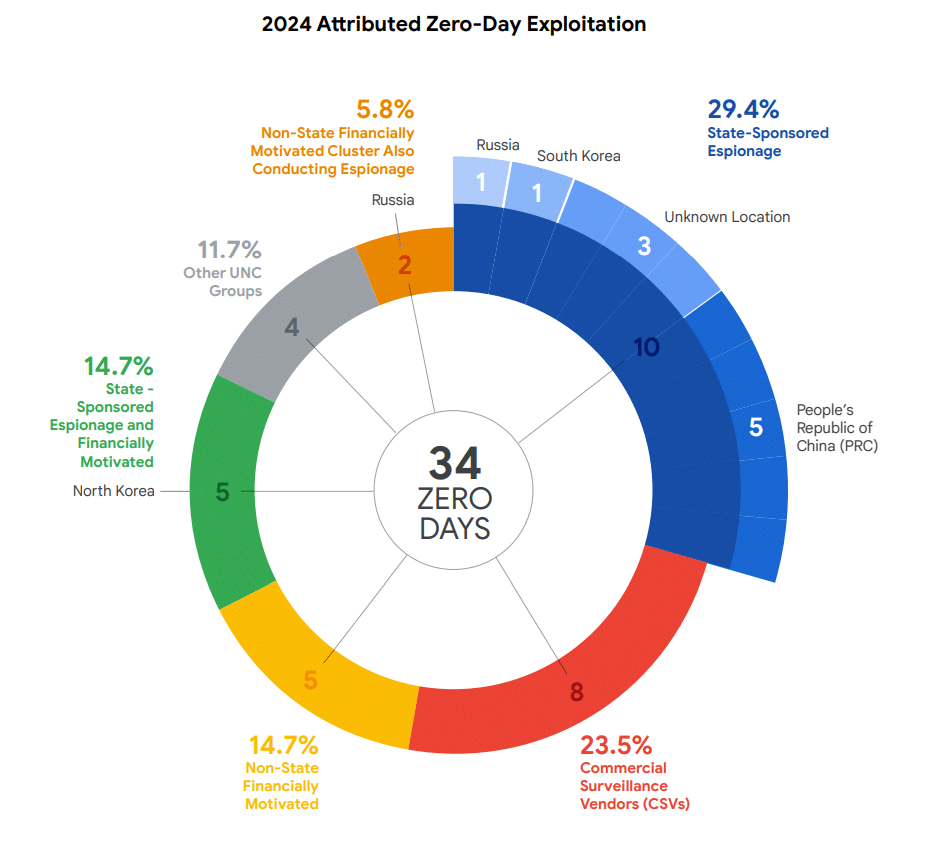
Selon GTIG, sur les 34 vulnérabilités zero-day attribuées en 2024, près de 30 % proviennent d’opérations étatiques d’espionnage. La Chine représente une menace significative avec cinq vulnérabilités attribuées, suivie de près par la Corée du Nord avec le même nombre. Les vendeurs commerciaux de logiciels espions (CSVs) occupent également une place majeure avec huit zero-days exploitées.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Ou suivez le flux temps réel
Telegram Discord
Exploitation Zero-Day attribuée en 2024 (source Google)

Les entreprises particulièrement ciblées par les zero-days

En 2024, 44 % des vulnérabilités zero-day concernaient des technologies d’entreprise, contre 37 % l’année précédente. Pourquoi cette augmentation ? Principalement en raison d’une hausse significative de l’exploitation des logiciels de sécurité et des équipements réseau, représentant plus de 60 % des vulnérabilités ciblant les entreprises.

Par exemple, GTIG a identifié 20 failles critiques touchant des produits tels qu’Ivanti Cloud Services Appliance, Palo Alto Networks PAN-OS et Cisco Adaptive Security Appliance. Ces systèmes offrent aux attaquants un accès direct à des droits élevés et à des réseaux étendus, souvent sans détection par les outils classiques de sécurité (EDR).

Une tendance inquiétante : les États et les vendeurs de logiciels espions à la manœuvre

En 2024, plus de 50 % des zero-days attribuées concernaient des opérations d’espionnage cybernétique menées par des groupes étatiques et des clients de vendeurs commerciaux de logiciels espions (CSVs). Les groupes étatiques comme ceux soutenus par la Chine (cinq zero-days exploitées) et la Corée du Nord (également cinq zero-days) sont particulièrement actifs.

Le groupe chinois UNC5221, par exemple, a exploité deux vulnérabilités critiques sur des équipements Ivanti en les combinant pour maximiser leur impact. Les clients des CSVs ont exploité huit zero-days, soulignant leur rôle croissant dans ce type d’attaques.

Les logiciels tiers : cible privilégiée des attaques mobiles

Bien que les attaques contre navigateurs et systèmes mobiles aient diminué notablement grâce aux efforts accrus des fournisseurs pour renforcer leurs dispositifs de sécurité, les composants tiers des appareils Android restent un point faible majeur.

Selon GTIG, ces composants tiers sont particulièrement attrayants pour les attaquants car leur exploitation permet de compromettre simultanément un grand nombre d’appareils de marques et modèles variés. En 2024, trois des sept vulnérabilités zero-day exploitées dans les appareils Android concernaient spécifiquement ces composants tiers, démontrant clairement leur intérêt stratégique pour les cybercriminels.

Quelles vulnérabilités privilégient les attaquants ?

Trois types de failles sont particulièrement exploitées en 2024 : les failles de type « use-after-free », les injections de commandes et les attaques par cross-site scripting (XSS). Ces failles offrent généralement un contrôle total et immédiat des systèmes ciblés.

GTIG insiste sur le fait que ces vulnérabilités proviennent d’erreurs basiques de développement logiciel, évitables par des pratiques rigoureuses telles que les revues de code et l’utilisation de bibliothèques à jour.

Cas concrets d’exploitation de zero-days

Deux exemples majeurs illustrent les enjeux actuels :

  • En novembre 2024, une chaîne d’exploitation WebKit ciblant MacOS permettait de voler des cookies sur des sites gouvernementaux ukrainiens, révélant une stratégie précise d’espionnage.
  • En octobre 2024, une faille complexe affectant Firefox et Tor était exploitée par le groupe CIGAR à des fins à la fois financières et d’espionnage, illustrant les multiples objectifs possibles derrière une même attaque zero-day.

Ces cas soulignent l’importance d’une sécurité proactive, basée sur la prévention et l’anticipation pour limiter les impacts potentiels de ces attaques sophistiquées.

Pour en savoir plus

Bonjour les zero-days, mon vieil ami : analyse de l’exploitation zero-day de 2024

Rédigé par : Casey Charrier, James Sadowski, Clement Lecigne, Vlad Stolyarov Résumé Google Threat Intelligence Group (GTIG) a suivi 75 vulnérabilités zero-day exploitées dans la nature en 2024, soit une diminution par rapport au nombre que nous avons identifié en 2023 (98 vulnérabilités), mais…
Lire la suite sur Cloud Blog
Bonjour les zero-days, mon vieil ami : analyse de l'exploitation zero-day de 2024

(Re)découvrez également:

Voici le bilan 2024 du programme de chasse aux bugs de Google

En 2024, Google a versé près de 12 millions de dollars à 600 chercheurs grâce à son programme de récompenses pour vulnérabilités.

Lire la suite sur dcod.ch
Voici le bilan 2024 du programme de chasse aux bugs de Google

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • Google
  • zero-days
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
Lire l'article

Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents

DCOD Top 10 OWASP LLM 2026 le guide refond la securite des modeles
Lire l'article

OWASP Top 10 LLM 2026 : l’IA face aux incidents réels

Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
Lire l'article

CryptoPro : neuf vulnérabilités qui exposent les GAB

Des idées de lecture recommandées par DCOD

Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café