La police nationale espagnole arrête un pirate présumé de 19 ans, accusé d’avoir monétisé en ligne d’immenses fuites de données issues de neuf entreprises.
TL;DR : L’essentiel
- Les autorités espagnoles ont interpellé un suspect de 19 ans près de Barcelone, dans le cadre d’une enquête sur un vaste vol de données personnelles touchant des millions d’utilisateurs.
- Selon la police nationale, le jeune homme est soupçonné d’avoir récupéré illégalement 64 millions d’enregistrements issus des systèmes informatiques de neuf entreprises distinctes, avant de tenter d’en tirer profit sur internet.
- Les informations compromises incluraient des données particulièrement sensibles, comme des numéros d’identification nationaux, des adresses postales, des numéros de téléphone et des identifiants bancaires internationaux, augmentant fortement le risque d’abus frauduleux.
- Les enquêteurs espagnols accusent le suspect d’avoir mis en vente ces ensembles de données massifs sur des forums fréquentés par des cybercriminels, transformant des fuites industrielles en marchandise numérique pour la criminalité en ligne.
L’arrestation récente d’un jeune homme de 19 ans en Espagne illustre brutalement l’industrialisation du commerce illégal de données personnelles. L’affaire, qui implique le vol présumé de 64 millions d’enregistrements issus de neuf entreprises, met en lumière la facilité avec laquelle un individu isolé peut désormais exploiter des failles de sécurité pour alimenter un marché noir numérique mondialisé. Elle rappelle aussi que les informations d’apparence banale, comme une adresse ou un numéro de téléphone, deviennent des ressources monnayables une fois agrégées et revendues en masse.
Un piratage massif visant neuf entreprises et 64 millions de dossiers
D’après BleepingComputer, la police nationale espagnole a arrêté un suspect à Barcelone dans le cadre d’une série d’intrusions touchant au moins neuf sociétés. Ces intrusions auraient permis de collecter 64 millions d’enregistrements, c’est-à-dire des « dossiers » numériques correspondant à autant de profils ou de lignes de données distinctes. La notion d’enregistrement recouvre, par exemple, une fiche client, un compte d’utilisateur ou une ligne dans une base d’abonnés.
Les enquêteurs évoquent la compromission de données personnelles particulièrement sensibles. Parmi elles figureraient des numéros d’identification nationaux, qui servent souvent de référence administrative majeure, mais aussi des adresses postales et des numéros de téléphone. Ces éléments sont à la base de nombreux processus de vérification d’identité, qu’il s’agisse de souscrire un abonnement, d’accéder à un service public ou de prouver son identité à distance. Leur exposition en masse fragilise donc la confiance dans ces mécanismes.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Les données bancaires mentionnées dans l’affaire incluent des numéros IBAN, utilisés pour identifier de manière unique un compte bancaire au sein de la zone de paiements internationale. À elles seules, ces suites de chiffres ne suffisent pas toujours à réaliser une fraude directe, mais elles deviennent précieuses lorsqu’elles sont combinées à d’autres informations comme le nom, l’adresse et le numéro d’identification d’une personne. Un ensemble aussi complet peut ensuite servir à monter des escroqueries ciblées, à contourner certaines vérifications de sécurité ou à alimenter du phishing, c’est-à-dire des campagnes d’arnaques par courrier électronique ou message.
Le fait que neuf entreprises différentes soient impliquées souligne un point crucial : la surface d’attaque ne se limite plus à un unique acteur mal protégé. Elle s’étend à des chaînes entières de fournisseurs, de partenaires et de prestataires, chacun conservant ses propres jeux de données. La multiplication des systèmes et des bases de données, parfois interconnectés, offre autant de portes d’entrée potentielles à un attaquant motivé. Dans ce contexte, un seul individu capable de repérer et d’exploiter des failles peut provoquer un incident d’ampleur systémique.
Des données revendues sur des forums de hackers
Selon CyberInsider, la police espagnole soupçonne le jeune homme d’avoir tenté de monnayer ces informations sur des forums spécialisés fréquentés par des cybercriminels. Ces espaces, parfois accessibles uniquement sur des réseaux anonymes, fonctionnent comme des marchés parallèles où se vendent et s’échangent bases de données, outils de piratage, identifiants de comptes ou encore services de blanchiment.
Ces forums de hackers jouent un rôle central dans l’économie souterraine de la cybercriminalité. Un pirate qui parvient à extraire des données d’entreprises, mais ne dispose ni des compétences techniques ni des réseaux pour mener lui-même des fraudes complexes, peut y trouver des acheteurs. De l’autre côté, des groupes criminels organisés, déjà rompus aux mécanismes d’escroquerie financière, y achètent des « matières premières » numériques prêtes à l’emploi. Cette séparation entre voleurs de données, revendeurs et fraudeurs finaux renforce la professionnalisation du secteur.
Le mécanisme est relativement simple : une fois les bases de données volées, leur auteur publie généralement un extrait ou un échantillon pour prouver leur authenticité. Les potentiels acheteurs vérifient alors que les numéros d’identification, les adresses ou les numéros de téléphone correspondent à des formats valides et à des personnes réelles. Si la marchandise est jugée intéressante, la transaction s’effectue souvent en cryptomonnaie, ce qui permet de masquer partiellement les flux financiers et de compliquer le travail d’enquête des autorités.
Dans ce type de modèle, la valeur d’une base de données ne repose pas seulement sur le volume, mais aussi sur la fraîcheur et la complétude des informations. Une fuite qui combine identifiants nationaux, coordonnées complètes et IBAN a potentiellement plus de valeur qu’un simple listing d’adresses électroniques anciennes. L’ampleur de cette affaire, avec 64 millions d’enregistrements issus de neuf entreprises, suggère que les bases compilées pouvaient être segmentées, revendues par lots, voire combinées avec d’autres fuites pour enrichir le profilage des victimes potentielles.
Un signal d’alarme sur la protection des données en Europe
L’interpellation en Espagne met en lumière un déséquilibre persistant entre la puissance des outils à disposition des attaquants et le niveau moyen de protection des systèmes d’information. Un individu de 19 ans seulement, agissant sans organisation apparente dans les informations disponibles, se retrouve au cœur d’un dossier impliquant des dizaines de millions de dossiers personnels et plusieurs entreprises. Cela illustre combien la barrière à l’entrée technique pour mener des attaques efficaces s’est abaissée.
Les entreprises concernées par ce type d’incident se trouvent confrontées à un double enjeu. Sur le plan technique, elles doivent comprendre où, comment et pendant combien de temps leurs systèmes ont été compromis, puis corriger les vulnérabilités qui ont permis l’intrusion.
Pour le grand public, cette affaire rappelle qu’une donnée personnelle n’est jamais anodine. Un numéro de téléphone peut devenir le point de départ d’une campagne de hameçonnage par messages, une adresse postale peut faciliter une usurpation d’identité, et un IBAN peut être utilisé dans des montages frauduleux. Même si les informations disponibles ne détaillent pas les usages concrets qui ont pu être faits de ces données volées, l’agrégation de multiples éléments d’identité renforce la capacité des criminels à cibler finement leurs victimes.
Pour en savoir plus, le communiqué de la police espagnole
La police nationale arrête un cybercriminel pour avoir volé et vendu quelque 64 millions de données personnelles privées
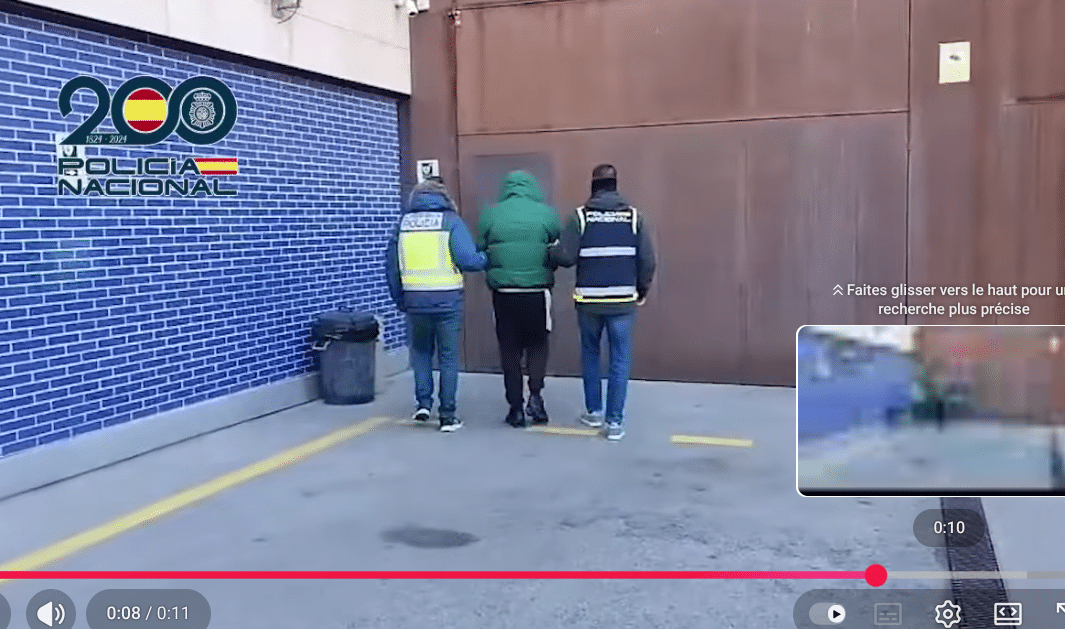
La police nationale a arrêté à Igualada (Barcelone) un jeune homme de 19 ans, soupçonné de cybercriminalité, d’accès non autorisé à des données confidentielles et de violation de la vie privée. Ce cybercriminel aurait accédé aux systèmes informatiques de neuf entreprises différentes, obtenant ainsi des millions de données personnelles qu’il aurait ensuite revendues en ligne.
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.