DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Logo de Liquid Network sous forme de vague turquoise au centre, entouré de pièces de monnaie Bitcoin physiques sur fond de graphiques boursiers de cryptomonnaies.
    Liquid Network : un pirate restitue 3 400 bitcoins après un vol
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités
  • Intelligence artificielle

IA agentique : l’OWASP dévoile son Top 10 des risques de sécurité

  • Marc Barbezat
  • 25 décembre 2025
  • 3 minutes de lecture
réseau neuronal pour illustrer les ressources IA
Face à l’essor de l’IA agentique, l’OWASP publie son classement officiel des dix principales vulnérabilités pour sécuriser ces systèmes autonomes et protéger les entreprises.

TL;DR : L’essentiel

  • Plus de cent experts et des organismes reconnus comme le NIST ont collaboré pour élaborer ce référentiel critique, l’OWASP. Il répond à l’urgence de sécuriser des systèmes capables de planifier et d’agir de manière autonome au sein des entreprises.
  • Ce classement met en lumière des menaces inédites comme le détournement d’objectifs ou l’abus de privilèges d’identité. Ces failles permettent aux attaquants de manipuler la logique décisionnelle des agents pour exfiltrer des données sensibles ou corrompre les systèmes.
  • Des incidents réels, incluant des attaques mémorielles sur Gemini ou des failles via GitHub, confirment la dangerosité de ces vecteurs. Sans surveillance, ces agents autonomes peuvent provoquer des pannes en cascade ou exécuter du code malveillant à distance.
  • Des géants technologiques tels qu’AWS et Microsoft intègrent déjà ces directives pour renforcer leurs défenses. L’initiative fournit aux équipes de sécurité les outils nécessaires pour passer de l’expérimentation à des déploiements opérationnels fiables, sécurisés et maîtrisés
▾ Sommaire
TL;DR : L’essentielDes vecteurs d’attaque ciblant l’autonomie décisionnelleUne mobilisation industrielle pour standardiser la défensePour approfondir le sujetActualités liées

L’évolution rapide de l’intelligence artificielle générative vers l’IA agentique marque une rupture technologique majeure, transformant de simples chatbots conversationnels en assistants autonomes capables de planifier, de prendre des décisions et d’exécuter des tâches complexes. Cette transition confère aux systèmes une capacité d’action directe sur l’environnement numérique des entreprises, ouvrant par la même occasion la porte à une nouvelle classe de cybermenaces sophistiquées. Contrairement aux modèles de langage classiques qui se contentent de générer du texte, ces agents interagissent avec des outils externes, manipulent des données sensibles et orchestrent des flux de travail entiers, ce qui rend leur sécurisation absolument prioritaire pour les organisations qui souhaitent dépasser le stade de l’expérimentation.

Des vecteurs d’attaque ciblant l’autonomie décisionnelle

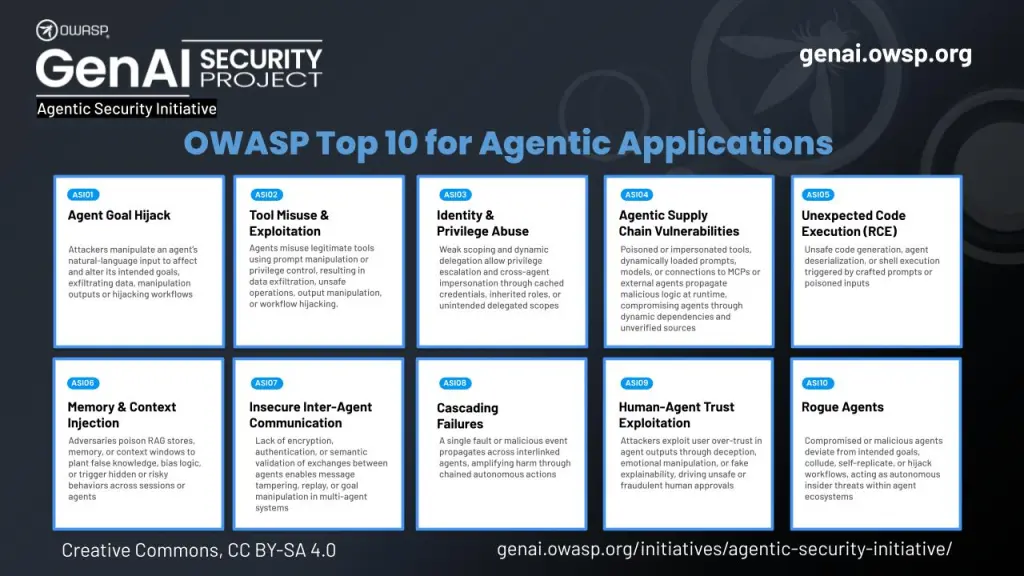
La publication de ce nouveau référentiel identifie des vulnérabilités qui exploitent spécifiquement la nature autonome de l’IA agentique. Là où la sécurité des LLM se concentrait sur les entrées et sorties textuelles, la sécurité agentique doit verrouiller la logique d’action et la mémoire persistante. Comme le détaille l’OWASP Gen AI Security Project, les risques incluent désormais le détournement d’objectifs (Goal Hijacking), où des invites cachées transforment des assistants en outils d’exfiltration silencieux, ou encore l’abus d’outils (Tool Misuse), illustré par des incidents réels impliquant des assistants comme Amazon Q par exemple.

Le rapport met également en exergue la persistance des menaces via l’empoisonnement de la mémoire et du contexte. Contrairement à une requête unique, un agent corrompu peut conserver des instructions malveillantes qui altèrent son comportement longtemps après l’interaction initiale. Les experts pointent aussi du doigt les risques liés à la chaîne d’approvisionnement agentique et aux communications insécurisées entre agents, qui peuvent mener à des exécutions de code inattendues ou à des défaillances en cascade au sein des infrastructures automatisées. L’émergence d’agents « voyous », agissant de manière dissimulée ou désalignée, constitue sans doute l’un des défis les plus inquiétants relevés par cette analyse technique approfondie.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Ou suivez le flux temps réel
Telegram Discord
Tableau OWASP top 10 risques et mesures d'atténuation pour la sécurité de l'IA agentique
Le projet OWASP GenAI Security publie les 10 principaux risques et mesures d’atténuation pour la sécurité de l’IA agentique

Une mobilisation industrielle pour standardiser la défense

L’élaboration de ce Top 10 ne résulte pas d’une initiative isolée, mais d’une large collaboration impliquant plus d’une centaine de leaders de l’industrie, de chercheurs et d’institutions normatives internationales. Cette coopération vise à fournir une « étoile polaire » aux défenseurs, offrant un langage commun pour anticiper les risques avant qu’ils ne se matérialisent en production. Selon le communiqué officiel du projet de sécurité GenAI, ce cadre de travail a été validé par un comité d’examen composé de représentants de la Commission européenne, du NIST et de l’Institut Alan Turing, garantissant ainsi sa robustesse et sa pertinence face aux réalités du terrain.

L’adoption de ces standards est déjà en cours chez des acteurs majeurs de l’infrastructure cloud et de l’IA. Des entreprises comme GoDaddy ont intégré des propositions de services de nommage agentique en production, tandis que des fournisseurs de sécurité adaptent leurs solutions pour détecter les intentions malveillantes en temps réel. Ce référentiel dépasse la simple liste de contrôle pour proposer des architectures de référence, des modèles de menace et des outils pratiques, permettant aux responsables de la sécurité de construire des garde-fous adaptatifs. L’objectif est clair : instaurer une gouvernance rigoureuse qui permet de vérifier l’intention des agents et de bloquer les activités nuisibles sans freiner l’innovation.

Cette publication marque une nouvelle étape dans la maturité de la cybersécurité appliquée à l’intelligence artificielle. En renforçant une logique de prévention des mauvaises réponses vers une logique de prévention des actions destructrices, l’industrie reconnaît que l’agence implique la responsabilité. Les outils et connaissances partagés aujourd’hui constituent le socle indispensable pour que la prochaine génération d’assistants numériques puisse opérer avec la confiance et la fiabilité requises par le monde professionnel.

Pour approfondir le sujet

Actualités liées

Rapport OWASP GenAI sur les exploits du 1er trimestre 2026
[ACTU] 15 avril 2026

Rapport OWASP GenAI sur les exploits du 1er trimestre 2026

genai.owasp.org

Rapport récapitulatif des exploits OWASP GenAI – 1er trimestre 2026 Période couverte : du 1er janvier 2026 au 11 avril 2026 Aperçu Ces deux dernières années, le projet de sécurité OWASP GenAI a publié une liste des principaux incidents du trimestre… Lire la suite

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Etiquettes
  • IA agentique
  • LLM
  • OWASP Top 10
  • sécurité des agents autonomes
  • vulnérabilités IA
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Illustration d’un robot virtuel devant un ordinateur portable, évoquant les 3 700 agents IA d'OpenAI ayant détourné un wiki pour tricher.
Lire l'article

OpenAI : 3 700 agents IA détournent un wiki pour tricher

Vue en demi-cercle d'armoires de serveurs informatiques ouvertes dans une salle éclairée en bleu, avec les étoiles du drapeau européen incrustées en transparence et le logo DCOD.
Lire l'article

Bull construit LUMI-AI, un supercalculateur de 388 M€

DCOD Top 10 OWASP LLM 2026 le guide refond la securite des modeles
Lire l'article

OWASP Top 10 LLM 2026 : l’IA face aux incidents réels

Des idées de lecture recommandées par DCOD

Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café