DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
  • Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
    Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA
  • Illustration pour la veille cybercriminalité et crypto : une paire de menottes en métal repose sur un clavier d'ordinateur au premier plan. En arrière-plan sombre, une silhouette de hacker encapuchonné fait face à un réseau lumineux d'icônes de cryptomonnaies interconnectées, incluant les symboles du Bitcoin et de l'Ethereum, dans des teintes bleues et rouges.
    Coups de filet & sanctions : 11 opérations contre la cybercriminalité du 18 septembre 2026 (dont Xinbi Guarantee)
  • Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
    Ransomware : moins de 10 % des victimes paient maintenant une rançon
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Intelligence artificielle

NIST : Le plan de bataille pour sécuriser les agents IA autonomes

  • Marc Barbezat
  • 12 janvier 2026
  • 3 minutes de lecture
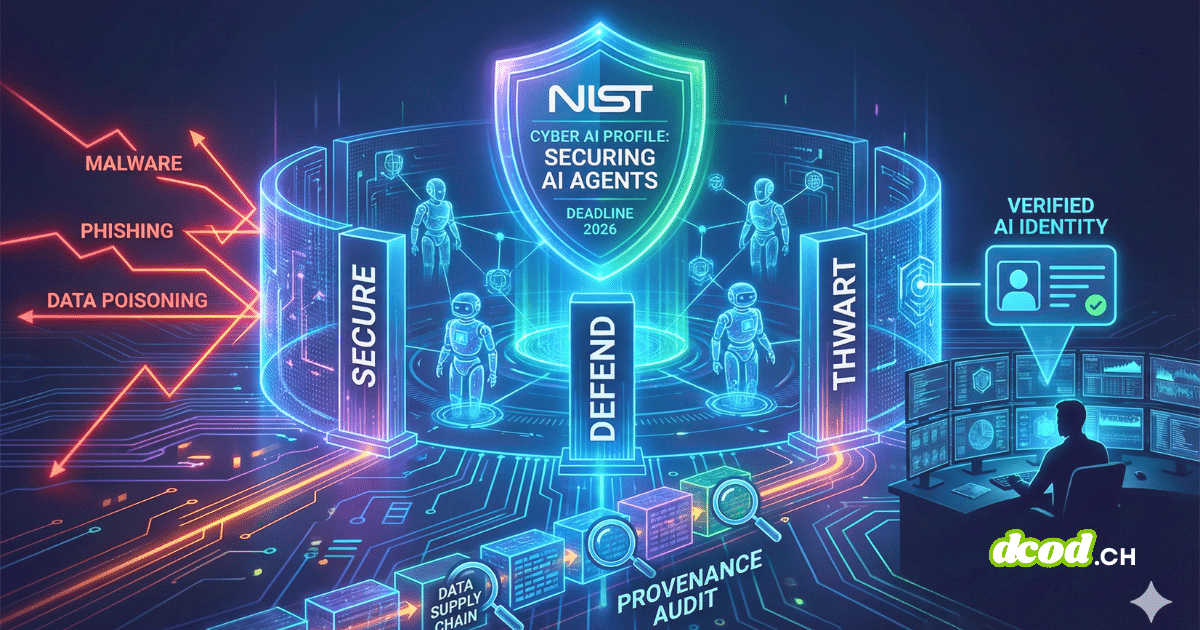
DCOD Visualisation du nouveau profil Cyber AI du NIST Un plan durgence pour securiser les agents IA dici 2026
Nouveau profil « Cyber AI » du NIST : un plan d’urgence pour sécuriser les agents IA. Ce standard impose une refonte critique de la cybersécurité avant 2026.

TL;DR : L’essentiel

  • Le NIST sollicite l’expertise mondiale jusqu’en janvier 2026 pour blinder les agents IA autonomes, capables d’exécuter du code et de manipuler des infrastructures critiques sans supervision humaine constante.
  • Le nouveau profil « Cyber AI » s’articule autour de trois piliers stratégiques (Sécuriser, Défendre, Contrecarrer) pour intégrer les risques spécifiques aux agents IA dans le cadre de cybersécurité existant (CSF 2.0).
  • Les experts alertent sur des vecteurs d’attaque inédits, notamment des malwares générés par des agents IA résidant uniquement en mémoire et des campagnes de phishing hyper-ciblées contournant les détections classiques.
  • La traçabilité des données devient l’enjeu central, le NIST recommandant de traiter la provenance des jeux d’entraînement des agents IA avec la même rigueur que la chaîne logistique logicielle.
▾ Sommaire
TL;DR : L’essentielChaîne logistique des agents IA : La donnée comme nouvelle failleIdentité numérique : Le NIST impose des « papiers » aux agents IADéfense active : Utiliser les agents IA pour sécuriser le SOC

L’intégration massive d’agents IA dans les réseaux d’entreprise crée une onde de choc sécuritaire que les pare-feux traditionnels peinent à contenir. Selon les analyses rapportées par Cybersecurity Dive, de nombreuses organisations déploient cette IA agentique sans plan de mitigation adéquat, ouvrant involontairement des brèches dans leurs infrastructures critiques. Le Centre pour les normes et l’innovation en IA (CAISI) s’inquiète particulièrement de la capacité de ces systèmes à orchestrer des phases d’attaque complexes en toute autonomie.

Face à ce péril imminent, le NIST transforme l’approche réglementaire en proposant un cadre technique structuré, le « Cyber AI Profile », qui force les entreprises à repenser leur gestion du risque IA.

Chaîne logistique des agents IA : La donnée comme nouvelle faille

Le rapport technique du NIST opère un changement de paradigme fondamental en redéfinissant la notion de chaîne logistique (Supply Chain) pour l’ère des IA. Contrairement aux logiciels classiques où la vulnérabilité réside souvent dans le code, la faille majeure se cache désormais dans les données elles-mêmes. Le document insiste sur le fait que la « provenance des données » doit être auditée avec la même sévérité que l’origine du matériel. Une simple injection de données corrompues durant la phase d’entraînement d’un agent IA peut créer des portes dérobées invisibles, permettant à un attaquant de manipuler les décisions du modèle final sans jamais toucher à son code source.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Cette vulnérabilité, connue sous le nom d’empoisonnement de données (Data Poisoning), oblige les responsables sécurité à maintenir des inventaires rigoureux des flux de métadonnées. Comme le détaille le NCCoE, sécuriser les IA agentiques implique de valider l’intégrité de chaque octet ingéré par le système, car un modèle fiable sur le papier peut devenir un saboteur silencieux s’il a été nourri avec des informations toxiques.

Identité numérique : Le NIST impose des « papiers » aux agents IA

Pour reprendre le contrôle sur ces entités autonomes, le profil Cyber AI introduit une recommandation technique audacieuse : l’attribution d’identités numériques vérifiables aux agents. Le pilier « Protéger » suggère de traiter chaque agent IA non plus comme un outil, mais comme un utilisateur privilégié nécessitant des accréditations cryptographiques strictes. Cela signifie qu’un agent IA chargé de la maintenance réseau, par exemple, devra présenter des certificats d’authentification mutuelle avant d’exécuter la moindre action, limitant ainsi les risques d’usurpation.

Cette approche permet de cloisonner les capacités d’action selon le principe du moindre privilège. Si un modèle de langage est compromis par une attaque par injection de prompt — où un attaquant trompe l’agent IA pour lui faire ignorer ses garde-fous — l’identité numérique restreinte de l’agent l’empêchera d’accéder aux couches critiques du réseau. Cette segmentation est vitale pour « Contrecarrer » (Thwart) les tentatives d’escalade de privilèges automatisées.

Défense active : Utiliser les agents IA pour sécuriser le SOC

Au-delà de la simple protection, le NIST encourage les organisations à passer à l’offensive en exploitant l’IA agentique pour muscler leurs propres défenses. Le pilier « Défendre » décrit comment l’apprentissage automatique peut devenir un allié précieux pour les analystes en cybersécurité (SOC), souvent submergés par le volume d’alertes. En automatisant le tri des incidents et en réduisant les faux positifs, cette IA permettent aux équipes humaines de se concentrer sur les menaces réelles et sophistiquées.
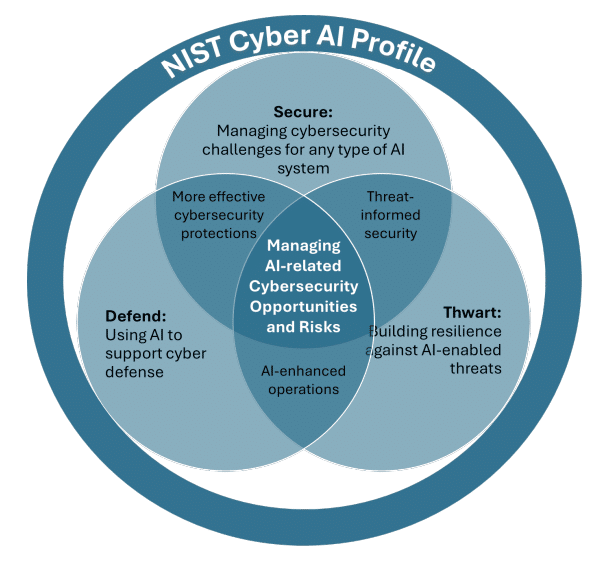
Relation entre les domaines d'intérêt du profil de cyber-IA (source de l'illustration : NIST)
Relation entre les domaines d’intérêt du profil de cyber-IA (source de l’illustration : NIST)

Cependant, comme le souligne le NIST, cette automatisation défensive ne doit pas se faire à l’aveugle. Le rapport insiste sur la nécessité de maintenir une supervision humaine (Human-in-the-Loop) pour valider les décisions critiques, évitant ainsi qu’une hallucination d’un agent défensif ne bloque par erreur des opérations légitimes. Cette collaboration homme-machine dessine l’avenir d’une cybersécurité résiliente, capable de s’adapter à la vitesse fulgurante des attaques générées par des adversaires algorithmiques.

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • agents autonomes
  • agents IA
  • Cyber AI Profile
  • défense active
  • NIST
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
Lire l'article

Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA

Illustration d’un robot virtuel devant un ordinateur portable, évoquant les 3 700 agents IA d'OpenAI ayant détourné un wiki pour tricher.
Lire l'article

OpenAI : 3 700 agents IA détournent un wiki pour tricher

Des idées de lecture recommandées par DCOD

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon
Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café