Faits marquants de la semaine
- Un cyberattaque a forcé l’hôpital belge AZ Monica à arrêter l’ensemble de ses serveurs, entraînant l’annulation d’actes programmés et le transfert de patients critiques vers d’autres établissements pour maintenir la continuité des soins.
- Un site militant de publication d’identités d’agents fédéraux, « ICE List », a été mis hors ligne après une attaque par déni de service distribué coordonnée, survenue peu après la diffusion de 4 500 noms liés à une fusillade.
- Le groupe de cyberespionnage lié à la Russie APT28 a mené en 2025 des campagnes de vol d’identifiants visant des personnels de l’énergie, du nucléaire et des institutions de politique publique en Turquie, Europe, Macédoine du Nord et Ouzbékistan.
- Un groupe soutenu par un État et suivi sous le nom « Kimsuky » a diffusé des courriels piégés contenant des codes QR malveillants, ciblant des agences gouvernementales américaines et étrangères, des organisations non gouvernementales et des établissements académiques.
Les incidents recensés confirment une montée en puissance des opérations ciblées combinant sabotage opérationnel, espionnage et pression politique, depuis la paralysie d’un hôpital belge et d’un site militant jusqu’aux campagnes sophistiquées de groupes APT russes et nord-coréens visant l’appropriation discrète d’identifiants au sein de secteurs stratégiques civils et gouvernementaux.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
La sélection des 15 actualités à retenir cette semaine
L'hôpital belge AZ Monica ferme ses serveurs après une cyberattaque.
L'hôpital belge AZ Monica a été contraint de fermer tous ses serveurs, d'annuler les interventions programmées et de transférer des patients en état critique plus tôt dans la journée en raison d'une cyberattaque. […] Lire la suite
La plateforme de divulgation d'informations personnelles des agents de l'ICE a été paralysée suite à une attaque DDoS coordonnée.
Le site web militant « ICE List » a été mis hors service suite à une attaque DDoS massive. Cette panne a fait suite à la fuite de 4 500 noms d’agents fédéraux liés à la mort de Renee Nicole… Lire la suite
Des attaques de vol d'identifiants menées par APT28 ont touché des organisations turques, européennes et d'Asie centrale.
Le groupe de cyberespionnage APT28, lié à la Russie, cible des personnalités des secteurs de l'énergie, du nucléaire et des politiques publiques en Turquie, en Europe, en Macédoine du Nord et en Ouzbékistan au moyen d'attaques visant… Lire la suite
Le FBI signale des attaques de type « quishing » provenant d'un groupe armé nord-coréen.
Un groupe de menaces parrainé par un État et identifié sous le nom de « Kimsuky » a envoyé des courriels d'hameçonnage contenant des codes QR à des agences gouvernementales américaines et étrangères, à des ONG et… Lire la suite
Extensions de navigateur malveillantes GhostPoster détectées, avec 840 000 installations.
Dix-sept autres extensions malveillantes liées à la campagne GhostPoster ont été découvertes dans les boutiques d'applications Chrome, Firefox et Edge, où elles ont cumulé un total de 840 000 installations. […] Lire la suite
Un enregistreur de frappe cible plus de 200 000 employés d'une grande banque américaine
Mise à jour du 15 janvier : le logiciel malveillant semble avoir été supprimé. Il est resté actif pendant environ 18 heures. Sansec a détecté un enregistreur de frappe sur la boutique en ligne pour employés de l’une des… Lire la suite
Des pirates informatiques utilisent une technique de « navigateur dans le navigateur » pour voler des identifiants Facebook.
Si vous utilisez encore Facebook, je suppose que vous êtes assez âgé pour vous souvenir d'avoir regardé des films de John Wayne au cinéma. Néanmoins, le réseau social reste une cible de choix pour les pirates informatiques… Lire la suite
Un pirate informatique dérobe 282 millions de dollars en cryptomonnaies grâce à une attaque d'ingénierie sociale ciblant un portefeuille matériel.
Une attaque sophistiquée d'ingénierie sociale a permis le vol de plus de 282 millions de dollars en BTC et LTC, les fonds étant rapidement blanchis via Monero. Lire la suite
Une nouvelle campagne Magecart vole les données de cartes de crédit lors des paiements en ligne.
Des chercheurs en cybersécurité de Silent Push Preemptive Cyber Defense ont mis au jour une vaste et sophistiquée campagne de vol de données web qui dérobe activement des données de cartes de crédit sur des sites de… Lire la suite
Des pirates informatiques nord-coréens exploitent des dépôts de code dans le cadre de la campagne « Contagious Interview ».
Une campagne récemment documentée, baptisée « Contagious Interview », révèle que des acteurs malveillants nord-coréens utilisent des outils de développement et des processus de gestion de code pour voler des identifiants, des portefeuilles de cryptomonnaies et établir un accès… Lire la suite
Découverte d'une faille de sécurité sans clic ciblant les appareils Google Pixel 9
Des chercheurs en sécurité de Google Project Zero ont révélé une chaîne d'exploitation complète, fonctionnant sans intervention de l'utilisateur, affectant les smartphones Google Pixel 9. Cette chaîne exploite des vulnérabilités dans le décodeur audio Dolby et le… Lire la suite
Une attaque de ransomware a perturbé les opérations du conglomérat sud-coréen Kyowon.
Le conglomérat sud-coréen Kyowon a confirmé avoir été victime d'une attaque de ransomware qui a perturbé ses opérations et pourrait avoir exposé des données clients. Le groupe Kyowon est un important conglomérat sud-coréen aux activités diversifiées, notamment… Lire la suite
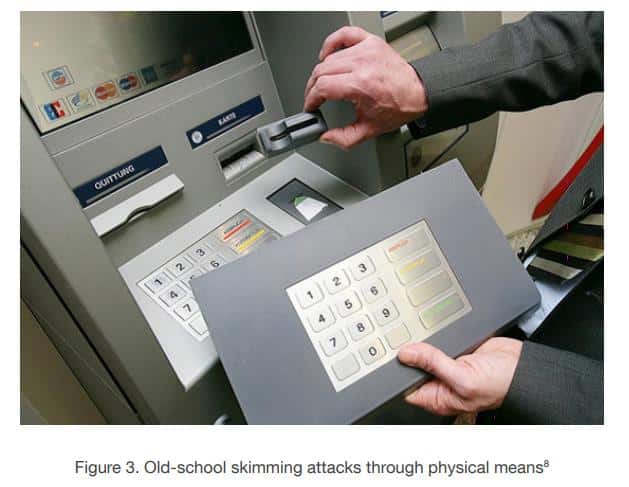
Une campagne de skimming web de longue durée dérobe les numéros de cartes de crédit sur les pages de paiement en ligne.
Des chercheurs en cybersécurité ont découvert une importante campagne de vol de données en ligne, active depuis janvier 2022, ciblant plusieurs grands réseaux de paiement tels qu'American Express, Diners Club, Discover, JCB Co., Ltd., Mastercard et UnionPay…. Lire la suite
Le logiciel malveillant PLUGGYAPE utilise Signal et WhatsApp pour cibler les forces de défense ukrainiennes.
L'équipe d'intervention d'urgence informatique d'Ukraine (CERT-UA) a révélé les détails de nouvelles cyberattaques visant ses forces de défense, perpétrées entre octobre et décembre 2025 à l'aide d'un logiciel malveillant connu sous le nom de PLUGGYAPE. Ces attaques… Lire la suite
Un groupe APT lié à la Chine exploite une faille zero-day de Sitecore lors d'attaques contre des infrastructures critiques américaines.
Un acteur malveillant probablement lié à la Chine cible des secteurs d'infrastructures critiques en Amérique du Nord depuis au moins l'année dernière. Cisco Talos, qui suit cette activité sous le nom de code UAT-8837, l'a identifiée comme… Lire la suite
Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.