DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
  • Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
    Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA
  • Illustration pour la veille cybercriminalité et crypto : une paire de menottes en métal repose sur un clavier d'ordinateur au premier plan. En arrière-plan sombre, une silhouette de hacker encapuchonné fait face à un réseau lumineux d'icônes de cryptomonnaies interconnectées, incluant les symboles du Bitcoin et de l'Ethereum, dans des teintes bleues et rouges.
    Coups de filet & sanctions : 11 opérations contre la cybercriminalité du 18 septembre 2026 (dont Xinbi Guarantee)
  • Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
    Ransomware : moins de 10 % des victimes paient maintenant une rançon
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Actualités cybersécurité

Vulnérabilités : les 11 alertes critiques du 16 mars 2026

  • Marc Barbezat
  • 16 mars 2026
  • 1 minutes de lecture
Illustration 3D pour la veille sur les vulnérabilités : un cadenas métallique ouvert est posé sur un circuit imprimé complexe. De vifs flux lumineux oranges et des triangles d'alerte rouges clignotants émanent du cadenas, symbolisant des failles de sécurité actives et des brèches dans un système informatique.
Voici la revue hebdomadaire des vulnérabilités critiques signalées et des mesures proposées par les éditeurs pour y remédier.

Faits marquants de la semaine

  • Une vulnérabilité affectant certains téléphones Android permet de contourner l’écran de verrouillage, récupérer le code PIN, les clés de chiffrement et les phrases de récupération de portefeuilles logiciels en moins d’une minute.
  • Veeam corrige sept vulnérabilités critiques dans Backup & Replication, dont une faille notée 9,9 sur 10 permettant à un utilisateur de domaine authentifié d’exécuter du code à distance sur le serveur de sauvegarde.
  • SAP publie, dans le cadre de son Security Patch Day du 10 mars 2026, quinze nouvelles notes de sécurité pour corriger plusieurs vulnérabilités, dont certaines permettent l’exécution de code à distance sur des logiciels d’entreprise.
  • L’agence américaine de cybersécurité CISA ajoute trois vulnérabilités, visant notamment SolarWinds, Ivanti et Workspace One UEM, à son catalogue des failles activement exploitées, incluant une attaque de type requête côté serveur avec un score de sévérité de 7,5.

La période est marquée par une accumulation de vulnérabilités critiques touchant simultanément terminaux Android grand public, solutions de sauvegarde Veeam et infrastructures applicatives SAP, tandis que CISA signale déjà l’exploitation active de failles SolarWinds, Ivanti et Workspace One UEM, illustrant la pression croissante sur les chaînes de mise à jour logicielles et la gestion centralisée des correctifs.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

La sélection des 11 actualités à retenir cette semaine
Cette faille de sécurité Android peut rendre votre écran de verrouillage inutilisable en moins de 60 secondes.

Cette faille de sécurité Android peut rendre votre écran de verrouillage inutilisable en moins de 60 secondes.

www.malwarebytes.com

Une vulnérabilité des appareils Android permet à des attaquants d'accéder à un téléphone en moins d'une minute. Cette vulnérabilité, référencée CVE-2026-20435, affecte certains SoC (System-on-a-Chip) MediaTek utilisant l'environnement d'exécution de confiance (TEE) de Trustonic. Cela peut paraître… Lire la suite
Veeam corrige 7 failles critiques dans la sauvegarde et la réplication permettant l'exécution de code à distance.

Veeam corrige 7 failles critiques dans la sauvegarde et la réplication permettant l'exécution de code à distance.

thehackernews.com

Veeam a publié des mises à jour de sécurité pour corriger plusieurs vulnérabilités critiques dans son logiciel Backup u0026 Replication. Si elles étaient exploitées, ces vulnérabilités pourraient permettre l'exécution de code à distance. Voici les vulnérabilités concernées :… Lire la suite
SAP publie des correctifs pour des failles de sécurité permettant l'exécution de code à distance.

SAP publie des correctifs pour des failles de sécurité permettant l'exécution de code à distance.

gbhackers.com

Le 10 mars 2026, SAP a publié ses mises à jour mensuelles de sécurité (Security Patch Day), corrigeant de nombreuses vulnérabilités dans ses logiciels d'entreprise. Le maintien d'un cycle structuré de gestion des correctifs, aligné sur ce… Lire la suite
La CISA signale que des vulnérabilités de SolarWinds, Ivanti et Workspace One sont activement exploitées.

La CISA signale que des vulnérabilités de SolarWinds, Ivanti et Workspace One sont activement exploitées.

thehackernews.com

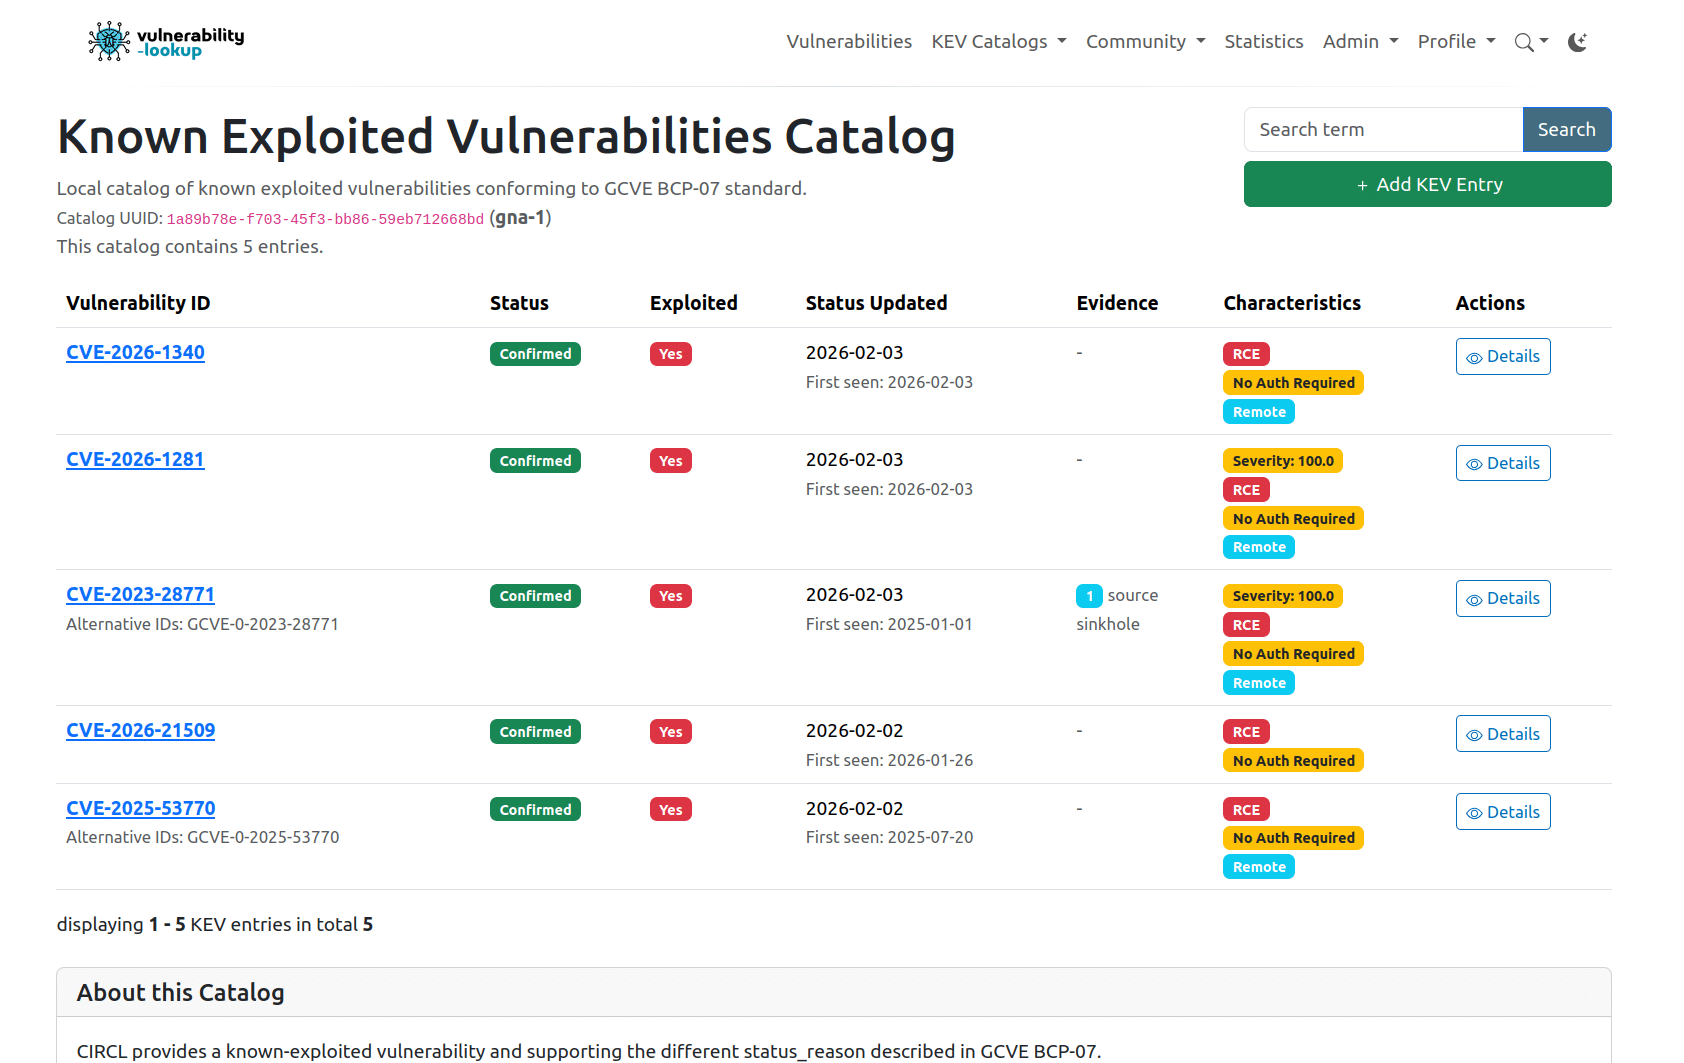
L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté lundi trois failles de sécurité à son catalogue des vulnérabilités exploitées connues (KEV), suite à des preuves d'exploitation active. Voici la liste des vulnérabilités : CVE-2021-22054… Lire la suite
Une vulnérabilité RCE de Splunk expose les systèmes à l'exécution de commandes shell arbitraires par des attaquants.

Une vulnérabilité RCE de Splunk expose les systèmes à l'exécution de commandes shell arbitraires par des attaquants.

gbhackers.com

Une vulnérabilité critique d'exécution de commandes à distance (RCE) a été découverte dans Splunk Enterprise et Splunk Cloud Platform, exposant les systèmes à de graves risques de sécurité. Officiellement référencée CVE-2026-20163 avec un score CVSS de 8,0,… Lire la suite
Une faille critique d'injection SQL dans le plugin Ally menace plus de 400 000 sites WordPress.

Une faille critique d'injection SQL dans le plugin Ally menace plus de 400 000 sites WordPress.

securityaffairs.com

Une faille d'injection SQL non authentifiée (CVE-2026-2413) dans l'extension WordPress Ally, utilisée sur plus de 400 000 sites, pourrait permettre à des attaquants de dérober des données sensibles. Une faille d'injection SQL non authentifiée, référencée CVE-2026-2413 (score CVSS :… Lire la suite
Salesforce publie une nouvelle alerte de sécurité liée à une troisième vague d'attaques contre des clients en six mois.

Salesforce publie une nouvelle alerte de sécurité liée à une troisième vague d'attaques contre des clients en six mois.

cyberscoop.com

Des analystes de menaces et plusieurs victimes non confirmées réagissent à une série d'attaques visant les clients de Salesforce, révélées par l'entreprise dans un avis de sécurité publié samedi. « Salesforce surveille activement les menaces ciblant les… Lire la suite
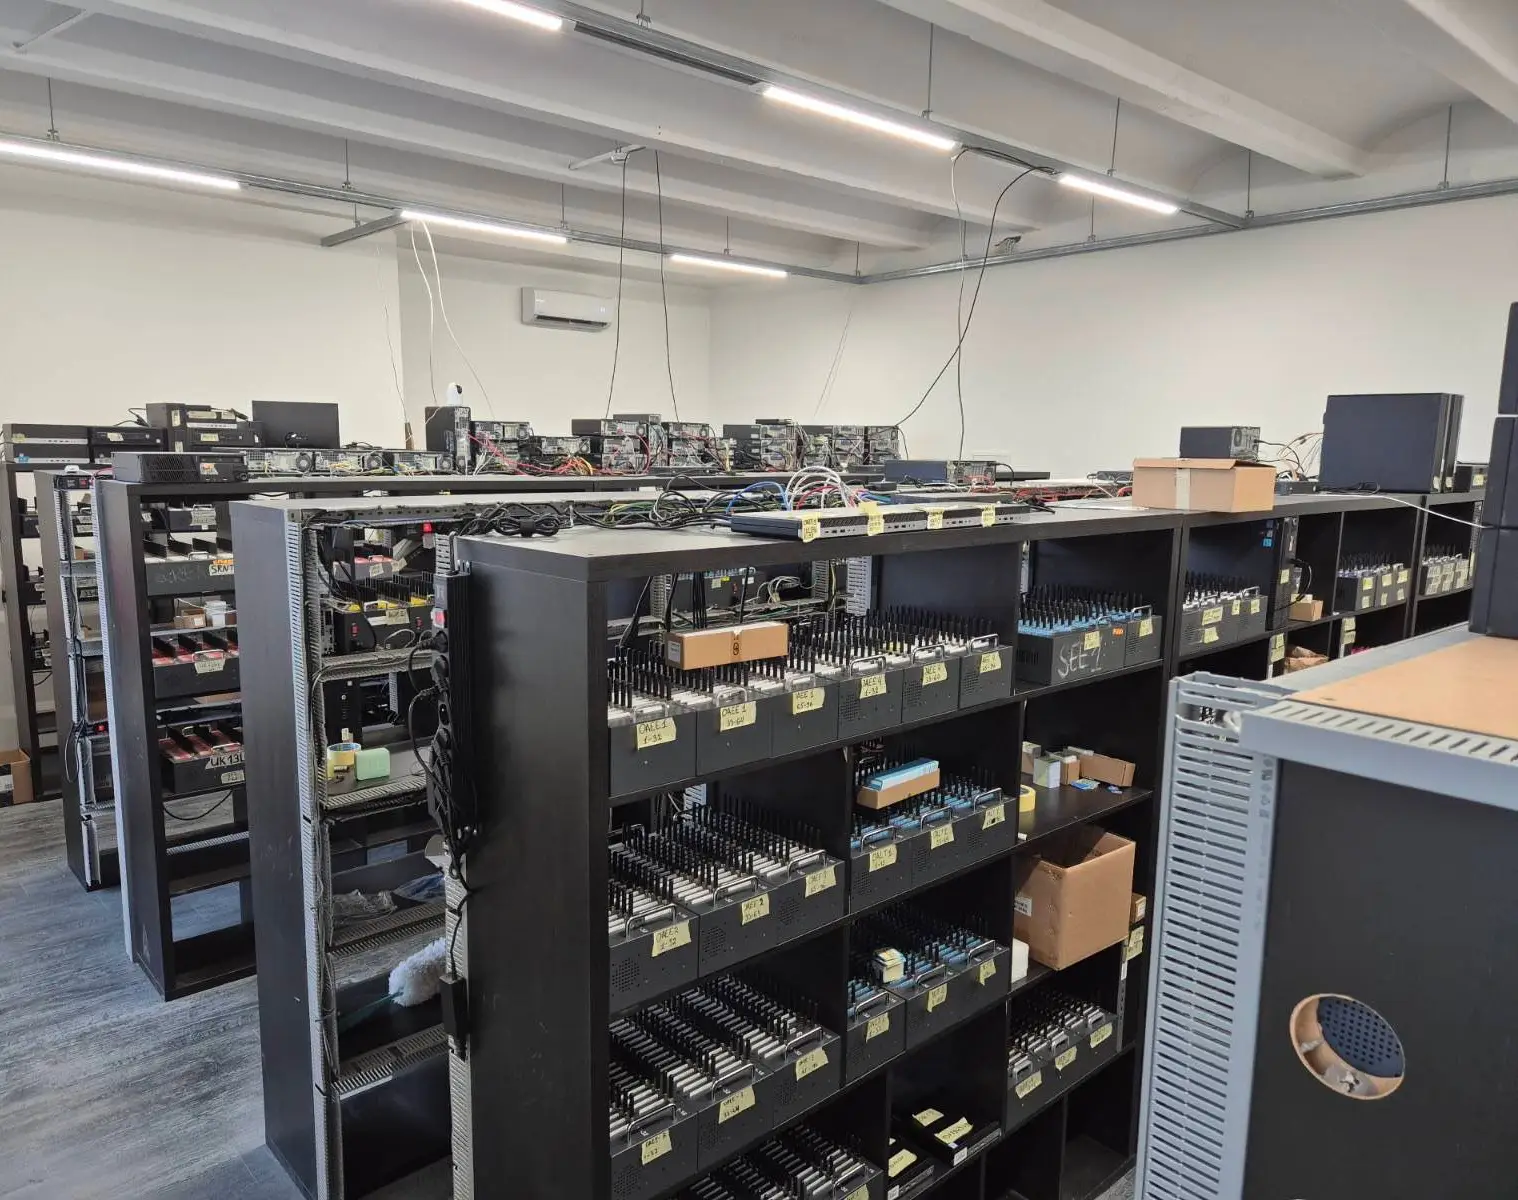
Les échanges de cartes SIM révèlent une faille critique dans la sécurité de l'identité

Les échanges de cartes SIM révèlent une faille critique dans la sécurité de l'identité

www.securityweek.com

Les attaques par échange de carte SIM exploitent la confiance excessive accordée aux numéros de téléphone et aux processus humains pour contourner les contrôles d'authentification et s'emparer de comptes à forte valeur ajoutée. Cet article, intitulé « Les… Lire la suite
Microsoft corrige 83 vulnérabilités

Microsoft corrige 83 vulnérabilités

www.securityweek.com

Microsoft a corrigé une vulnérabilité critique, mais aucune des failles corrigées lors de ce Patch Tuesday n'a été exploitée publiquement. Cet article « Microsoft corrige 83 vulnérabilités » a été initialement publié sur SecurityWeek. Lire la suite
Adobe corrige 80 vulnérabilités dans huit produits

Adobe corrige 80 vulnérabilités dans huit produits

www.securityweek.com

Adobe a déployé des correctifs pour 80 vulnérabilités affectant 8 produits, dont Commerce, Illustrator, Acrobat Reader et Premiere Pro. Cet article « Adobe corrige 80 vulnérabilités dans huit produits » a été initialement publié sur SecurityWeek. Lire la suite
Des vulnérabilités critiques de l'interface utilisateur de Nginx permettent aux attaquants de télécharger des sauvegardes complètes du système.

Des vulnérabilités critiques de l'interface utilisateur de Nginx permettent aux attaquants de télécharger des sauvegardes complètes du système.

cyberpress.org

Une faille critique récemment découverte dans l'interface utilisateur de Nginx expose les serveurs à une compromission totale des données en permettant à des attaquants non authentifiés de télécharger et de déchiffrer des sauvegardes système complètes. Ce problème,… Lire la suite

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • Android
  • MediaTek
  • Microsoft
  • SolarWinds
  • Veam
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Illustration pour la veille cybercriminalité et crypto : une paire de menottes en métal repose sur un clavier d'ordinateur au premier plan. En arrière-plan sombre, une silhouette de hacker encapuchonné fait face à un réseau lumineux d'icônes de cryptomonnaies interconnectées, incluant les symboles du Bitcoin et de l'Ethereum, dans des teintes bleues et rouges.
Lire l'article

Coups de filet & sanctions : 11 opérations contre la cybercriminalité du 18 septembre 2026 (dont Xinbi Guarantee)

un ransomware qui chiffre des données dans un monde numérique
Lire l'article

Data leaks : 14 fuites de données majeures du 17 septembre 2026 (dont Rhysida)

Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
Lire l'article

Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café