Faits marquants de la semaine
- Des acteurs affiliés à l’Iran ciblent des dispositifs d’architecture industrielle connectés à Internet aux États-Unis, notamment des automates programmables industriels, provoquant dégradation des fonctions, manipulation des écrans de contrôle et, dans certains cas, perturbations opérationnelles et pertes financières.
- Des attaquants ont compromis les systèmes de Bitcoin Depot, opérateur d’un vaste réseau de distributeurs automatiques de cryptomonnaies, et dérobé 3’665 millions de dollars en bitcoins depuis ses portefeuilles, à la suite d’une intrusion survenue le mois dernier.
- Une attaque par ransomware contre l’éditeur néerlandais de logiciels de santé ChipSoft a conduit à la désactivation de pans entiers de ses services numériques, perturbant le fonctionnement des hôpitaux et l’accès des patients à ces outils dans tout le pays.
- Un groupe lié aux services de renseignement militaires russes exploite des failles dans des routeurs Internet anciens pour détourner le système de noms de domaine, intercepter des jetons d’authentification Microsoft Office sur plus de 18 000 réseaux et viser notamment des organismes gouvernementaux.
Les incidents de la semaine illustrent une pression croissante sur les infrastructures critiques et les chaînes logicielles, combinant opérations étatiques sophistiquées et intrusions à forte valeur financière. Des automates industriels américains aux routeurs grand public détournés pour voler des jetons Microsoft Office, en passant par les plateformes de santé ou de cryptomonnaies, les attaques exploitent des systèmes massivement déployés mais insuffisamment sécurisés.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
La sélection des 13 actualités à retenir cette semaine
Des pirates informatiques liés à l'Iran perturbent les infrastructures critiques américaines en ciblant des automates programmables exposés à Internet.
Des acteurs cybernétiques affiliés à l'Iran ciblent des dispositifs de technologie opérationnelle (TO) connectés à Internet au sein d'infrastructures critiques aux États-Unis, notamment des automates programmables (API), ont averti mardi les agences de cybersécurité et de renseignement…. Lire la suite
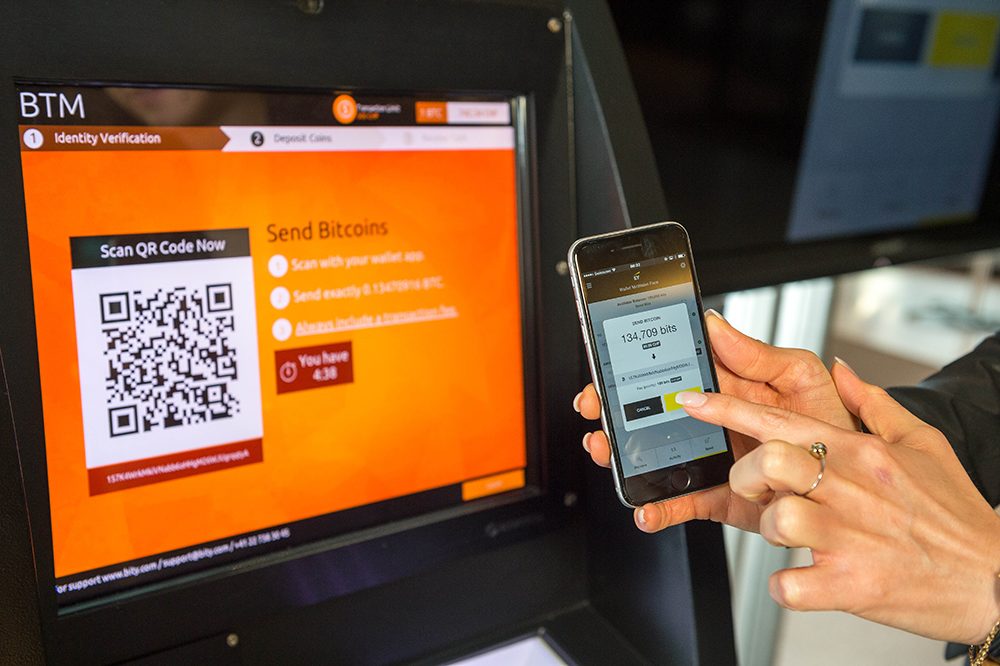
Des pirates informatiques dérobent 3,6 millions de dollars au géant des distributeurs automatiques de cryptomonnaies Bitcoin Depot.
Bitcoin Depot, qui exploite l'un des plus grands réseaux de distributeurs automatiques de bitcoins, affirme que des pirates informatiques ont dérobé l'équivalent de 3,665 millions de dollars en bitcoins dans ses portefeuilles de cryptomonnaies après avoir pénétré… Lire la suite
Les hôpitaux néerlandais sont confrontés à des perturbations suite à une attaque de ransomware contre le fournisseur de logiciels ChipSoft.
Une attaque de type ransomware contre l'éditeur néerlandais de logiciels de santé ChipSoft a contraint l'entreprise à désactiver une partie de ses services numériques utilisés par les hôpitaux et les patients à travers les Pays-Bas, a déclaré… Lire la suite
La Russie pirate des routeurs pour voler des jetons Microsoft Office
Des pirates informatiques liés aux services de renseignement militaire russes exploitent des failles connues dans les anciens routeurs Internet pour collecter massivement les jetons d'authentification des utilisateurs de Microsoft Office, ont averti aujourd'hui des experts en sécurité…. Lire la suite
Un pirate informatique a dérobé 700 000 £ à une entreprise énergétique britannique en détournant des paiements.
La compagnie énergétique britannique a déclaré qu'un paiement redirigé, destiné à un entrepreneur, avait atterri par erreur sur le compte bancaire d'un pirate informatique. Lire la suite
Telegram héberge de vastes réseaux organisés de maltraitance en Espagne et en Italie, selon un rapport.
L’organisation européenne à but non lucratif AI Forensics a découvert un « écosystème d’abus à grande échelle » opérant sur Telegram, avec des utilisateurs distribuant et vendant du contenu sexuel préjudiciable par-delà les frontières malgré les efforts… Lire la suite
Une cyberattaque contre le géant des télécommunications Rostelecom perturbe les services Internet dans toute la Russie
Une attaque par déni de service distribué (DDoS) « à grande échelle » a ciblé le réseau du géant russe des télécommunications Rostelecom, géré par l'État, lundi soir, perturbant temporairement les services bancaires en ligne, les plateformes… Lire la suite
Une campagne de piratage de mots de passe liée à l'Iran cible plus de 300 organisations israéliennes utilisant Microsoft 365.
Un acteur malveillant lié à l'Iran est soupçonné d'être à l'origine d'une campagne d'attaques par force brute visant les environnements Microsoft 365 en Israël et aux Émirats arabes unis, dans un contexte de conflit persistant au Moyen-Orient…. Lire la suite
Des pirates informatiques nord-coréens ont diffusé 1 700 paquets malveillants sur npm, PyPI, Go et Rust.
La campagne persistante liée à la Corée du Nord et connue sous le nom de Contagious Interview a étendu son emprise en publiant des paquets malveillants ciblant les écosystèmes Go, Rust et PHP. « Les paquets de… Lire la suite
Le groupe APT28 déploie le malware PRISMEX dans une campagne ciblant l'Ukraine et ses alliés de l'OTAN.
Le groupe de cybercriminels russe APT28 (également connu sous les noms de Forest Blizzard et Pawn Storm) est impliqué dans une nouvelle campagne de spear-phishing visant l'Ukraine et ses alliés. Cette campagne déploie une suite de logiciels… Lire la suite
Le détournement par la Corée du Nord de l'un des projets open source les plus utilisés du web était probablement le fruit de plusieurs semaines de préparation.
Des pirates informatiques nord-coréens ont diffusé des mises à jour malveillantes d'un projet open source populaire en piratant l'ordinateur d'un développeur de premier plan dans le cadre d'une campagne de longue haleine. Lire la suite
Des pirates informatiques liés à la RPDC utilisent GitHub comme serveur de commande et de contrôle dans des attaques en plusieurs étapes visant la Corée du Sud.
Des acteurs malveillants probablement liés à la République populaire démocratique de Corée (RPDC) ont été observés utilisant GitHub comme infrastructure de commande et de contrôle (C2) dans des attaques en plusieurs étapes ciblant des organisations en Corée… Lire la suite
Les ransomwares Qilin et Warlock exploitent des pilotes vulnérables pour désactiver plus de 300 outils EDR.
D'après les conclusions de Cisco Talos et Trend Micro, des acteurs malveillants associés aux opérations de ransomware Qilin et Warlock ont été observés utilisant la technique BYOVD (Bring Your Own Vulnerable Driver) pour neutraliser les outils de… Lire la suite
Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.