DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
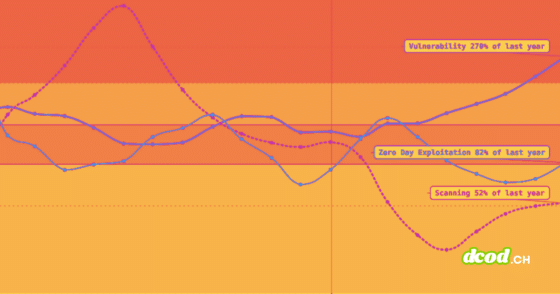
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
  • Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
    Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA
  • Illustration pour la veille cybercriminalité et crypto : une paire de menottes en métal repose sur un clavier d'ordinateur au premier plan. En arrière-plan sombre, une silhouette de hacker encapuchonné fait face à un réseau lumineux d'icônes de cryptomonnaies interconnectées, incluant les symboles du Bitcoin et de l'Ethereum, dans des teintes bleues et rouges.
    Coups de filet & sanctions : 11 opérations contre la cybercriminalité du 18 septembre 2026 (dont Xinbi Guarantee)
  • Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
    Ransomware : moins de 10 % des victimes paient maintenant une rançon
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

Pretalx : La faille idéale pour s’imposer comme conférencier

  • Marc Barbezat
  • 6 juin 2026
  • 3 minutes de lecture
Une foule de dos lors d'un événement tech avec un dessin de bras musclés verts en surimpression, symbolisant l'exploitation d'une faille Pretalx pour s'imposer de force comme conférencier.
Pretalx est un logiciel très répandu pour organiser les conférences : sa vulnérabilité est idéale pour s’imposer comme conférencier sans l’avis du jury.

TL;DR : L’essentiel

  • Le logiciel libre pretalx, utilisé pour gérer les propositions de présentations de nombreuses conférences technologiques et académiques, souffre d’une faille de sécurité majeure de sévérité élevée.
  • Cette vulnérabilité de type injection de code indirecte permet à un utilisateur malveillant de prendre le contrôle total du compte d’un organisateur sans aucune interaction de sa part.
  • En exploitant cette faille, un chercheur a réussi à faire accepter de manière automatisée sa propre présentation au sein de 40 conférences différentes à travers le monde.
  • Les équipes de développement ont rapidement corrigé cette faille de sécurité avec la publication d’une mise à jour corrective à la fin du mois de mai de l’année en cours.
▾ Sommaire
TL;DR : L’essentielUn logiciel central pour orchestrer les appels à candidaturesContourner les défenses pour s’imposer sans l’avis du juryQuestions fréquentes sur la vulnérabilité pretalxQu’est-ce que la vulnérabilité pretalx référencée CVE-2026-41241 ?Comment les attaquants parviennent-ils à contourner les protections de sécurité ?Quels sont les risques pour les organisateurs de conférences ?Comment cette faille a-t-elle été corrigée par les développeurs ?

La recherche d’une scène pour s’exprimer lors d’un événement technologique ressemble souvent à un parcours du combattant. Des experts peinent à faire accepter leurs travaux au milieu de centaines de propositions de communication. Une découverte technique récente vient de démontrer qu’il suffit parfois d’exploiter les faiblesses logicielles du système de sélection pour s’assurer une place de choix sur l’estrade 😉

image 2

Un logiciel central pour orchestrer les appels à candidatures

La vulnérabilité pretalx, répertoriée sous la référence CVE-2026-41241, dispose d’un score de gravité de près de 9 sur 10. Ce problème technique réside dans pretalx, un outil open source populaire indispensable à l’organisation d’événements technologiques et académiques. Il sert de plateforme centrale pour héberger le processus d’appel à communications, souvent désigné sous l’anglicisme Call for Papers ou CFP. C’est l’interface unique où les candidats soumettent leurs sujets et où les jurys évaluent, notent et programment les interventions retenues.

L’analyse publiée par le cabinet de conseil en sécurité Novee Security révèle qu’un utilisateur ayant un faible niveau de privilèges peut exploiter cette faille. Puisque pretalx centralise la réception des dossiers, il lui suffit d’injecter du code HTML ou JavaScript malveillant dans des champs textuels interrogeables comme le titre de sa proposition de sujet, le nom de l’intervenant ou encore son adresse de messagerie électronique.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Dès qu’un organisateur effectue une recherche de routine sur des termes courants dans son interface d’administration, le code malicieux s’exécute automatiquement. Bien que chaque événement semble indépendant en apparence, tous partagent ce même socle logiciel en coulisse, ce qui crée une exposition systémique pour l’ensemble du secteur de l’événementiel tech.

Contourner les défenses pour s’imposer sans l’avis du jury

Pour empêcher l’exécution de codes malveillants lors de la manipulation de ces données textuelles, la plateforme intègre une politique de sécurité rigoureuse. Cependant, le média Hackread détaille comment les attaquants parviennent à contourner ces barrières. L’auteur de l’attaque téléverse d’abord un fichier de script bénin déguisé en document de présentation classique (comme un support de diapositives), hébergé directement sur le domaine officiel de l’événement.

L’attaquant place ensuite une balise d’encadrement invisible, appelée iframe, contenant une source de document spécifique appelée srcdoc, directement dans le titre de sa proposition de présentation. Lorsque l’organisateur recherche des termes fréquents pour trier les candidatures, l’interface affiche le titre et la balise crée un nouveau contexte de document qui contourne le blocage des scripts.

Une autre technique identifiée ne nécessite aucun code JavaScript. En insérant simplement une balise d’image dans le titre de la proposition, le navigateur de l’organisateur effectue automatiquement une requête d’authentification lors de l’affichage de la recherche. Ce mécanisme déclenche sans avertissement un point d’accès qui révoque définitivement les privilèges d’administration de la victime.

Les équipes de développement de pretalx ont réagi rapidement en publiant un correctif de sécurité le 27 mai 2026 au sein de la version v2026.1.0 du logiciel, neutralisant ainsi ce vecteur d’attaque.

Ainsi, s’assurer une place de conférencier par le biais d’une faille applicative illustre les risques de compromission qui pèsent sur l’intégrité des événements technologiques majeurs. Cette démonstration technique rappelle que la sécurisation des outils de gestion de contenu reste indispensable pour préserver la confiance des communautés professionnelles.

Questions fréquentes sur la vulnérabilité pretalx

Qu’est-ce que la vulnérabilité pretalx référencée CVE-2026-41241 ?

Il s’agit d’une faille de sécurité critique de type injection de code indirecte présente dans le logiciel open source pretalx, utilisé pour gérer les candidatures de conférenciers. Elle permet à des attaquants d’exécuter du code malveillant sur le navigateur des organisateurs d’événements.

Comment les attaquants parviennent-ils à contourner les protections de sécurité ?

Les pirates téléversent un fichier de script malicieux sous l’apparence d’un support de présentation classique, puis insèrent une balise d’encadrement spécifique dans le titre de leur soumission. Lors d’une recherche par l’administrateur, cette balise crée un nouveau contexte de document qui contourne la politique de sécurité de la plateforme.

Quels sont les risques pour les organisateurs de conférences ?

L’exploitation de cette faille permet la prise de contrôle complète des sessions des administrateurs, le vol de données sensibles et la validation automatisée de présentations. Une variante d’attaque sans code permet également de révoquer définitivement les privilèges d’administration de la victime.

Comment cette faille a-t-elle été corrigée par les développeurs ?

Les équipes de développement du projet open source ont collaboré activement avec les chercheurs en sécurité pour publier une mise à jour corrective à la fin du mois de mai de l’année en cours. Les administrateurs doivent impérativement installer la version v2026.1.0 du logiciel pour se protéger.

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • conférences
  • Novee Security
  • Pretalx
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon
Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon
Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café