TL;DR : L’essentiel
- Le premier filtre de Chromium échoue face aux caractères absents de sa liste prédéfinie, neutralisant la détection des faux domaines en cyrillique.
- Le calcul de comparaison conserve les crochets et barres des lettres, empêchant le système de repérer l’usurpation de sites populaires comme Okta.
- Les chercheurs dénombrent près de 162’000 domaines internationaux dont la graphie reproduit visuellement des noms légitimes enregistrés au registre mondial du web.
Les navigateurs fondés sur le moteur Chromium affichent des adresses contrefaites sous une forme légitime lorsque deux caractères issus des alphabets cyrillique et latin y sont intégrés. Une analyse technique publiée par Have I Been Squatted montre qu’une vingtaine de faux domaines ciblant Apple, Nike ou Okta contournent totalement les filtres de sécurité. Comme l’a rapporté The Register, Google Chrome et Microsoft Edge présentent ces liens frauduleux sans activer la transcription Punycode. Ce mécanisme de secours sert pourtant à remplacer les écritures suspectes par une suite technique préfixée afin d’avertir les internautes.
Ce contournement exploite une faille dans la double vérification intégrée au code source de Chromium. Le premier contrôle teste la présence exclusive de lettres cyrilliques imitées, mais il repose sur une liste fermée de caractères connus. L’insertion d’une lettre absente de cet inventaire, comme la voyelle cyrillique barrée présente en kazakh, neutralise immédiatement l’alerte. Le second contrôle compare ensuite une version simplifiée du nom avec près de 8’500 sites très fréquentés. La consonne latine crochetée issue du haoussa conserve toutefois une marque distinctive lors de cette simplification, ce qui fausse la comparaison avec Okta. Les avertissements contextuels du navigateur échouent également, car ils ignorent les noms de moins de cinq caractères.
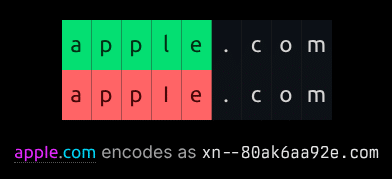
xn--80ak6aa92e.com) révèle immédiatement la tentative d’usurpation. Source : Have I Been SquattedCette vulnérabilité visuelle touche également les messageries électroniques avec des comportements divergents. Les services web de Gmail affichent ces domaines trompeurs sous leur forme lisible sans le moindre avertissement, tandis qu’Outlook Web impose la transcription technique à tous les domaines internationaux. Toujours selon The Register, l’ampleur du phénomène est importante : sur les 167 millions d’adresses en .com répertoriées par l’ICANN, environ 733’000 utilisent des alphabets régionaux, dont près de 162’000 imitent visuellement des domaines existants. Face à des contrôles logiciels mis en défaut, les équipes de sécurité ne peuvent plus se fier à la seule barre d’adresse et doivent surveiller proactivement les dépôts de noms de domaine similaires.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
En résumé en en mode FAQ – questions réponses
Quels sont les caractères qui permettent de contourner la sécurité de Chromium ?
Il s’agit du « ө » cyrillique (utilisé notamment en kazakh, mongol et tatar) et du « ƙ » latin à crochet (employé en haoussa et karai-karai). Visuellement proches du « o », du « e » ou du « k », ils ne sont pas neutralisés par les tables d’équivalence de Chromium.
Pourquoi le mécanisme de secours Punycode ne s’active-t-il pas ?
Chromium applique deux étapes de filtrage successives :
La fonction SafeToDisplayAsUnicode() : elle vérifie si une chaîne cyrillique n’est composée que de lettres imitant l’alphabet latin via une liste fermée de 29 caractères. L’utilisation du « ө », absent de cette liste, agit comme un élément perturbateur et valide l’affichage complet en Unicode.
La fonction GetSimilarTopDomain() : elle dépouille le domaine de ses accents pour comparer son squelette textuel à une liste de près de 8’500 domaines très visités. Le crochet du « ƙ » et la barre du « ө » sont conservés lors de cette réduction, empêchant la correspondance avec des marques comme Apple ou Okta.
Quelles sont les limites des alertes de navigation Safety Tips de Chrome ?
Les avertissements contextuels automatiques ne s’activent que pour des variations minimes (une modification unique ou inversion de lettres adjacentes). Ils ne protègent pas contre les noms entièrement rédigés en cyrillique et ignorent par conception les domaines de moins de cinq caractères, laissant des cibles courtes comme oƙta.com sans protection.
Comment réagissent les messageries face à ces domaines contrefaits ?
Les clients de messagerie présentent des approches opposées : Gmail affiche l’adresse contrefaite en clair sous forme Unicode sans aucune mise en garde, tandis qu’Outlook Web bascule l’ensemble des domaines internationaux en code Punycode technique, y compris les adresses légitimes.
Quelles mesures les entreprises doivent-elles adopter face au typosquattage IDN ?
L’inspection visuelle de la barre d’adresse n’étant plus une garantie fiable, les organisations doivent :
Enregistrer de manière préventive les variantes homoglyphes de leurs noms de marque et domaines d’authentification.
Mettre en place une veille automatisée des créations de domaines internationaux auprès des registres de l’ICANN.
Déployer une authentification résistante à l’hameçonnage (clés de sécurité FIDO2 / WebAuthn), insensible aux usurpations graphiques d’URL.
Une lecture utile ?
Un café, c'est une façon simple de dire merci pour la veille. Sans abonnement, sans engagement.